9月11日,“莫离解锁工具箱2.0"更新,卖点简单粗暴:骁龙8Gen2到8E5全版本秒解BL、无需线刷包。四天4500播放、332收藏,80条评论把B站搞机区的众生相挤在了一起——有人回帖报喜"成功了兄弟们,BL解锁万岁”,有人蹲老芯片"855、865、870啥时候才可以",还有一条8赞的高热评论问得更扎心:“所有8E5都有漏洞,唯独小米可以秒解,甚至能绕过官方7天验证——验证不是联网的吗,官方为什么关而不堵?”哔哩哔哩
解锁教程的播放已经不算稀奇。稀奇的是风向:过去三个月,真正在刷机区往上爬的内容,不是"怎么解开",而是"怎么装作从没解过"。7月2日,搞机UP主派大宝UI的《假回锁-骁龙8E5最完美隐藏root方式》干到6.3万播放、1630收藏。8月3日同一UP的跟进篇《隐藏root用假回锁虽然很超标,但还需要注意》又拿走3.7万播放。加上8月两条"锁之大测评",各自3.4万、3.7万播放。哔哩哔哩哔哩哔哩
假回锁视频下144赞的置顶评论把背景说透了:现在玩机的人,恐怕已经没有两三年前的十分之一。哔哩哔哩
人数确实少了。但留下来的人集体撞上了刷机闭环的最后一步:解完锁拿到的东西,越来越不值钱;把状态"装回去",反而成了刚需——银行App、游戏风控、谷歌三绿、售后检测,个个都在盯着你那个解锁标记。这篇就写给"刷过或正打算刷假回锁/伪回锁"的玩机党:先分清四种"锁",再看紧两个窗口,最后算三本账,然后才轮到上不上车。
一、先分清四种"锁":只有一种是真的,其余三种是"演"
把最近三个月B站、知乎、小红书上的相关教程拆开看,所谓"回锁"其实混着四条完全不同的路线,代价和效果天差地别:
第一种:官方回锁(真回锁)。 fastboot回锁+刷回完整官方包,状态是真的复位了。代价是数据基本要交出去,而且对系统完整性要求最苛刻——3月22日那条2.1万播放、104条评论的翻车实录就是活教材:小米17解BL后回锁操作失误直接变砖,社区给的解释是"解锁动了底层分区,原系统认证对不上"。想靠回锁去走保修,前提是你刷回的东西和出厂状态真的对得上。哔哩哔哩
第二种:假回锁/伪回锁(当前顶流)。 按教程作者自己的说法,原理是刷写efisp分区去"接管"ABL,让系统底层校验(AVB)认为设备从未解锁——相当于给手机看的一段录像,不是live现场。它有两个硬门槛:一是芯片池,只认骁龙8E5/8G5这类带efisp分区的机型,教程评论区直言"8e是没有efisp分区的,用不了这个假回锁",小米、一加、真我通用,联发科侧9月也冒出了"天玑全机型伪回锁"的适配教程(3061播放/174收藏)。哔哩哔哩哔哩哔哩
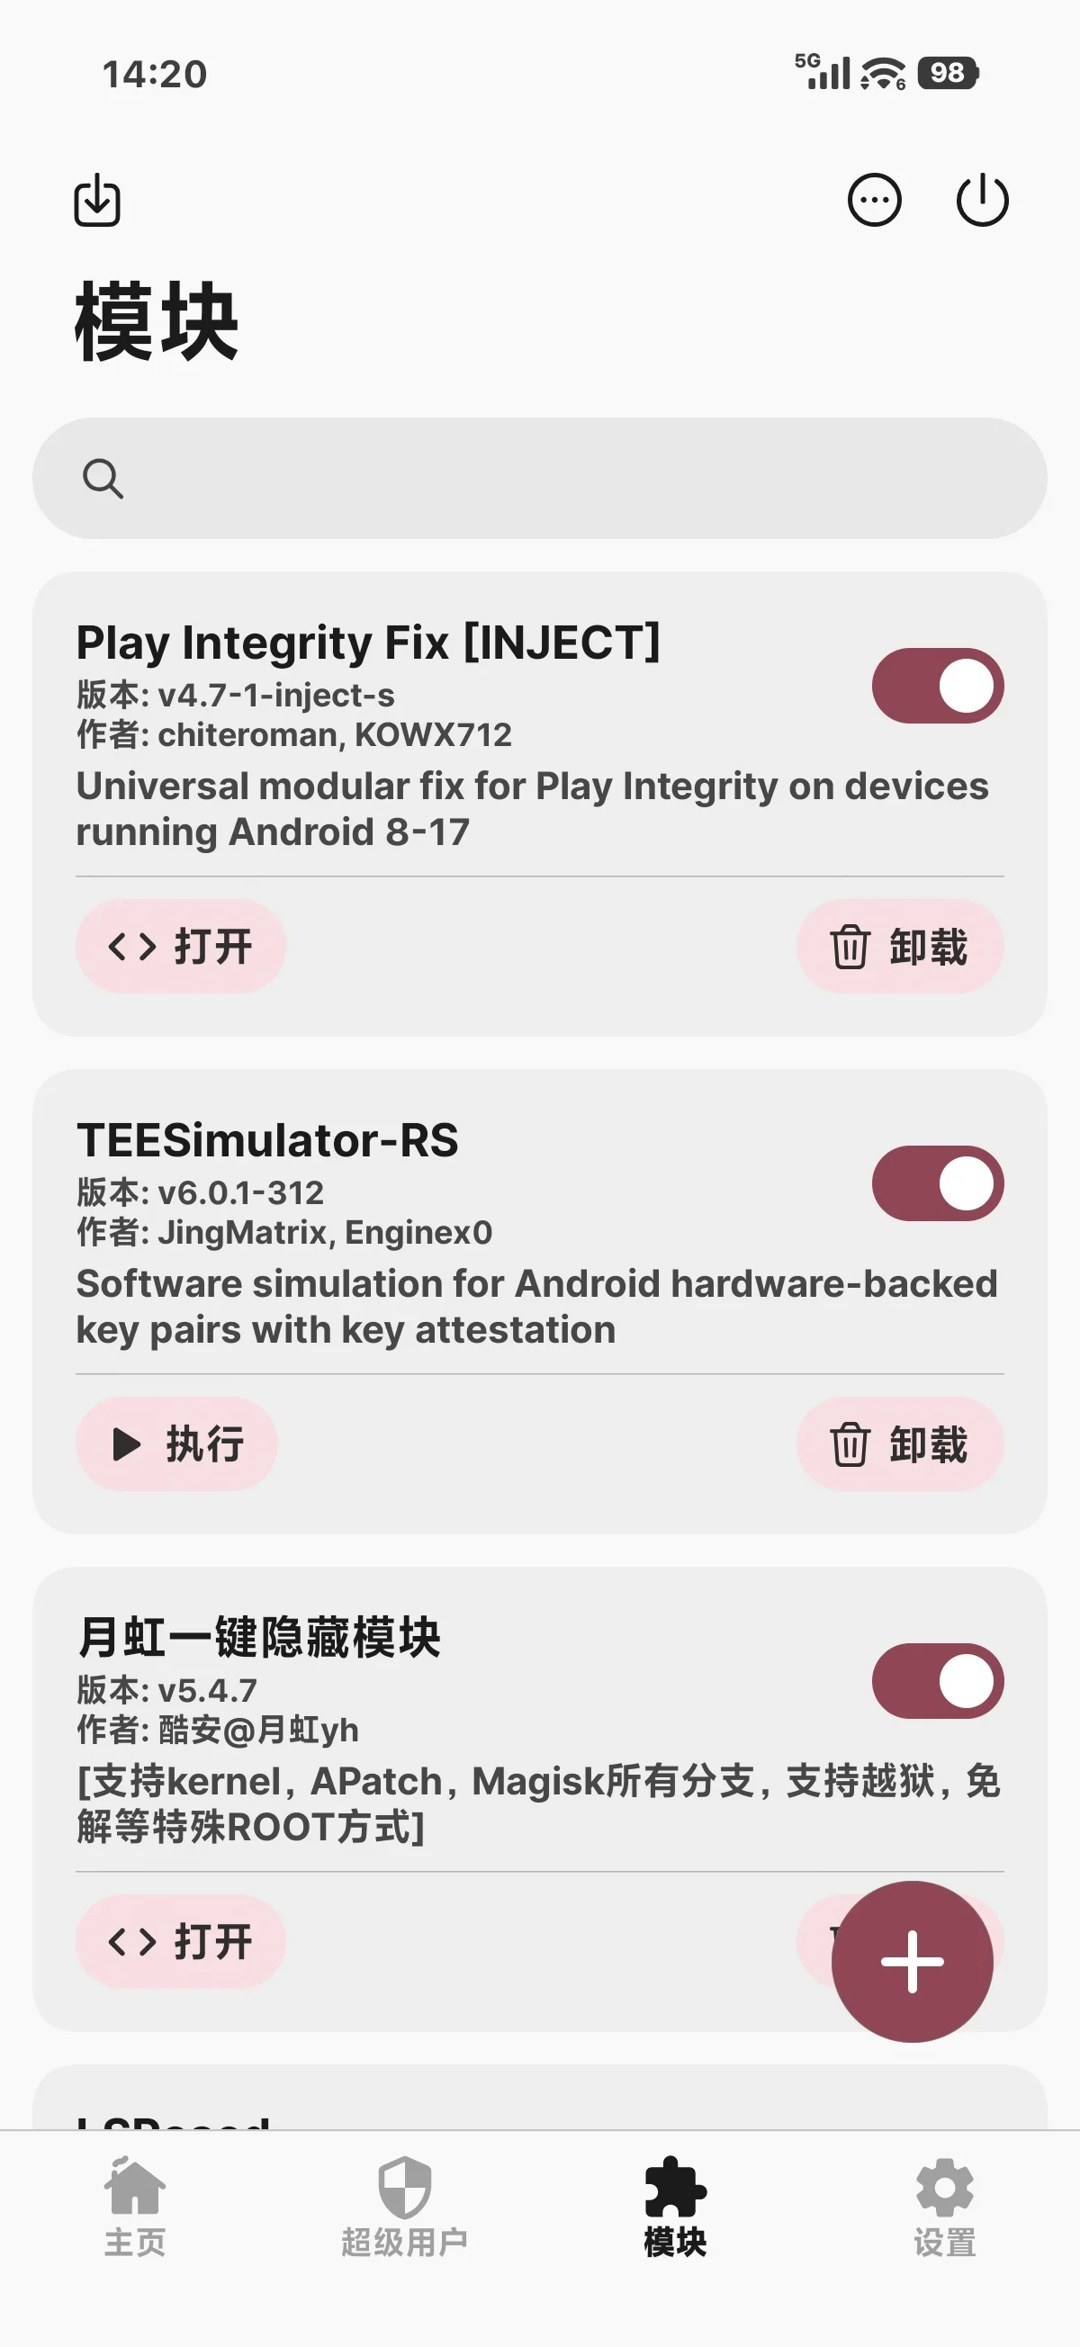
教程置顶的风险须知写得明白:严禁再叠加任何传统"隐藏Root"“修复RKP”“修复TEE"模块——骗过底层之后再去"加固伪装”,等于自己把补丁摞成雷。红米K100 Pro Max机主8月26日晒出的那一页模块列表就是"超标"样本:Play Integrity Fix、TEESimulator、月虹一键隐藏同开一屏。哔哩哔哩小红书
第三种:隐藏环境(猫鼠流)。 momo、Shamiko这类模块+隐藏应用列表,逐个躲App的检测。这条路线正在被厌倦——“伪回锁的确好用,不用猫鼠游戏了”,一条30赞评论就是假回锁爆火的直接理由。但它是"躲某个App",不是"改状态机",和假回锁是两个层面的东西。哔哩哔哩
第四种:密钥路线(keybox流)。 找keybox补TEE丢掉的设备指纹,专门应付谷歌Play完整性三绿。它和假回锁的关系,看评论区一问一答就懂:有人求UP分享三绿密钥,“最近吊销的老快了”;UP回:假回锁的效果和没解锁的设备一样,(三绿)是云端下发的。密钥吊销快、炸TEE的机型根本喂不出可用密钥——这正是假回锁吸走一加、真我用户的原因;6月底那波教程标题,直接把"efisp/三绿/keybox/保数据升级"当成一组关键词往上摁。哔哩哔哩哔哩哔哩
一条容易被忽略的社区争鸣,直接决定适用性。"小米假回锁用处不大吧?"一条10赞评论补了细节:小米本来就不炸TEE,只要找个密钥,打游戏和假回锁没什么区别,是一加因为炸TEE真会导致容易封号,所以推荐假回锁。同一篇教程下还有跟帖拆台:“隐藏bl和假回锁是两码事”,“只是开发者显示锁上罢了,你开机第一屏还是有小锁开的”。也就是说:这套方案的收益按品牌严重不均,小米机主力党先想清楚自己要瞒的到底是哪一环,别为"全套闭环"多挨一次清数据的刀。哔哩哔哩
二、再看紧两个窗口:一个决定数据生死,一个决定三绿成色
升级窗口,是假回锁用户的命门。 50赞的高热评论把最坏剧本讲得很完整:系统更新如果带来新版ABL,而新版修掉了efisp漏洞,开机就会无视伪装直接启动,TEE一检测到BL真实状态改变,立刻丢弃安全启动密钥——用户空间无法解密,摆在你面前的只剩清数据。所以派大宝UI 8月专门出了跟进视频,主题就一句话:刷了假回锁,OTA不是想升就升。厂商也没闲着:知乎8月22日那篇假回锁原理帖记录得很细,OPPO"首发版本就封堵了efisp的加载",作者要靠同芯片签名共用,去借一加15封禁前最后一版系统(PLK110_16.0.5.702)的ABL才能完成伪装,并明写后续系统封堵漏洞后"该教程的方法将无法使用"。一句话:上车那一刻,你就把自己挂在了一个补丁窗口上——官方什么时候修完,没人给你时间表。哔哩哔哩知乎
版本维护窗口,决定你日常敢不敢动手机。 社区的土办法是冻结/解冻系统更新、严格匹配ABL版本:有K90PM用户实测3.0.306版本之后,“Oem解锁"打开的按钮都没有了。UP主则被追问到逐条回复"提取最低版本的abl,高版本的话以你当前系统版本为参考,版本号要匹配”。这套玩法的真实形态由此浮出水面:不是"一次刷机永久自由",而是持续维护一个脆弱状态——内核版本、管理器版本、模块版本、ABL版本,一个都不能撒手。哔哩哔哩哔哩哔哩
吊销窗口,管着密钥路线的成色。 "最近吊销的老快了"不是抱怨,是行情:谷歌对keybox的吊销节奏直接决定你的三绿还能绿几天;假回锁用户的"云端下发"听起来一劳永逸,前提是那个让底层认错的漏洞还活着。
三、最后算三本账:数据、检测、合规
数据账。 先看两周行情:9月14日,“一加ace5pro刷临时root导致开机红字,拆字库完美修复”。同日"红米turbo4pro刷错文件黑砖拆字库救回",9月10日"一加15机主玩root格机黑砖"、9月12日"iqooz9tu+机主玩root被格机,直接黑砖"——两周之内,B站维修号的拆字库案例至少4单,主角全是root和解锁后的机器。往前数,9月3日那条1.08万播放、93评论的售后实录把"免解锁临时root查不出来"的共识撞了个对穿:格机变砖后售后要自费换主板,最后拆字库处理。装假回锁同样绕不开这笔账:评论区就挂着"刷入时模块提示【第一次刷清数据】【之前刷过】选哪个?"的求助帖。动手前先问自己两个问题——资料有没有全量备份?砖了能不能接受拆字库级维修?哔哩哔哩哔哩哔哩哔哩哔哩
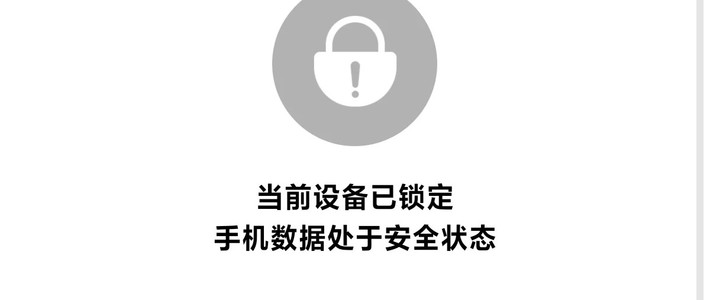
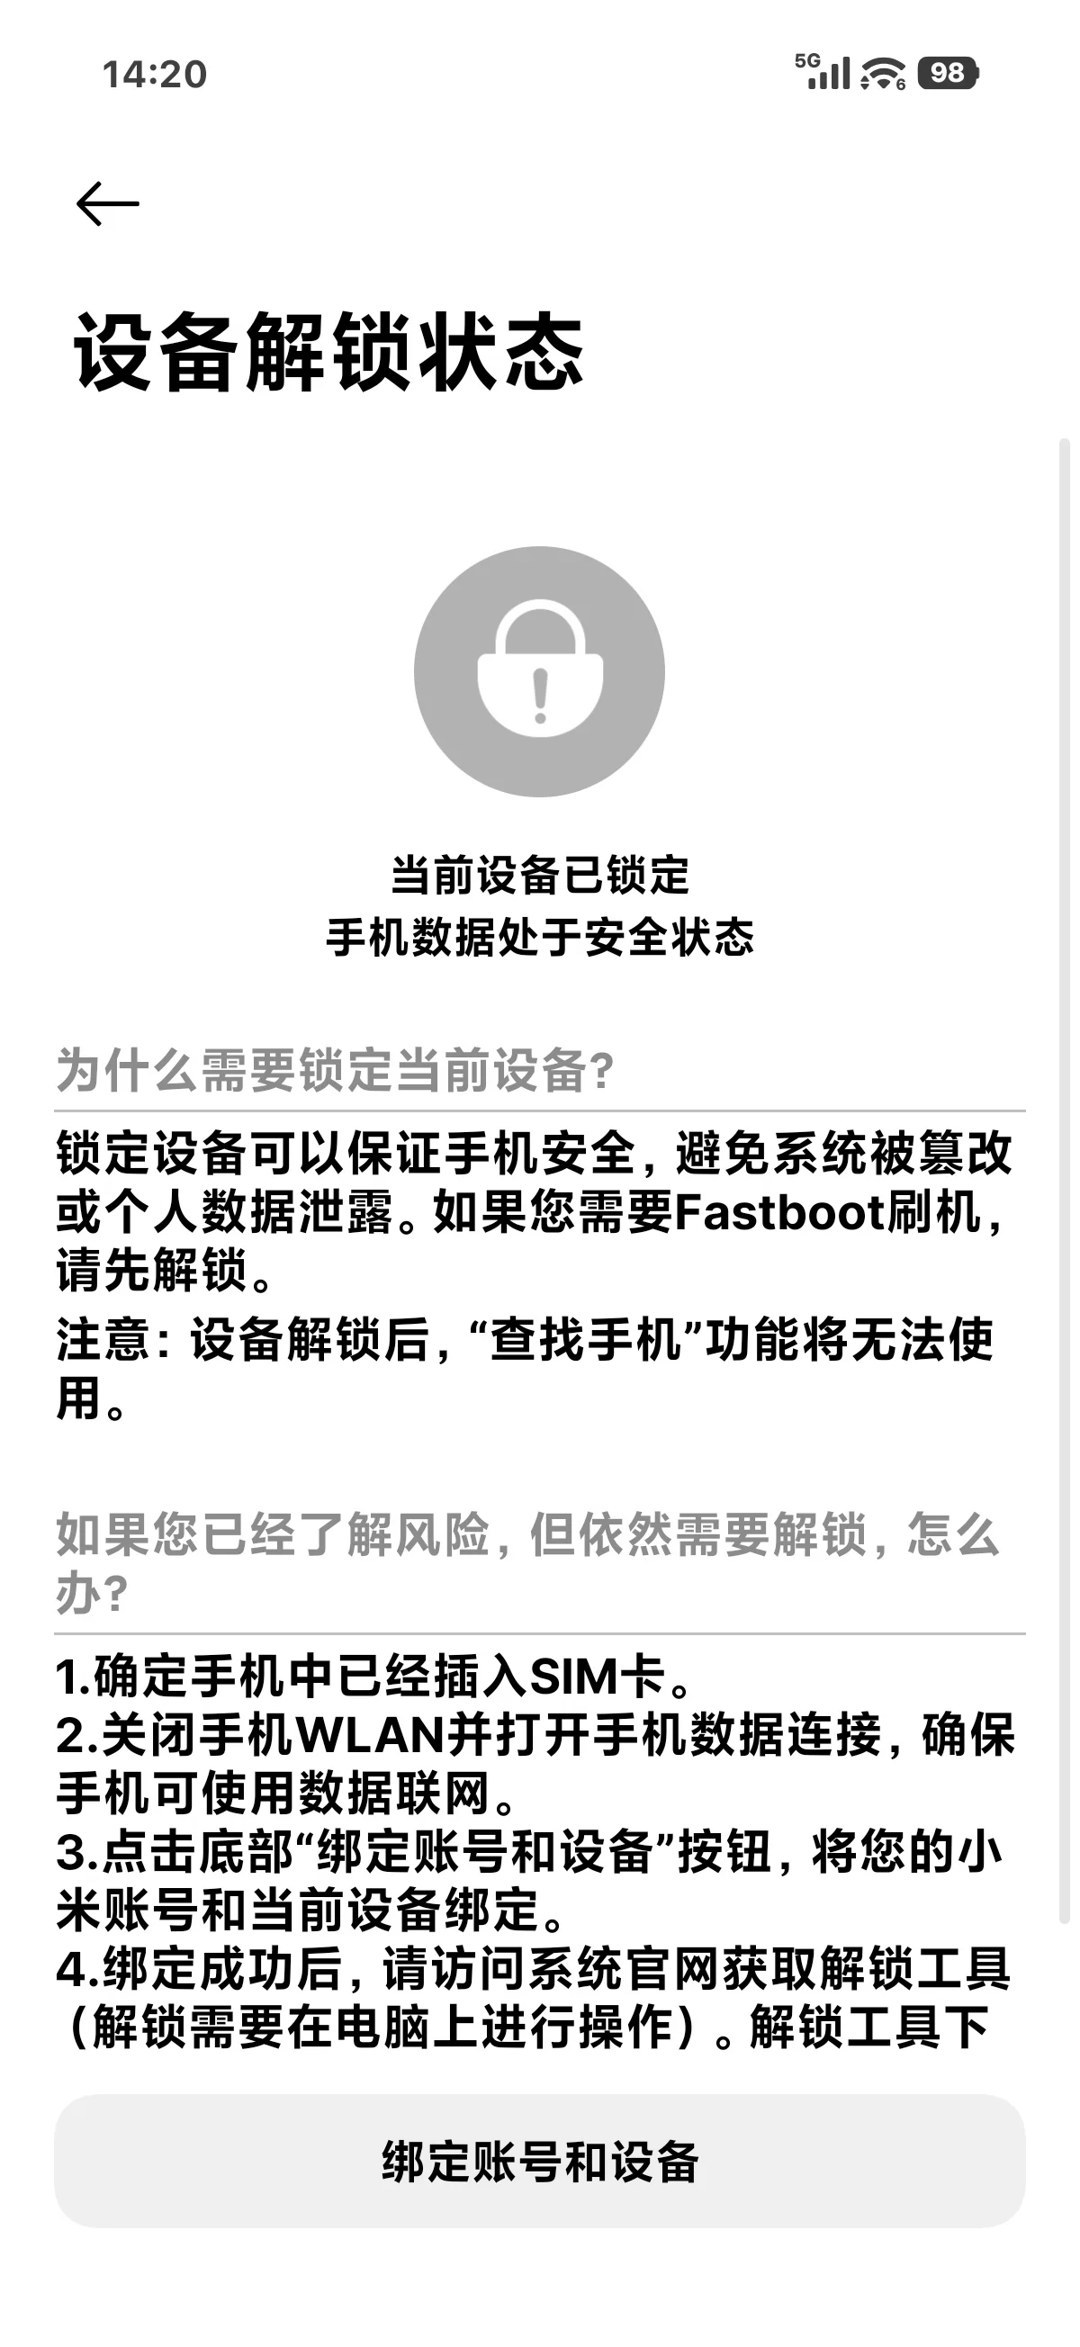
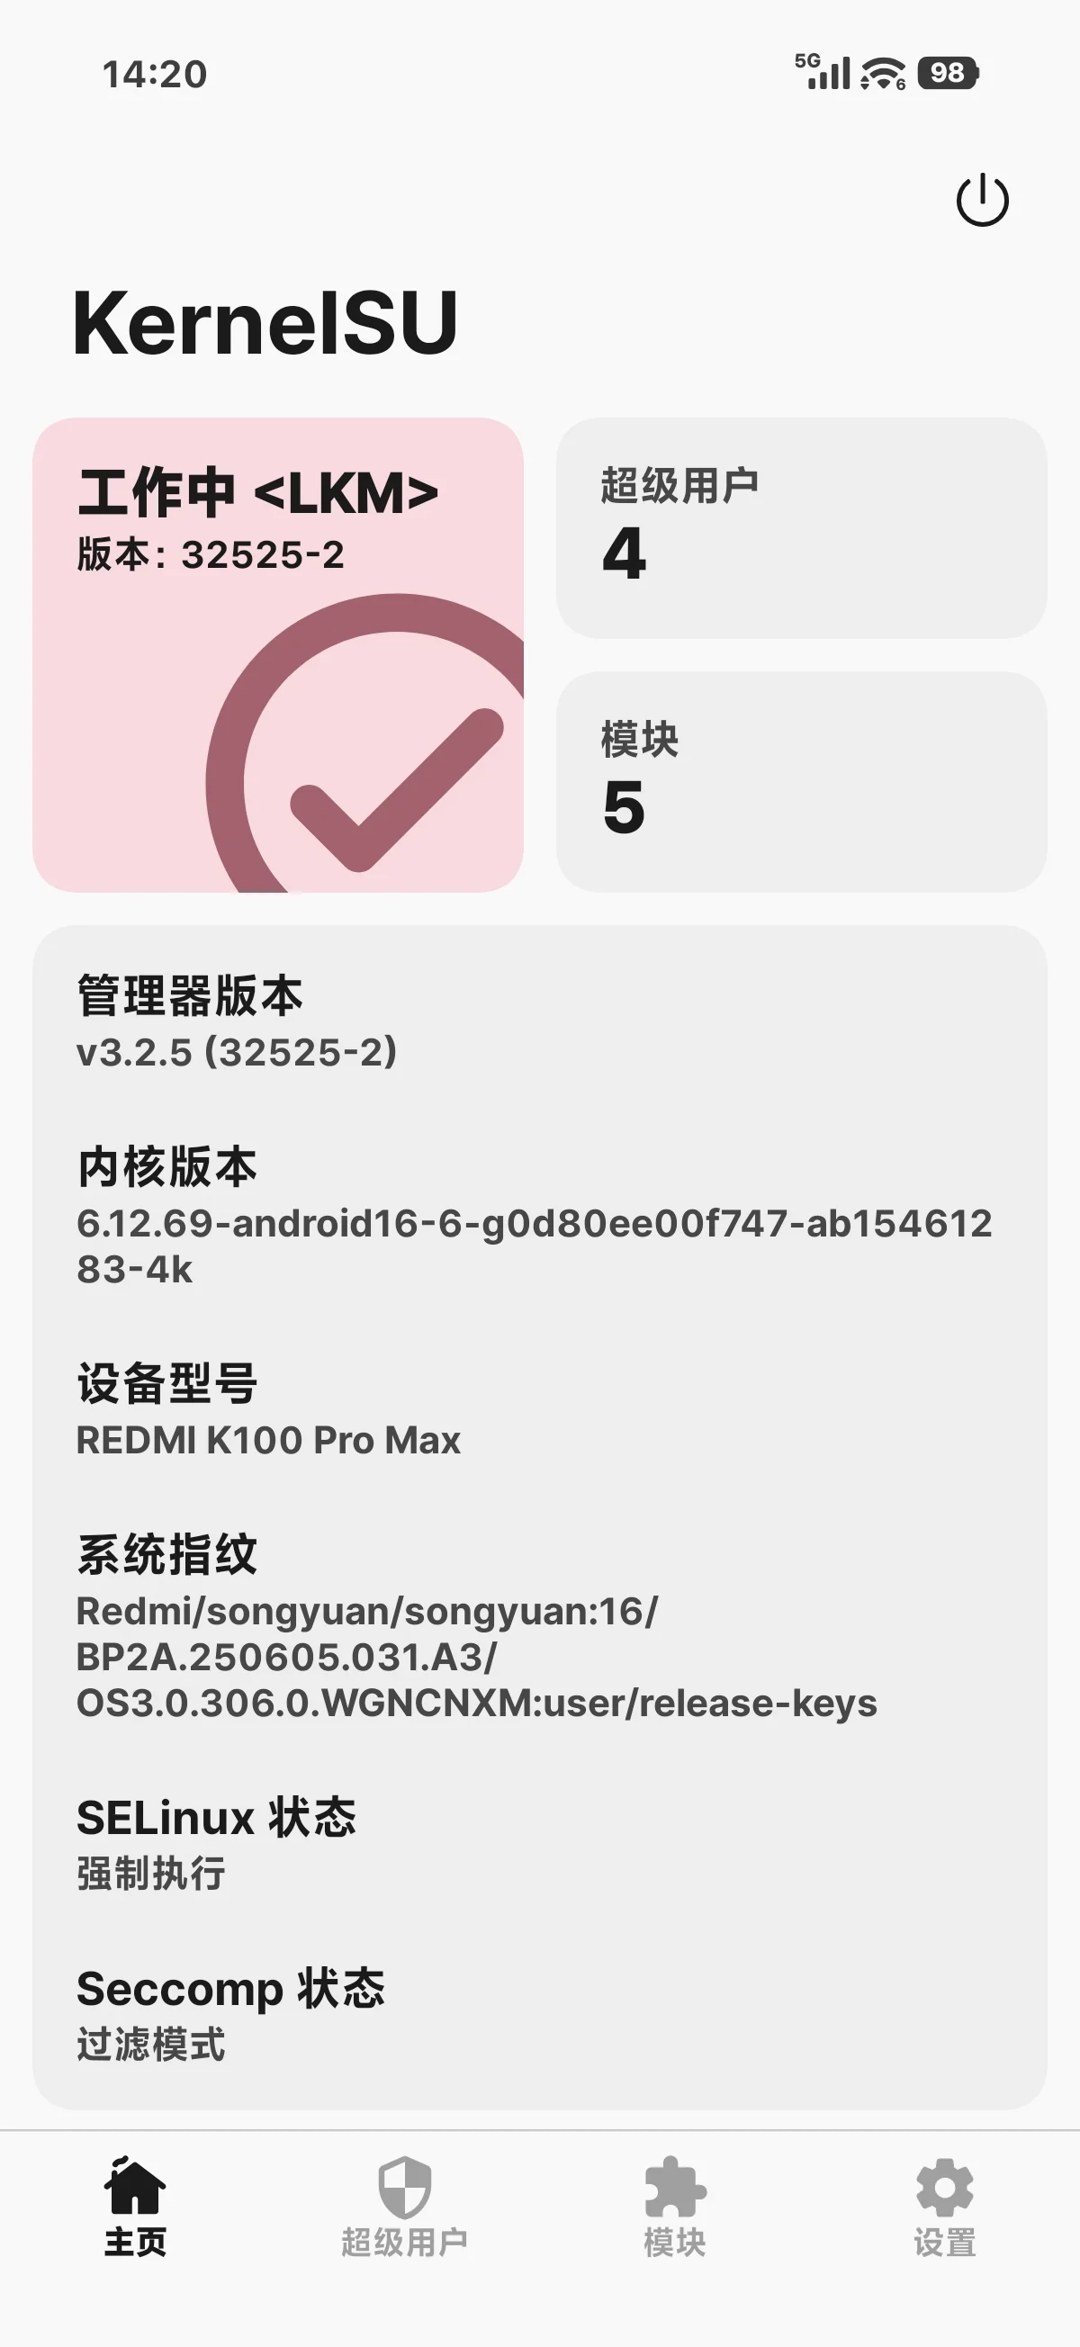
检测账。 这条路线骗得过系统级完整性校验,骗不过App自己的风控,而且"骗过了谁"要先搞清楚。K100 Pro Max机主那条热帖把全部矛盾摊在一组截图里:KernelSU显示工作中、官方解锁状态页大字写着"当前设备已锁定"、隐藏模块同开一屏——但他自己在帖子里问出来了:“骗了机主骗了春秋骗了终端,命令显示是锁定的,环境绿色……结果那我前面的su提权是如何而来?”
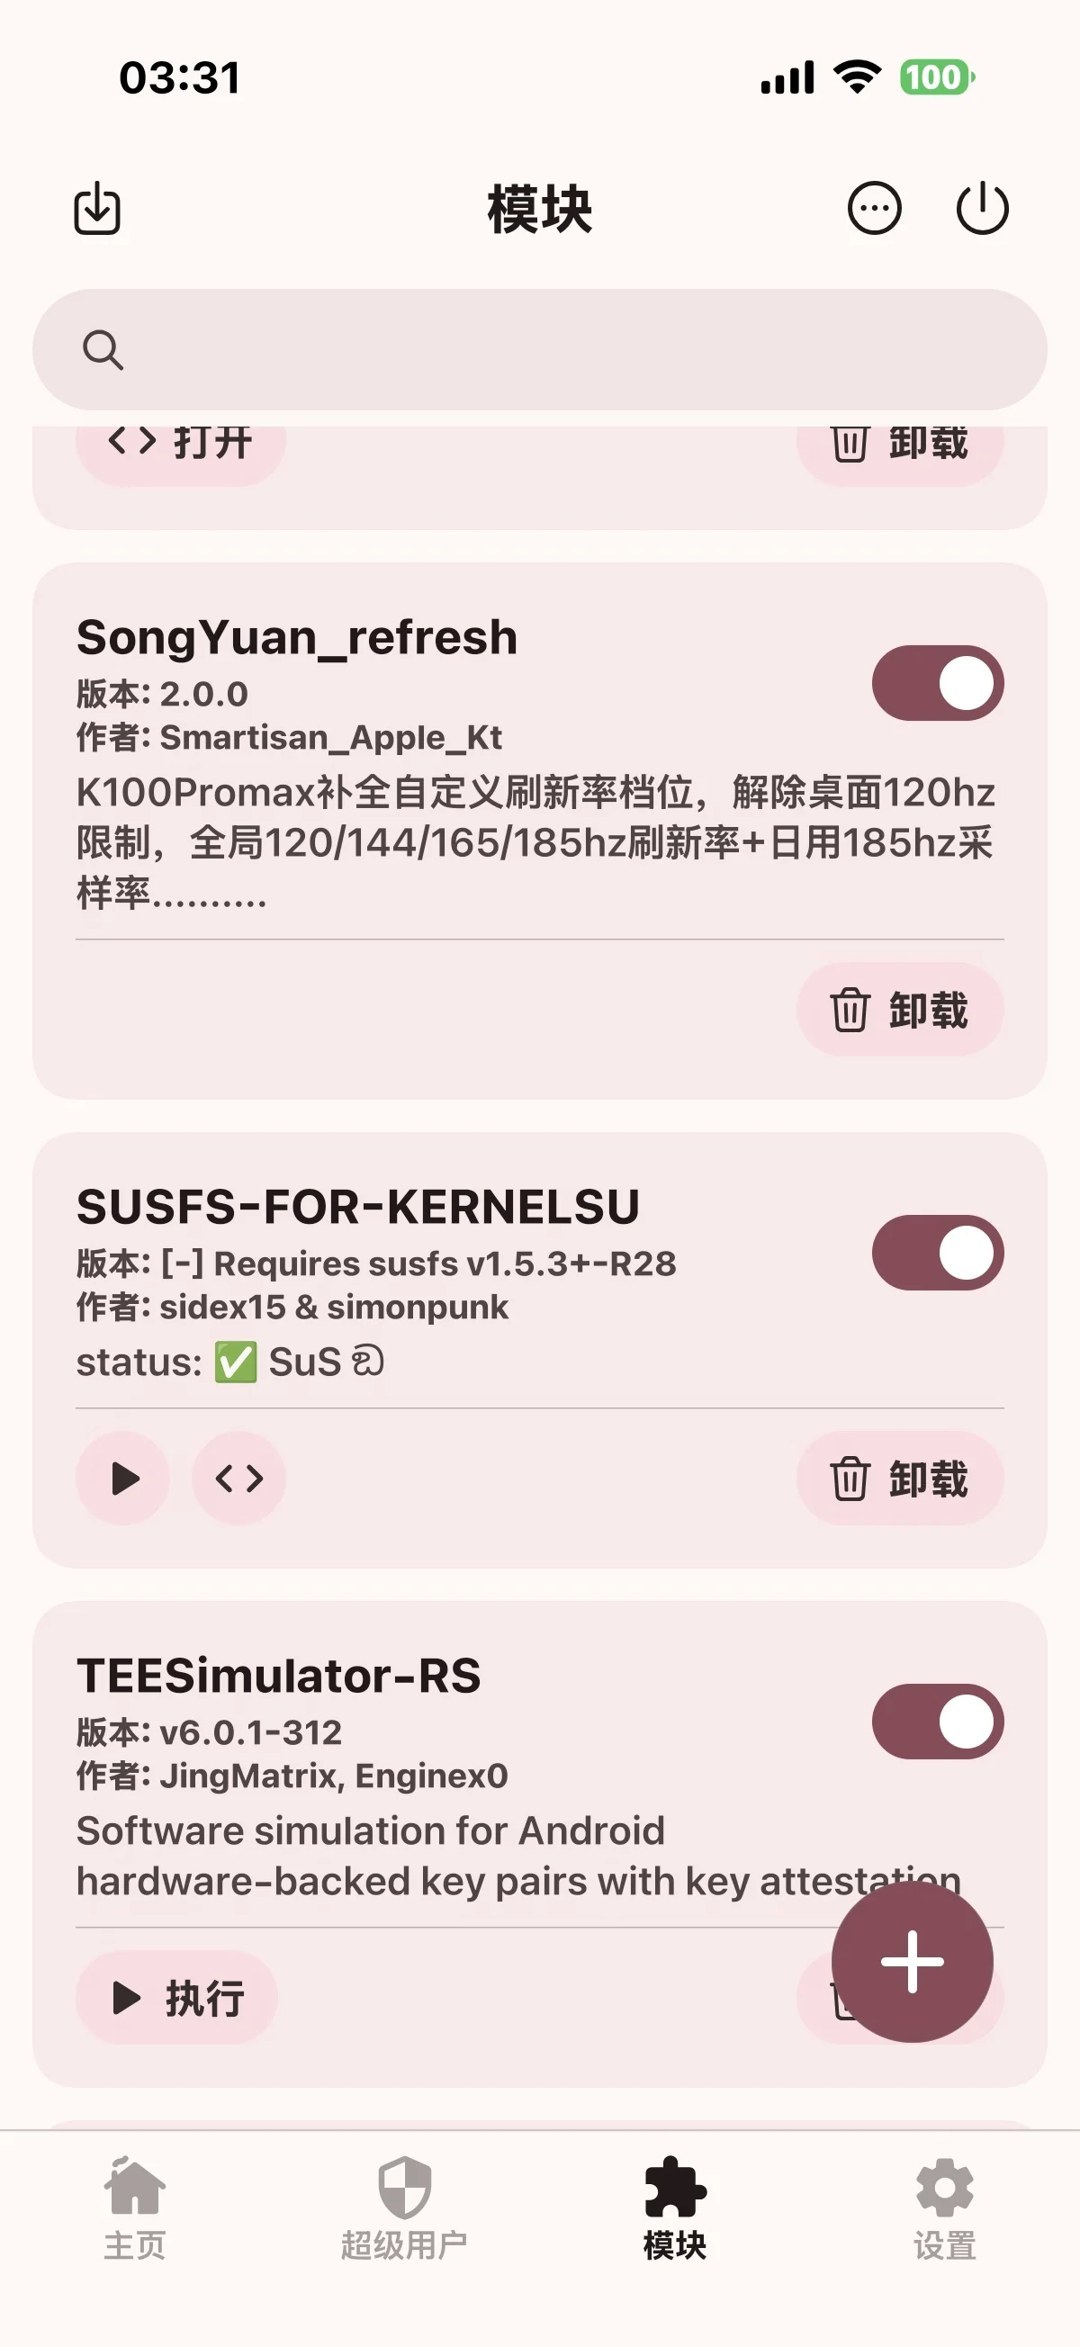
他9月6日的续作更进一步,刷入内核级隐藏模块SUSFS加月虹隐藏,再按设备自写两条配置指令,可完美过DuckDetector。骗得过谁、骗不过谁,社区同样拿真金白银验证过。一条8赞评论逐个点名:货拉拉司机版这个检测是真的牛逼——有人能登录不能过人脸,有的人能登录、能过人脸,接了一两单后面就被扣分,以上这些情况都是在春秋、牛头等环境检测软件检测完美的情况下出现的,伪回锁和免解也不行。另有6赞跟帖称"小红书检测最严格,解锁了被封号"。结论很干脆:假回锁瞒的是系统和谷歌的检测体系,瞒不住把风控做成黑盒的自家App。如果你的root是为了跑单、养账号这类吃饭工具,"完美隐藏"是个伪命题——账号资产的风险和玩机收益根本不在一个量级。反过来,只是想让银行App、谷歌服务安静下来、主力机继续正常过日子,这套方案在8E5芯片池里是目前口碑最接近"根治"的一条。小红书哔哩哔哩
合规账。 5月9日国家安全部通报过一次值得所有玩机党存档的事:某手机芯片厂商漏洞被利用,“秒解bl锁"暗藏安全风险,被利用后手机可能成为"移动监听站”,发现可疑线索可通过12339举报。通报没有点名厂商,有第三方安全团队溯源分析指向"大概率"与前代漏洞同源的设备线;社区那声"官方后门?"的疑问,对照"漏洞从公开到工具箱化只用了几个月"的节奏,与其脑补阴谋,不如记住一个更朴素的判断:漏洞是真实资产,也是真实靶子。知乎
另一条边界更早就划出过:2025年10月的公开案例里,一次行动中收缴9套"刷机"工具、139部已刷手机,打掉的正是一条提供非法刷机工具、代刷牟利的黑色产业链。9月15日,还有刑事方向律师发了条两分半的短视频,标题就叫《手机BL解锁,构成侵犯著作权罪?》——播放只有236,但问题本身是新的。知乎哔哩哔哩
对个人自用玩家,这些新闻划出的实操红线很清楚:自己折腾是一回事,转发带恶意二改的网盘包、闲鱼上卖"远程秒解"服务,是另一回事。搜"代解锁"跳出来的那批帖子,自我介绍写着"专业做BL底层解锁 支持小米|vivo|iQOO"。还有2024年就曝光过、至今挂在搜索结果里的话术——“解锁出厂澎需要一台小米11系列手机”。离哪条线更近,不言自明。小红书小红书
值得继续盯的三件事
这条暗线其实已经给了信号:有用户在评论区核对网盘版本,“2.1版本是不是还内置8gen2的提权文件啊,看酷安说2.2版本及以后不内置了”——工具在主动把链条拆薄,无论出于安全还是别的考虑,"全包轮椅"正在退场。接下来盯三个点:澎湃和ColorOS后续版本是否修复efisp(决定假回锁的存活期);8E以下老芯片池会不会有新的提权补档(855/865/870、8Gen1的"坐等党"还在评论区排队);keybox吊销节奏和三绿政策会不会再收紧(决定密钥派的残存价值)。哔哩哔哩
最后说句扫兴的实话:假回锁热潮本质是一批留守玩家的自救——官方解锁流程越来越像抽签,限量放名额、7个工作日审核、14天名额有效期,秒解工具补上了门,但银行、游戏、平台风控又把"进门"的收益一点点扣回去,于是大家研究起"怎么装作没进门"。从15万播放的秒解爆款,到6.3万播放的假回锁,再到9月10日那条挂在二手收车话题下、只有1538播放的追问——你们刷伪回锁到底为了什么呢,真的了解它吗?这条赛道三个月走完的,其实是整个圈子的缩影:自由从来不是解一个锁就能领走的,它是一连串窗口期、检测对抗和维护成本。值不值得上车,三本账算完,答案比评论区靠谱。知乎哔哩哔哩