

你登录NAS时认真输入的密码,在这个新洞面前等于零——不需要账号、不需要你点任何东西,只要攻击者能敲到你DSM管理页面的门,就能远程读写任意文件、顺手把你的机器打瘫。
11月19日,群晖官方安全公告SA-26-21披露了CVE-2026-120382:DSM的OAuth API因参数分隔符处理不当存在漏洞,CVSS评分9.8,远程攻击者无需任何凭据即可读写任意文件、顺带发起拒绝服务。群晖官网IT之家
修复版已经排上日程:公告写明"Upgrade to 7.4.1-90080-2 or above (scheduled for release by 2026-11-20)"——7.4分支从今天起可以动手。7.3及以下和BeeStation,情况就没这么痛快。群晖官网
这和上个月那波勒索不是一回事
10月底C3RB3R勒索病毒锁了一批群晖用户的数据,官方通报查下来是攻击者在利用旧版DSM里的漏洞,针对没有更新的设备加密数据、索要赎金,而该漏洞早在2024年12月就已修复。这次是另一码事:全新漏洞,开了自动更新的机器也可能还没拿到修复——所以公告表格里才会一排"OnGoing(修复中)"。知乎
版本对照:谁的补丁到了,谁还得等
DSM 7.4:升级到 7.4.1-90080-2 及以上
DSM 7.3:升级到 7.3.2-86009-6 及以上(同样标注11月20日起放出)
DSM 7.2.1 / 7.2.2:专属修复还没放,官方建议直接升到7.3修复版。群晖官网
DSM 7.1、BeeStation OS 1.5:暂无补丁,官方建议停用OAuth套件降低风险。IT之家
SRM 1.2/1.3路由器系统、DSM Enterprise 1.0:不受影响
最难受的就是7.1、7.2.1、7.2.2和BeeStation这4类:更新按钮就在眼前,但没药可吃。
补丁到之前,先做三件事
查你有没有开门:登录路由器,看端口转发/DMZ里有没有把5000/5001(或自定义端口)指向公网。QuickConnect不需要你手动开端口,暴露面比直接映射小得多——但说不清自己开过什么的,一律当暴露处理:先执行第2步。
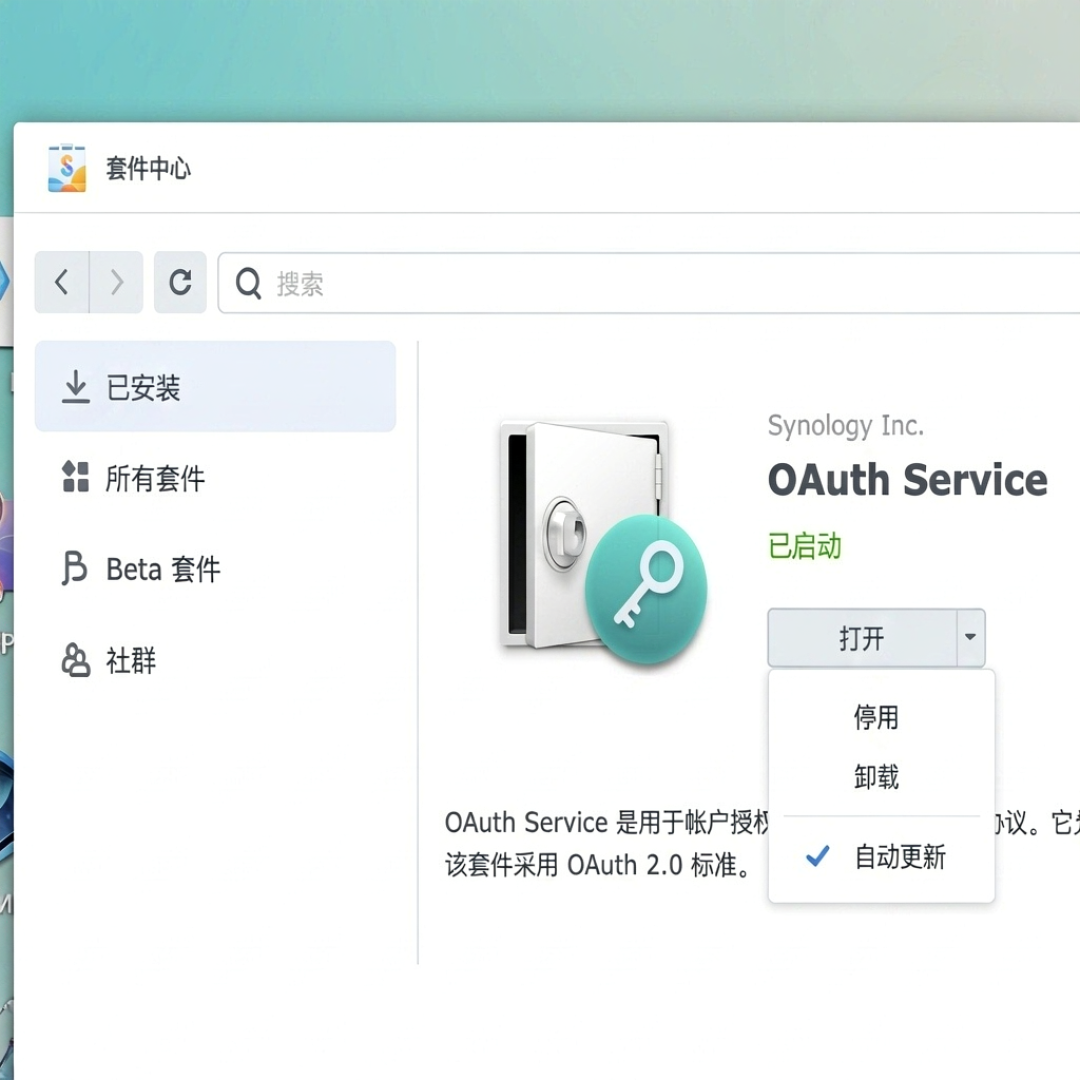
停用OAuth:套件中心→停止OAuth Service,这是公告给出的官方缓解措施。用Synology Drive、第三方应用OAuth登录或API对接的会暂时断,先断后修再恢复。群晖官网
升完核对版本号:控制面板→信息中心,确认更新号是上面两个之一。"提示更新完成"和"已在修复版"是两回事。
最后提一句
同期,上游NGINX的HTTP/2漏洞(CVE-2026-123007)也在安全圈刷屏,已经有UP主放出复现。但群晖目前尚未发布针对它的公告——看到"群晖全面沦陷"之类的说法,以官方口径为准,别慌着乱折腾。哔哩哔哩
千言万语回到那一句:管理入口永远别放公网,备份平时离线存好。"裸奔多年不更新也没事"的老经验这次真不一定扛得住——因为这回,攻击者不再需要密码猜对。


当前文章无评论,是时候发表评论了