

网络加密不会因为这份证明而失效。 当地时间 11 月 20 日,Anthropic 数学家 Levent Alpöge 公布与 Claude 合作得到的黎曼猜想(RH)与广义黎曼猜想(GRH)的 Lean 形式化证明;随后 MIT 数学家的编译核验、多个独立检查内核的接受记录,以及 Lean 与 Mathlib 社区的联合声明相继落地。这份证明确认的是素数分布有多规律,它不提供分解大整数的算法:知道素数分布规律,不等于能快速分解大合数。RSA 这类公钥加密押注的恰恰是后者,你的密码、银行卡、HTTPS 证书,都不需要因为这条消息更换任何东西。微博
机器到底验证了什么
按公开材料,Alpöge 发布的不是论文,而是一份四页 PDF《Remark》配套整套 Lean 形式化代码,拆成十四个压缩分卷供人下载检验;完整论证以 Lean 形式化代码公开,含 175,187 个源文件、约 239MB,人类可读稿据称超 25 万页。知乎微博
消息传开后,MIT 的 Andrew Sutherland 当天就完成了编译检查,Lean 与 Mathlib 社区随后发布联合声明,确认“陈述与证明均正确”,声明写道“我们在此正式确认,黎曼猜想的命题及其证明均正确”。知乎知乎
真正值得看的不是“编译通过”,而是社区针对最容易被钻空子的环节做了审查:主定理采用标准数学库中的黎曼猜想定义,只依赖 Lean 的标准公理,两个独立实现的证明检查内核均接受了完整导出的证明。这一步排除的正是此前反复被质疑的两种风险——把结论偷偷写进定义或公理里循环自证(此前有人宣布用 Lean 证明了 P=NP,实际证出来的是 true = true),以及单个内核自身藏有漏洞。知乎
“证明素数规律”和“破解加密”是两件事
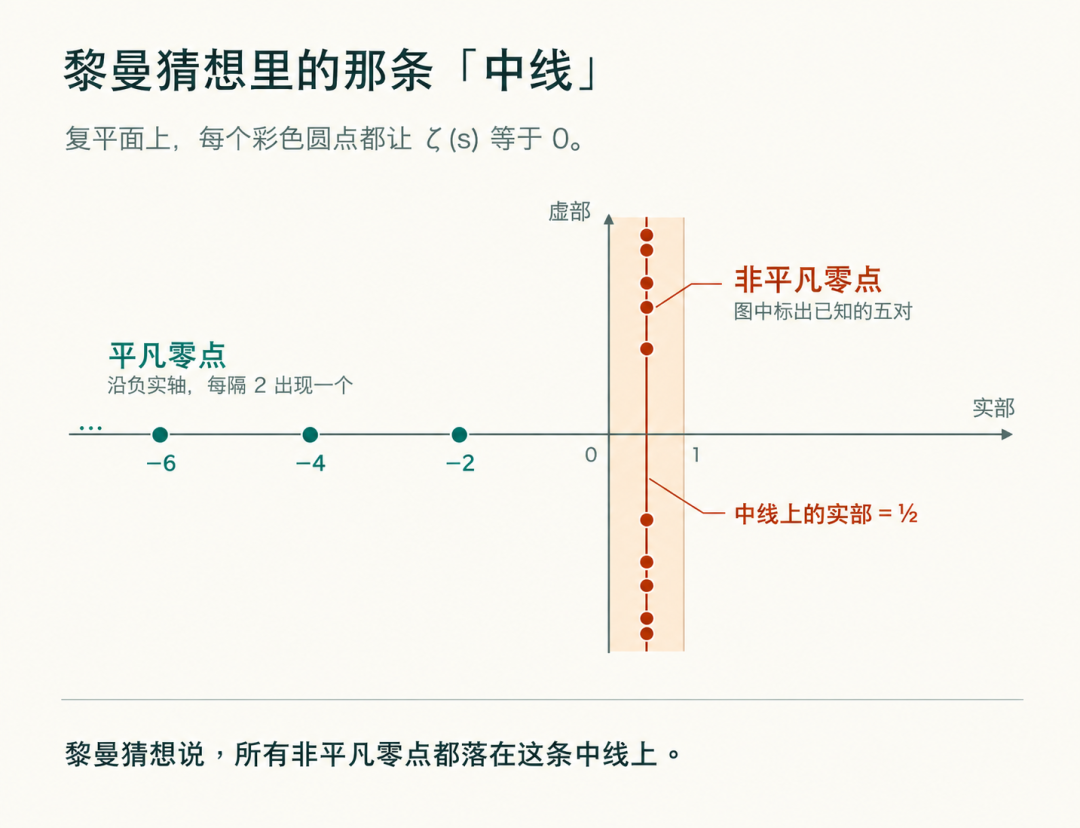
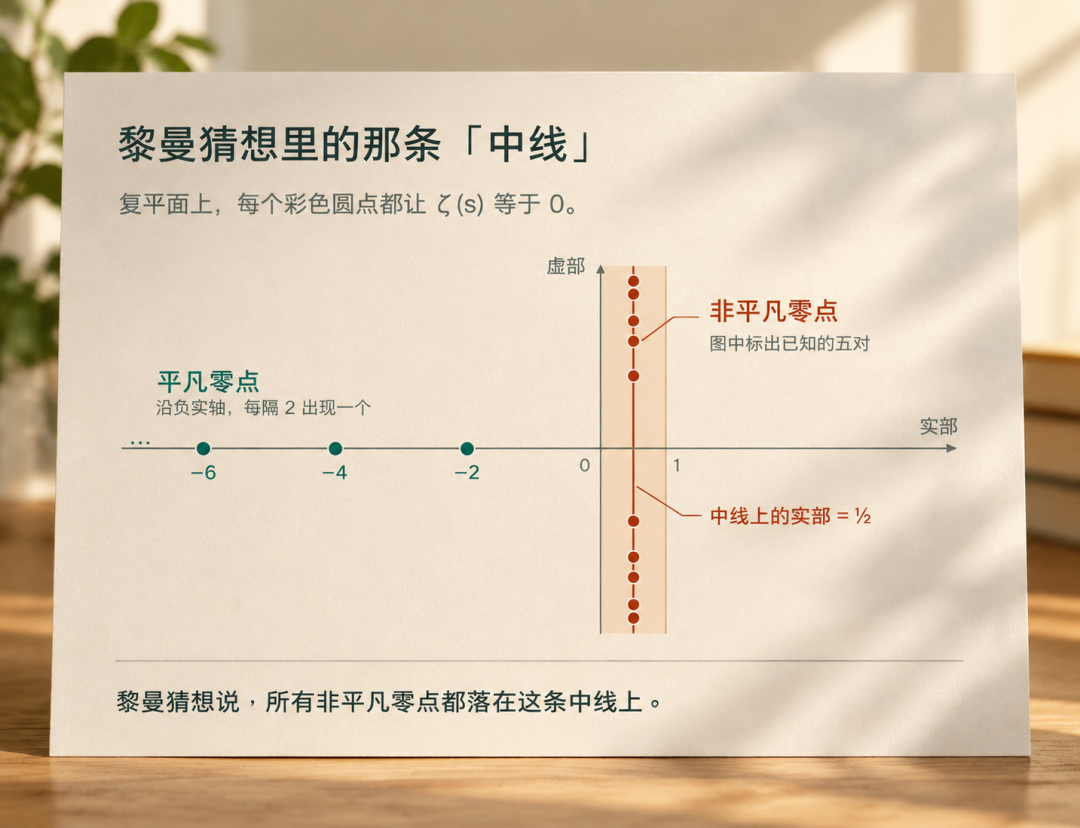
黎曼猜想说的是:ζ 函数所有非平凡零点的实部都排在 1/2 这条临界线上。它决定的是素数计数误差能被压缩到什么量级——素数出现得多规律、估计偏差多大。RSA 的困难性假设是另一件事:把两个大素数的乘积重新拆回素数,目前没有已知的高效算法。零点位置定理推不出分解算法,两者之间没有已知的还原通道。这次合作里,Alpöge 负责引导找到合适的数学情境,Claude 提出关键技术建议:用连续 Theta 提升在自守形式框架下累积重数。产出是数论工具,不是密码攻击工具。知乎
对加密工程,它的实际影响甚至是正面的:过去只能写在“假设成立”下的界,第一次可以不附加前提地引用进规范和代码。Miller 在 1976 年指出,在比 GRH 更强的 ERH 假设下存在确定性多项式时间素性检验,这正是今天 Miller–Rabin 测试的理论背景。这次被证明的恰是 ζ 函数 RH 与狄利克雷 L 函数版本的 GRH,与之相关的条件性结论随之“转正”;至于更一般的 ERH,作者只表示方法“可能延伸到广义黎曼猜想、有望推广到扩展黎曼猜想”,目前并不在已证明之列。知乎知乎
误传是怎么长出来的
消息刷屏当天,国内大量自媒体打出了《突发!黎曼猜想已被 Claude 1700 万行代码证明》《银行密码体系即将崩塌》的标题。“黎曼猜想和素数有关、素数和 RSA 有关,所以 RSA 要完”——这条三段论里“所以”之后的每一步都是断的。这个误传并非第一次出现:2018 年阿蒂亚声称证明黎曼猜想时,安全研究者 tombkeeper 给出的判断就是,要么该证明不会对 RSA 算法安全性有实质性影响,要么他不可能按原计划把它发表出来。更直白的检验是反证法:如果只要证明了黎曼猜想就能破解 RSA,那根本不用等证明——过去几十年,全世界数学家都在“假设 GRH 成立”做研究,等于人人都提前握着破解 RSA 的能力了。知乎微博微博
真正需要加密行业长期提防的是另一条线:足够规模、足够高质量的量子计算机上运行 Shor 算法,那才会把大数分解变成多项式时间问题,这也是全球推进后量子密码迁移的原因。它与黎曼猜想被不被证明无关。
接下来该盯什么
机器验证的完成度,不等于数学界消化的完成度。部分复核仍在进行,完整的可读论证有待整理,克雷数学研究所的官方页面目前仍将黎曼猜想列为未解决。至于“理解它为什么成立、方法能否推广”,是另一个量级的工程——可参考的先例是费马大定理:从首次证明到修正错误、通过同行评审并正式发表,走了两年。知乎知乎
普通用户此刻没有任何要做的操作。如果你关心这件事的后续,值得盯的是三个信号:简化版可读证明什么时候出现;同行评审与克雷研究所认定程序推进到哪一步;以及 Theta 提升这类方法被人类读懂之后,能推广到哪里。这一次改变世界的悬念不在于锁会不会坏,而在于人类何时读懂 AI 交出来的答案。
当前文章无评论,是时候发表评论了