

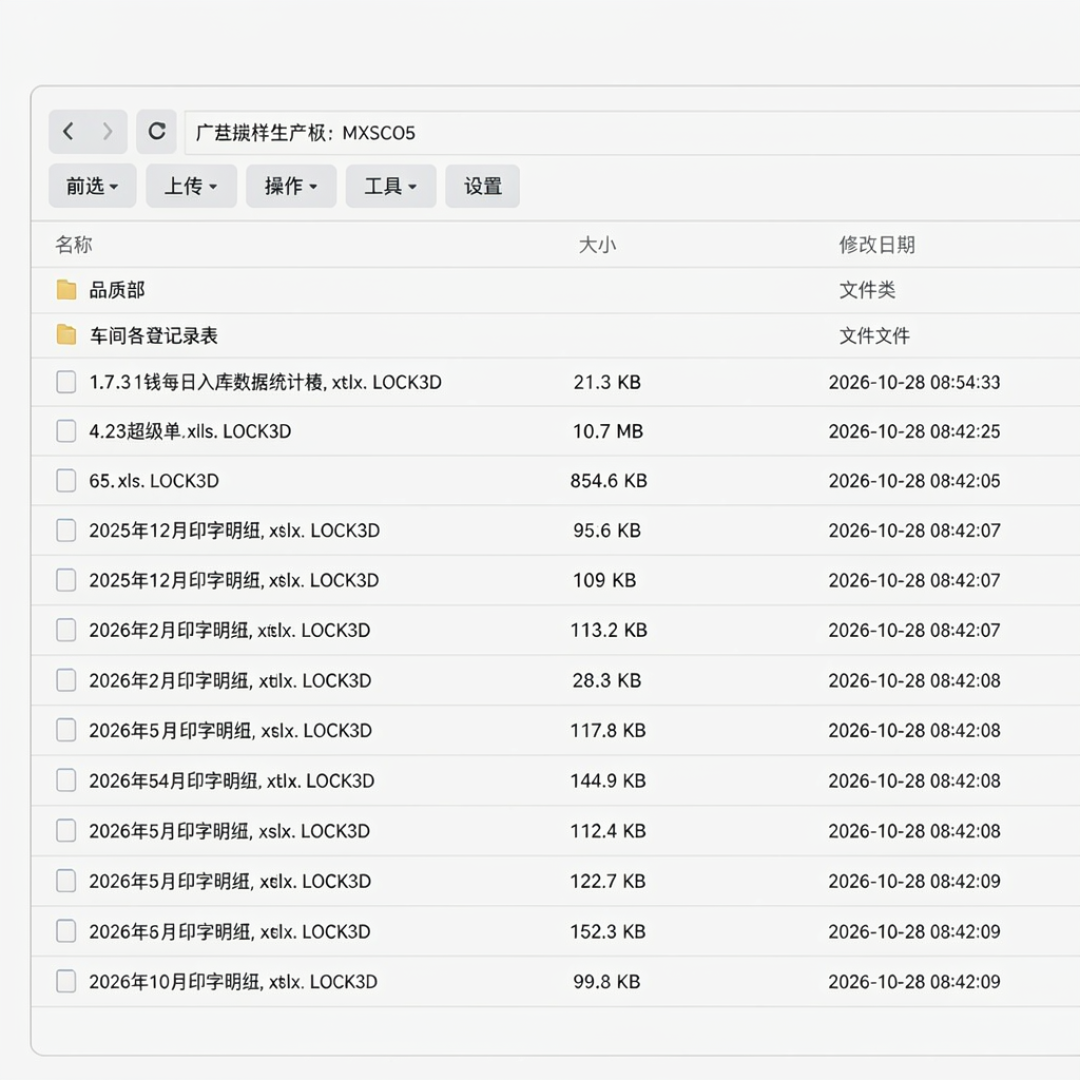
10 月 28 日凌晨起,不少群晖用户的机器风扇狂了一整夜:打开共享盘,所有文件被追加了 .L0CK3D 后缀,每个文件夹里多出一份 read-me3.txt 勒索信。群晖 10 月 29 日发声明确认这波 C3RB3R 勒索攻击:赎金 0.085 比特币起、5 天不付翻倍,目前不存在成熟的解密技术,黑客递来的解密程序本身还可能带毒。知乎专栏知乎专栏知乎知乎专栏
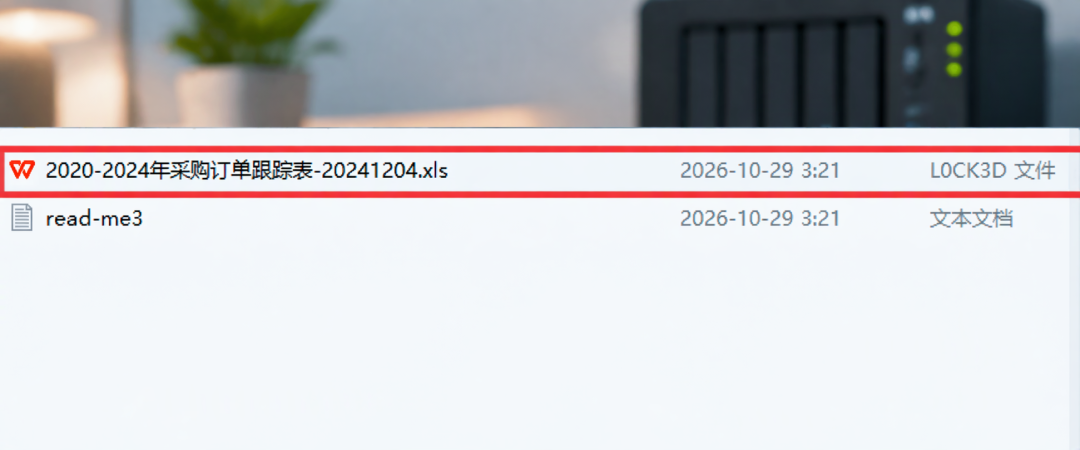
有知乎用户一句话点破:本是用来备份的机器,最后成了唯一需要被备份的那个。品牌用户遭殃,DIY 玩家真笑不出来。知乎
为什么 2FA 和强密码集体失效? 复杂密码、手机令牌、输错 5 次自动封 IP,在免认证远程代码执行漏洞面前连出场机会都没有——恶意代码在走到密码核对那一步之前就已经执行完毕,全程只需要发送一次请求。这轮的主角 CVE-2024-10441,正是 Pwn2Own 上被打穿、Rapid7 在 DEF CON 33 公开拆解的利用链 Disguise Delimit,CVSS 满分 9.8。知乎专栏
入口在吵,但结论一致。 群晖 9 月底才放修复补丁,距今刚一个月,公网上开着 5000/5001 端口映射、没装 Update 补丁的设备,成了这轮 1day 脚本的首批猎物。官方称攻击主要源自 2024 年早已修复的漏洞,360 复盘指到 9 月才修的那两个 CVSS 9.8 分免认证读写漏洞,两边各执一词,结论却一致:没打补丁就有风险。知乎专栏知乎
DIY 玩家的账更难算。 先中招的是飞牛:CVE-2025-0510 路径穿越,CVSS 评分 9.8,攻击者无需任何认证,就能读取 NAS 上的任意文件,官方已推送 fnOS 1.1.15 修复。Netdragon 僵尸网络到 2026 年初已控制约 1500 台飞牛设备——它不勒索,但说明你的机器早就被 24 小时扫描。知乎
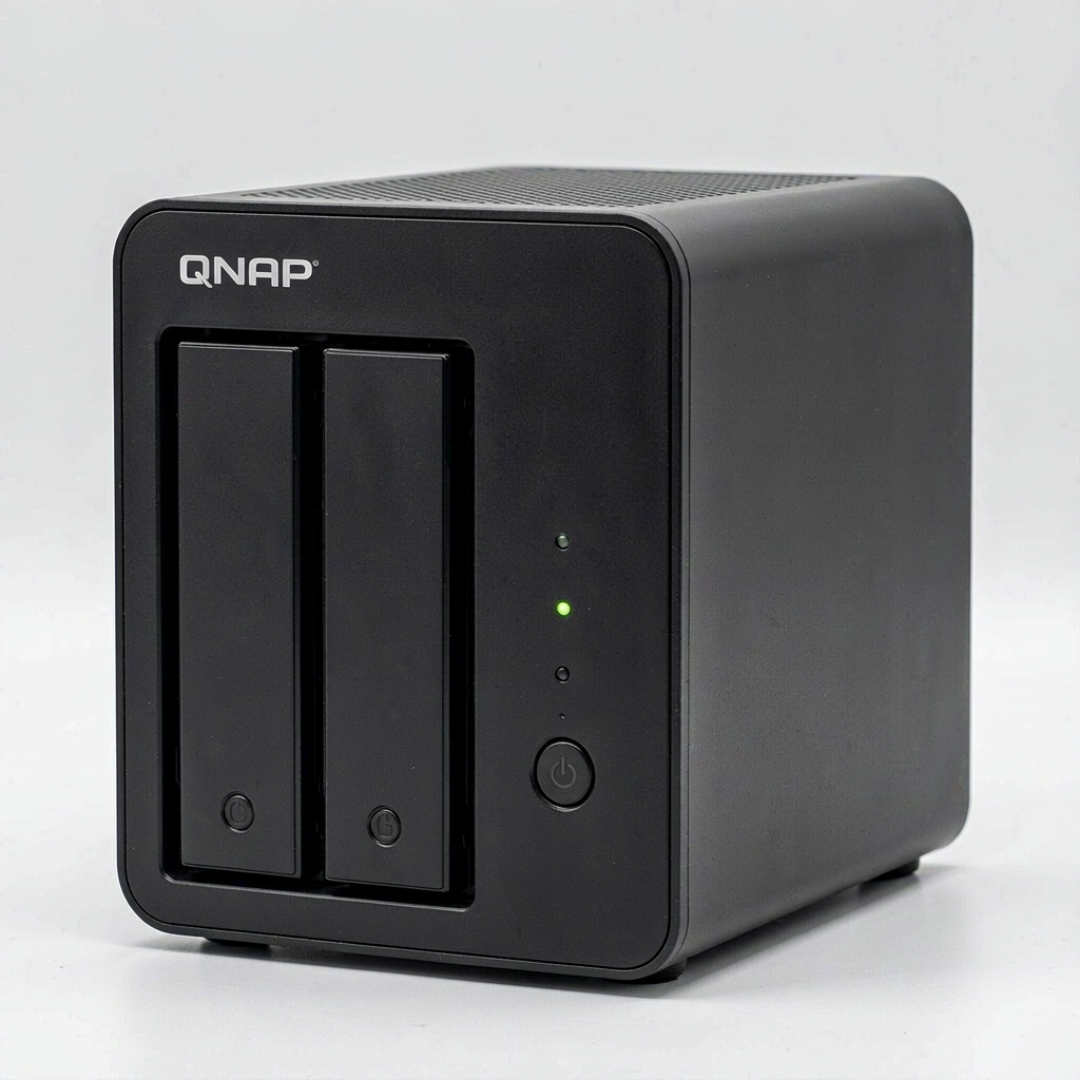
一位 QNAP 玩家排查自己"从没做端口映射"的机器,在数据卷根目录发现一个 7 月 4 日凌晨创建的随机字符串隐藏目录,里面躺着两个可执行文件。加密是最后一步,不是第一步——他没中招不是防得好,是动态 IP 替他关了门。知乎专栏
品牌机好歹还有官方兜底:PHP2Shell 已被美国 CISA 列入已知被利用漏洞目录,群晖破例给停止支持的 DSM 6.2 到 7.2 连发三次补丁。DIY 机器没人挂账:黑群晖、FTP、WebDAV、Docker 容器,补丁全得自己催自己。知乎专栏
今晚花半小时,查这 3 处。
关上门:DSM、SSH、SMB 管理口别直接映射公网,关掉路由器 UPnP 自动开埠和手动端口转发,远程访问换 VPN、Tailscale 这类"自己主动连出去、不是把门开着等人进来"的方式。知乎
查痕迹:关掉不用的 FTP 和 WebDAV,确认 myQNAPcloud 和 UPnP 是关闭的,看一眼数据卷根目录有没有随机字符串命名的隐藏文件夹。知乎专栏
留底牌:自动安装重要安全更新打开;快照必须开——评论区那句"免费又不占空间,却没有一个人用"值得念一遍。普通快照跟着 NAS 走,管理员账号一被攻陷就能删,有条件的上 WORM 不可变快照,保护期内不可删、不可改。
备份讲隔离:目标端设计成源能追加新备份、不能立刻删历史,这样勒索病毒拿到的凭据转头也抹不掉异地备份——能恢复,才算备份存在。知乎
SynoLocker 2014、Qlocker 2021、DeadBolt 2022,今年是 C3RB3R。家族换了一代,受害者画像没变:暴露在互联网、没更新、弱口令,至少踩中一个。品牌无关,配置定生死。你的 DIY NAS 开机那天,就是盘账第一天。知乎
当前文章无评论,是时候发表评论了