






















44
17
离职前用公司打印机打简历?抓包局域网才知每页都有原图留底
2026-11-10 11:03:10
0点赞
0收藏
0评论
创作立场声明:本文所测设备、系统与网络抓包环境均为作者自费搭建与实机亲测,无任何品牌商业合作或利益相关。全篇干货附带多维实测对比表与各系统保姆级自查步骤,建议各位值友先点击【★收藏】防走失,换机或配置时随时翻出来照抄作业!
导语:不少人趁下班偷用公司打印机打简历,一路小跑到出纸槽抢走刚吐出的纸,以为神不知鬼不觉。然而真相残酷:在数字网络里,纸拿走了毫无意义——从局域网未加密的 9100 端口明文流、复合机自带的高清硬盘,到桌管后台自动生成的彩色 PDF 镜像,你打的每一页底牌,早就被全量留了底。
一、 职场窒息现场:抢到了热纸,丢掉了底牌
周五晚八点半,办公室灯熄了大半。
小李坐在工位确认四周无人,深吸一口气。明天上午他约了竞品终面,对方要求带 3 份纸质简历。看着不远处亮着绿灯的激光复合机,小李动了心:“就打 3 份,两秒冲过去拿走,神仙也不知道。”
他打开精修的《求职简历_研发专家_35K.pdf》,点击打印。滚筒应声启动,小李一路小跑死盯出纸槽,纸刚吐出,带着滚烫温度,他一把塞进背包。回工位他长舒一口气:“出纸口空了,万无一失。”
然而就在激光头加热碳粉的那几秒里,他的电脑登录名、内网 IP、打印的文件名,甚至整份简历彩色原图镜像,已经在三个地方落了盘。
周一刚到公司,主管就似笑非笑路过工位:“小李,最近看机会挺积极啊,期望薪资涨不少?”小李后背冷汗刷地下去了。
二、 纸拿走了,数据去哪了?撕开打印通信的三重黑盒
很多人以为打印机只是把字印在纸上的外设,纸拿走就死无对证。实测告诉你:为什么拿走纸毫无防御力。
1. 网络层裸奔:RAW 9100 端口明文广播
办公室打印机普遍走默认的 RAW 9100 端口或 IPP(631端口),无任何内容加密。
驱动将简历转成 PCL/PostScript 字节流灌入网络。同网段抓包过滤 tcp.port == 9100,PJL 标头直接明文暴露:
@PJL SET JOBNAME = "求职简历_研发专家_35K.pdf"
@PJL SET USERNAME = "zhangsan-PC"
紧随其后的是未加密的页面光栅数据。内网任何人导出该数据流,就能一键拼回高清晰度原图。
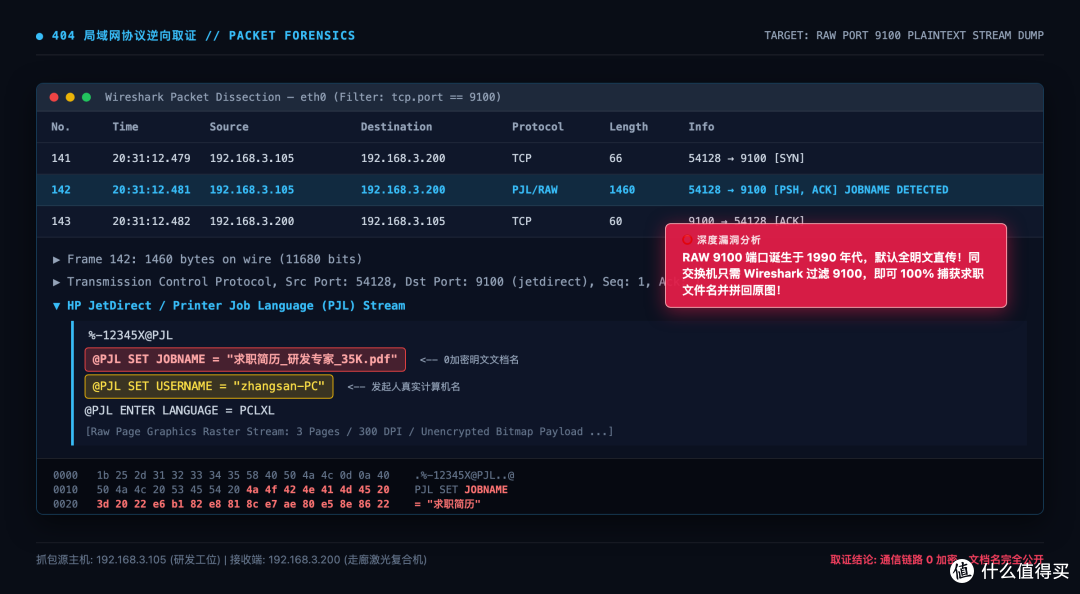 局域网抓包9100端口明文打印作业流与PJL标头取证
2. 硬件层留痕:复合机是一台自带硬盘的专用主机
企业复合机本质是跑着嵌入式 Linux、挂着大硬盘的专用主机。为支持排队与断电重印,任务都会先在机身硬盘里做排队缓存。
浏览器输入打印机内网 IP(如 http://192.168.3.200),即可推开 Web 后台大门。【作业历史】列表里流水一览无余:发起人、时间、文档全名赫然在列;部分高级机型甚至能点击【缩略图】预览原貌。
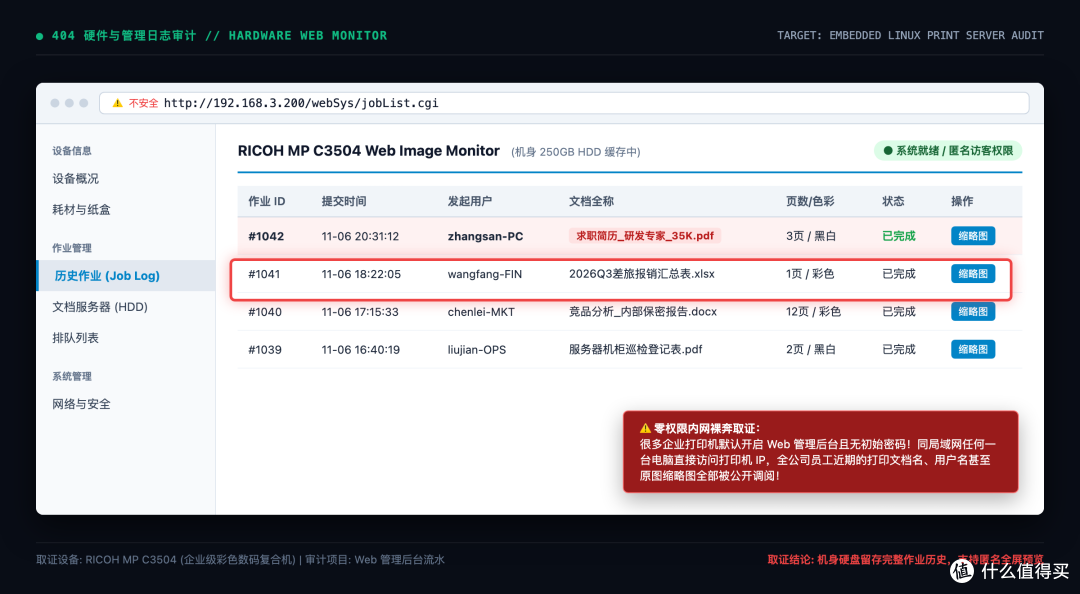 企业网络复合机Web管理后台未授权访问与打印日志泄露取证
3. 终极截杀:企业桌管 DLP 本地原图克隆
若办公机装了终端安全助手(深信服、联软、天擎),就会钩住系统打印排队服务(spoolsv.exe)。
在数据送出前,驱动层强制生成带工号水印的彩色 PDF 副本上传审计服务器。只要命中【简历】、【离职】、【期望薪资】,后台直接标红告警,HR 管理看板一早就会收到带红圈的简历原图。
三、 动手取证:10 行代码看清 PJL 协议标头暴露
Windows 打印排队临时文件存放在 C:WindowsSystem32spoolPRINTERS 下。用 10 行 Python 即可解析暴露的明文字段:
import re, sys

def audit_pjl(file_path):
    with open(file_path, "rb") as f:
        header = f.read(4096).decode("latin-1", errors="ignore")
    job = re.search(r'@PJLs+SETs+JOBNAMEs*=s*["']?([^"'rn]+)', header)
    user = re.search(r'@PJLs+SETs+USERNAMEs*=s*["']?([^"'rn]+)', header)
    print(f"[*] 捕获文档: {job.group(1) if job else '未捕获'}")
    print(f"[*] 发起主机: {user.group(1) if user else '匿名'}")

if __name__ == "__main__":
    audit_pjl(sys.argv[1] if len(sys.argv) > 1 else "sample.spl")
不管把文件改成什么伪装名,底层协议标准字段都会如实广播真实文件名与主机名。
四、 避坑自查:常见打印连接方式留痕对照表
【局域网 IP 直连 (RAW 9100)】打印机硬盘、镜像交换机、本地缓存 [局域网任何人进 Web 后台可查文件名]
• 必查路径 / 命令:作业全名、用户名、内网 IP、时间
• 核心处置动作:🔴 高危
【装有桌管 DLP 办公机】办公机内核缓存、内网安全审计平台 [命中敏感词直接触发 HR 离职倾向告警]
• 必查路径 / 命令:高分辨率彩色 PDF 快照、员工水印
• 核心处置动作:🚨 极危
【Windows 共享打印机】宿主电脑 Spool 目录、系统事件日志 [拥有该机权限的同事可提取重打原稿]
• 必查路径 / 命令:宿主系统留存 PrintService 307 记录
• 核心处置动作:🟠 中危
【直插打印机 USB 接口】打印机内部暂存区、机身作业历史 [易被内网安防记录插拔日志且带毒风险高]
• 必查路径 / 命令:U 盘内文件名、时间、部分机型存缩略图
• 核心处置动作:🟡 中危
五、 极客自保清单:职场打工人的 3 条铁血防雷指南
1. 唯一绝对真理:公私物理隔离
新简历、合同、仲裁书——永远不要用办公机起草保存,更绝不要发往公司打印机! 街边打印店花两块钱,或者在家里备一台几百块、无内置大硬盘的普通黑白激光打印机(如惠普 108w 这类基础款,单机 USB/局域网直连打完即走,绝无商用复合机的常驻排队硬盘与企业桌管监控),换来的是绝对的隐蔽权与职场安全感。
2. 清理本地 Spool 残留
若此前打过私人文件,检查本地是否有缓存:
Win + R输入services.msc停止Print Spooler;打开
C:WindowsSystem32spoolPRINTERS清空.SHD和.SPL文件;重新启动
Print Spooler服务。
3. 查清内网打印机 IP 自查日志
控制面板找到打印机【属性】->【端口】记下 IP;
浏览器输入该 IP(多为默认空密码或
admin);查看【Job History】,若能直接看历史记录甚至缩略图,立刻提高警惕。
记住:在数字办公网络里,没有真正的“神不知鬼不觉”。守好物理隔离红线,才是打工人最牢靠的安全气囊。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~










