






10
8
深夜,法国数百家超市冷柜被远程设到50℃:生鲜一夜报废,损失或达数千万欧元
2026-10-26 06:48:22
0点赞
0收藏
0评论
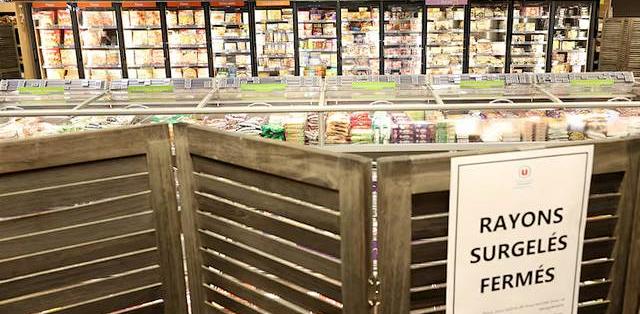
10月11日晚,法国数百家超市里,冷柜的一项日常程序连夜没有停下。黑客远程启动强制除霜、把冷柜温度设为50℃,设备连续加热了数个小时。等到第二天早上,冷柜维持不住生鲜所需低温,大量生鲜和冷冻食品面临变质,只能整批销毁。这场攻击没有勒索软件、没有盗取数据,超市丢掉的,是一整夜的库存。
周日夜里,冷柜集体“发烧”
据法国商业调频电视台(BFM)报道、新华社10月13日转引,10月11日周日至12日凌晨,法国多家连锁超市的制冷控制系统几乎同时遭遇入侵。黑客利用制冷控制系统的漏洞,远程开启强制除霜功能,并把温度设定为50℃,设备持续加热数小时,无法回到制冷状态。
法新社的统计里,受灾名单不断拉长:火枪手集团旗下至少300家Intermarché和Netto门店、U合作社(Coopérative U)100多家门店、家乐福80家、Monoprix的30家,E.Leclerc确认其制冷供应商遇袭,波及数家门店。此后有媒体援引法方数据称,受影响门店约700家,约占全法一万家超市的7%;截至发稿,最终受灾统计仍未确认。
“这是一场针对食品保鲜设备和法国人食品供应的攻击,极其严重,史无前例,无法接受。”U合作社CEO多米尼克·舍尔歇在社交平台发声证实门店遇袭。另有报道提到,近百家门店在发现异常后紧急拔掉网线“自救”。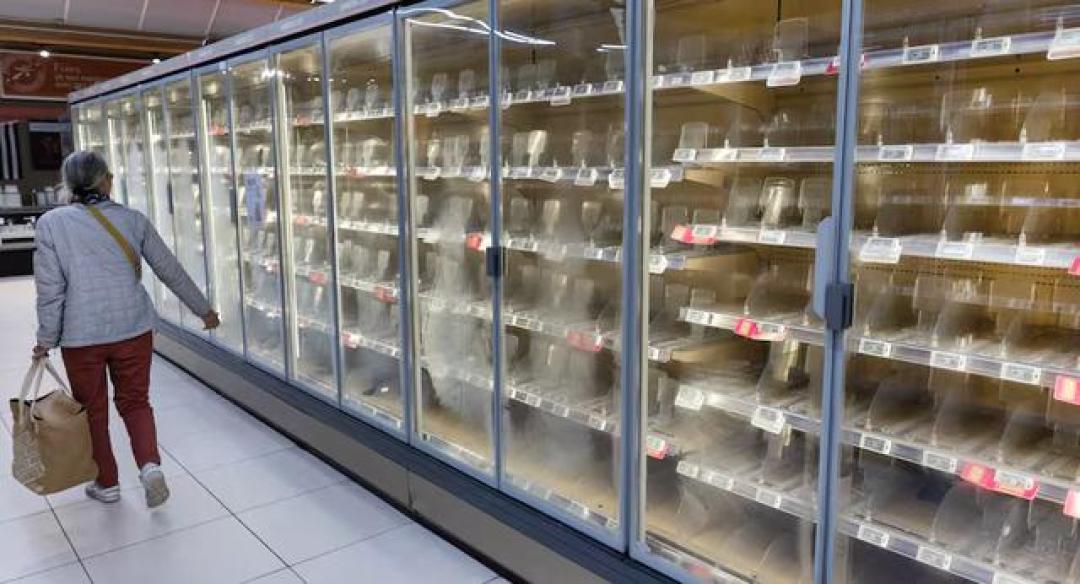
为什么一攻就中了全国几百家
商超冷柜和家里的冰箱一样,盘管结霜后制冷效率会大幅下降,系统每天都会短时间加热化霜,再迅速切回零下十几度的制冷,这就是“除霜循环”。攻击者远程拿到集中控制的权限后,把“短暂加热”锁成连续运行,又把目标温度从零下改到50℃——冷柜就此变成烤箱。
这类设备平时联网,是为了让维护人员远程查温度、调参数,不必跑现场。方便的另一面,是别人也能远程够得着它。消息称,此次攻击借用了丹麦制冷控制厂商丹佛斯(Danfoss)软件的漏洞。丹佛斯回应称,法国少量老旧冷藏管理系统受影响,多数受影响设备已过使用年限,不再获得软件更新与安全补丁,此前也曾就一处重大安全漏洞发出过通报。
据媒体报道,法国国家网络安全机构CERT-FR在14日的通告中,点名了丹佛斯AK-SM、AK-SC及谷轮(Copeland)旗下Dixell的XWEB系列制冷中控设备。有科技媒体转引路透社复查称,事发之后仍有至少4500个这类设备的管理界面直接面向公网。多位安全研究人士对媒体表示,这次攻击“似乎很容易执行”。社交平台上流传的截图里,也有网友直言:2026年了,超市冷柜连着互联网还不更新软件,本身就令人难以接受。
销毁的生鲜,立案的调查
损失金额至今没有官方口径。中国新闻网10月13日援引业内消息人士称,全国损失可能高达数百万欧元;Intermarché负责人则向法新社表示,损失或将达到数千万欧元。两个口径相差一个数量级,也说明清点还在进行。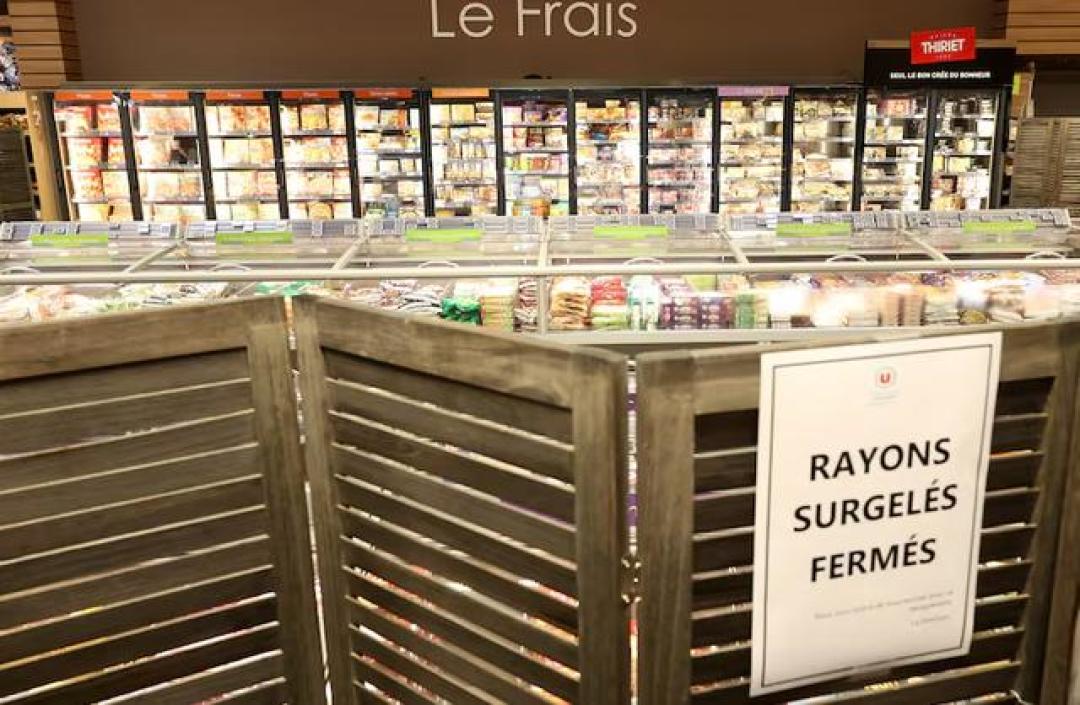
按照冷链安全规范,所有脱离过安全温区的冷鲜肉、乳制品和冷冻食品只能就地销毁。有报道称,报废商品被成箱装上垃圾清运车。另有多家媒体报道,部分门店出现设备过热冒烟甚至明火,巴黎检方已对这次网络攻击立案调查,并把“设备起火等事故与攻击是否直接相关”列入核查事项。
攻击无人认领,也没有出现勒索要求。截至10月14日,没有任何组织公开承认发动此次袭击;CERT-FR在同日发布警告,称攻击可能还会继续。它给出的处置办法并不复杂:排查除霜等参数设置,取消管理界面对公网的直接暴露,远程访问走受保护网络,更新软件,改掉默认密码。
几乎同一时间,荷兰零售巨头艾霍德德尔海兹(Ahold Delhaize)集团旗下多家超市的网站和物流系统也发生故障,多处自建配送中心关停、线上配送暂停,比利时、卢森堡的Delhaize门店同样出现问题。当局表示,目前暂无证据证明法、荷两起事件存在关联。
联网家电的这一课,离普通家庭并不远
超市冷柜的联网逻辑,和家里的智能家电几乎相同:设备接进网络,允许远程调温,老旧固件很少跟着全屋升级。评测里讲智能冰箱远程控温、空调出门开机,讲的是同一根网线的便利面;这次事故讲的是它的背面——能隔着网络帮你把温度降下来的人,如果没被严格挡在门外,同样能把温度调上去。
普通家庭不必因此拔掉智能家电。值得照着做的,是CERT-FR清单里那几条:改掉智能冰箱、摄像头、智能音箱的默认密码;不把设备管理端口直接暴露到外网;常年不更新固件的老设备,换机时一并换掉;给温控类设备打开异常温度告警。店员每天都会检查货架上牛奶的保质期,而管理这批牛奶的那台设备,自己的“保质期”常常没人看。
截至10月25日,巴黎检方仍未公布这次攻击的最终损失统计。冷柜里的货很快能重新摆满,那些还对着公网的管理界面何时全部关闭,才是法国零售行业接下来真正要交的账。
内容由AI生成