

极空间用户最近最上头的事,不是打折,是"管理NAS可以不用打开APP了"。上周有用户让WorkBuddy把娃爱看的《汪汪队》动画MP4转成MP3,顺手补上封面和专辑信息,AI还自己调起转码容器干活——一句话,NAS跑完一整串任务。微博
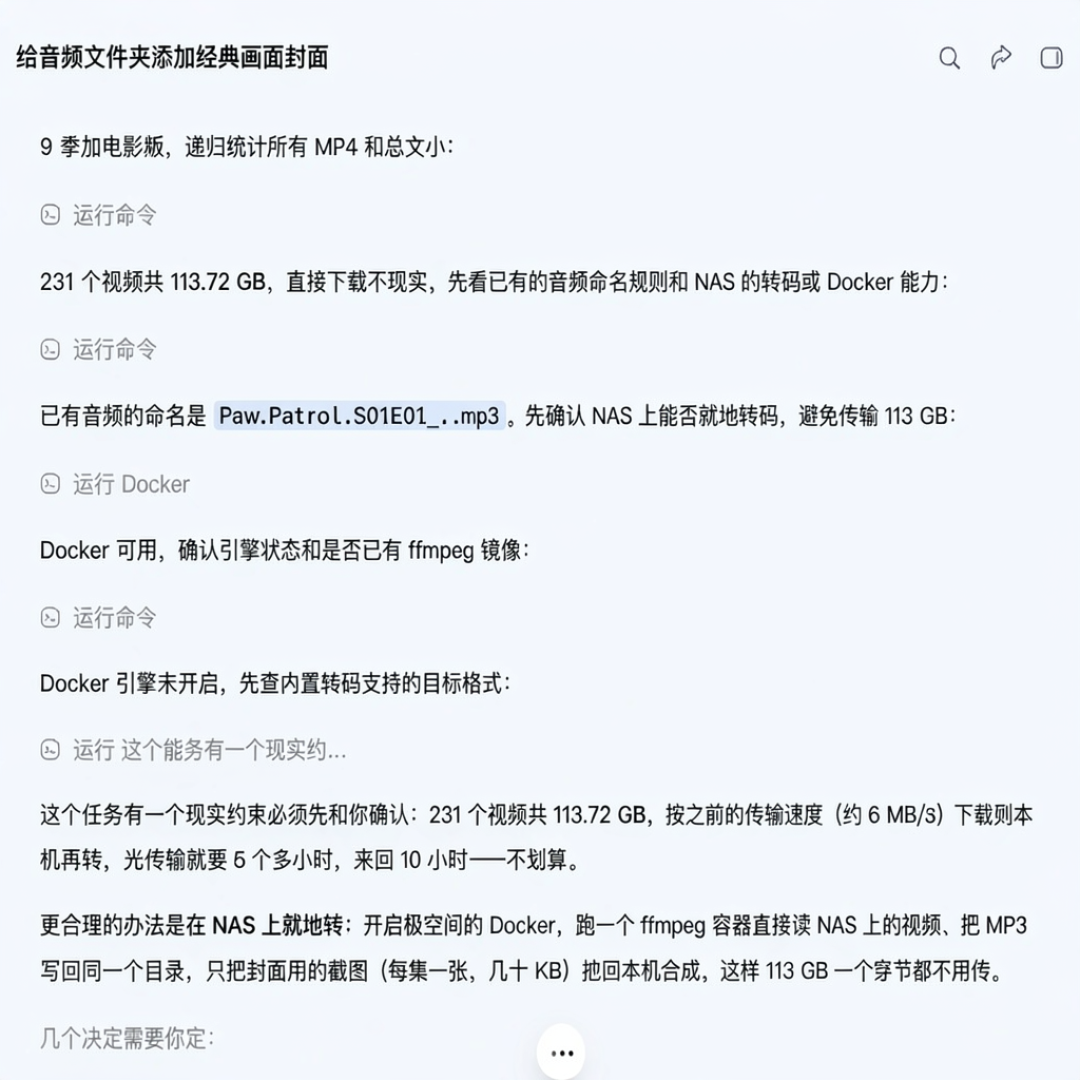
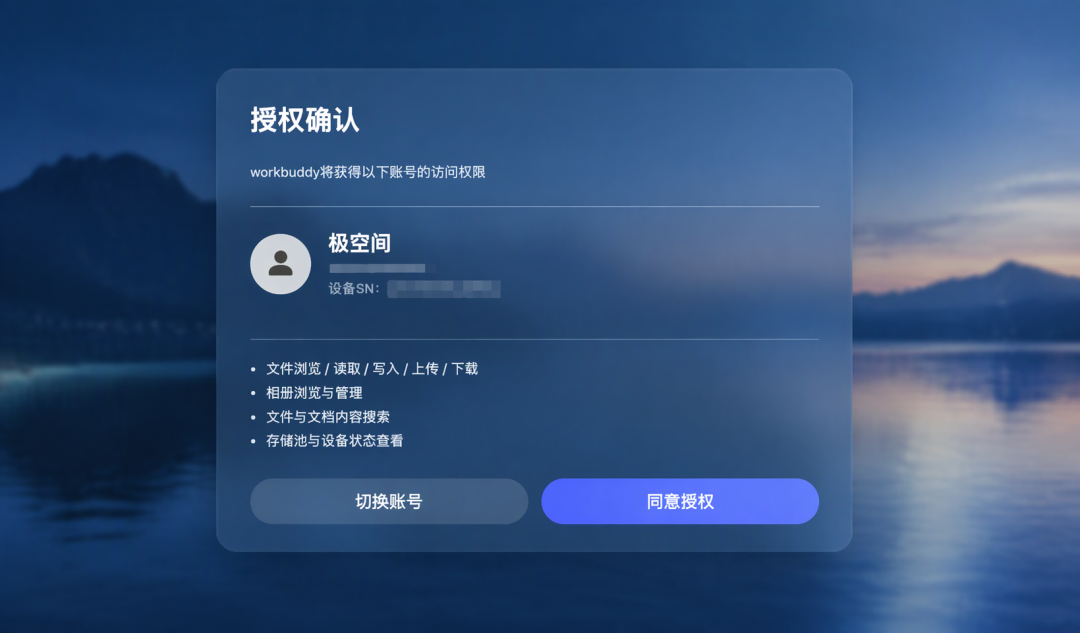
这不是黑客骚操作,是官方放开的口子:11月2日,极空间WorkBuddy连接器与极空间Skill正式上线;11月13日AINAS 2.0发布,自研智能体Zeno为中枢,连接器与Skill为"两翼"。知乎知乎
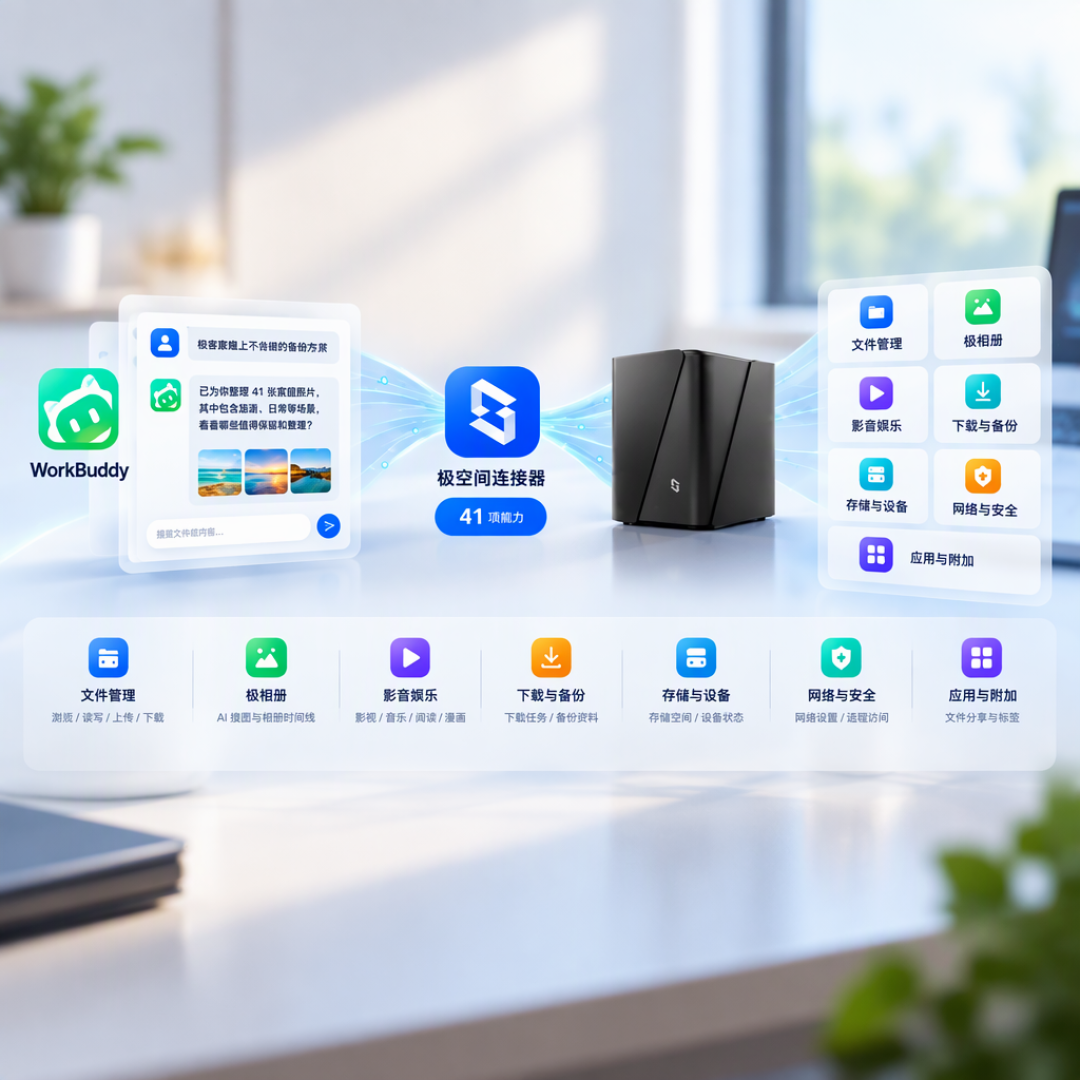
能力清单写得明白:连接器共提供41项能力,文件管理、极相册、影音、备份、存储与设备管理全覆盖。Skill侧更猛,91项能力覆盖12大领域,Claude Code、Codex、OpenClaw、Hermes等第三方Agent都能接入,能力范围一路开到Docker、虚拟机、快照和保险箱。换句话说,除了拔电源,AI基本都能替你搭把手。知乎知乎
一句话让AI删文件、建容器、动保险箱,权限到底交出去多少?官方口径:账号授权机制,删除文件、修改目录等高风险操作执行前仍需人工确认,全部授权在客户端统一查看、随时解绑,授权码有有效期,授权后连接器安全隔离、不读取本地信息。这层开关看得见摸得着。但用户反复追问的是另一件事:“我的数据最后进了谁家的服务器”,有人接入AI之前先自己动手关掉了数据训练选项。知乎知乎
这个顾虑不是被迫害妄想。11月13日,知乎用户SSSS发布九篇实测汇总,称积分明细页逐条保留请求记录,「请求」一列就是用户输入提示词的原文,页面没有提供任何删除或关闭途径。同批实测还称命令原文会被上报、部分workbuddy.link公开链接只靠22位随机字符防护。作者自陈样本有限、并非安全研究人员,两次书面问询未获回应;截至发稿,官方没有逐点回应。知乎
更扎眼的是本地明文存储:会话数据里能自查出口令、API密钥、手机号和邮箱。但必须说清楚:这是单方实测陈述,不是定论。关键在结构:NAS权限和第三方Agent的数据链路是两层东西,极空间管得着前者,后者得各家Agent厂商自己回答。知乎
所以结论不是"别用AI",而是像管钥匙一样开权限:
按需开通,别一次全给。多人共享机、开了保险箱和快照的,Docker、虚拟机这类能力域先缓一缓,从查询、检索类只读场景起步。
用完就查授权列表。在客户端核对连接器与Skill的授权记录,留意授权码有效期,不用的Agent直接解绑。
分享链接当"全网可见"处理。让AI建链接时主动要求设有效期和提取密码,事后去客户端确认一遍。
隐私敏感的先用Zeno。自研智能体配本地能力调度,边界比第三方Agent清晰;Skill生态可以晚点追。
AI管家省下的力气是真的,实测里的争议也不是编的。别再问"AI能不能帮我管NAS",要问:它干错了、看多了,我拦不拦得住。现在,开关在你手里。
当前文章无评论,是时候发表评论了