

这几天,NAS 圈子挺热闹。
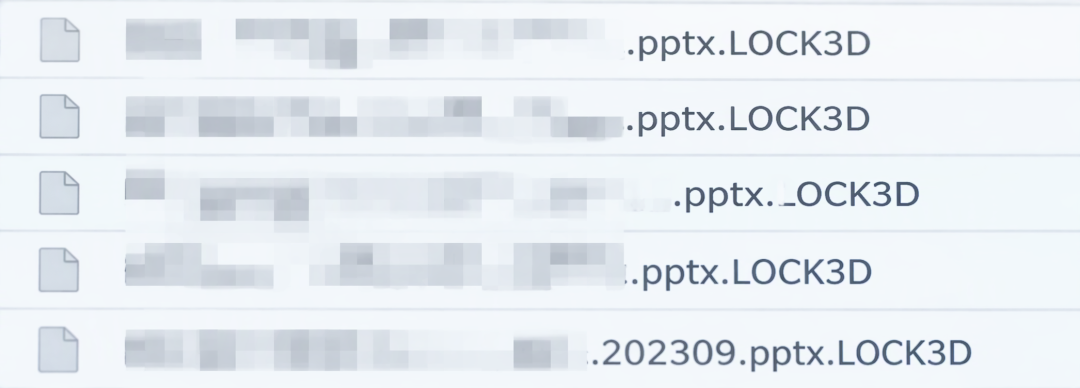
10 月底,群晖遭遇大规模勒索攻击:文件被加密后在原扩展名后追加 `.LOCK3D`,并留下名为 `read-me3.txt` 的勒索信,勒索站点甚至把"免费试解密一个文件+扫码收款+自动交付解密器"做成了全流程自助。更扎心的是,中招的设备已经更新到当时最新的 DSM 7.4.1-90080 Update 1——升了级,也没躲过去;而应急响应团队的排查口径至今停在"疑似":入侵入口尚未确认,不能排除套件、插件或账号凭据被利用。知乎知乎
威联通用户的群里,看热闹的不少:幸好我不是群晖。
先别乐,也别急着抄——你真正该做的,是给自己做一次体检。
对威联通用户来说,真正的安全大事不是群晖的勒索,而是一个叫 PHP2Shell 的漏洞:10 月 21 日公开,涉及 PHP 核心,编号 CVE-2026-109618、CVE-2026-109619,CVSS 评分高达 9.2,两项都是能直接拿到服务器权限的远程代码执行漏洞。知乎知乎
而且它不是纸面风险。360 漏洞研究院确认该漏洞已遭在野利用,默认配置下的利用代码也已公开。更要命的是,威联通 QTS 的网页管理界面大量使用 PHP,这扇门不是群晖独有的。知乎知乎
11 月 5 日,威联通官方发布安全公告:QTS、QuTS hero、QuTS cloud 等系统已完成 PHP2Shell 修复,并推出对应安全固件,提醒用户尽快检查系统版本、及时更新。快科技
也有人已经替"庆幸"付过学费。一位威联通用户在群晖勒索爆发后自查自家 TS-251,在数据卷根目录里挖出一个以随机字符串命名的隐藏目录,创建时间停在 7 月 4 日凌晨,里面躺着两个可执行文件。那台机器从没映射过公网,也没中过勒索——这是个案,不代表你家里那台也是这样,但它戳破了一个冷知识:加密是攻击的最后一步,不是第一步。“没中勒索"从来不等于"没被入侵”。知乎
今晚花十分钟,按顺序做三件事:
升固件。 系统设置里检查更新,官方补丁已经放出,不再是"升级也救不了"的老黄历。收到提醒前,也可以去官网下载中心拿固件包本地升级。
收暴露面。 关掉路由器的 UPnP,逐条检查端口转发,myQNAPcloud 不用就关;远程访问改走 VPN——评论区里不少老用户早就这么干了:只留一个 WireGuard 口子。不把门开到公网上,漏洞就只是纸面上的数字。
自查+备份。 到数据卷根目录看一眼有没有随机字符串命名的隐藏文件夹,翻一翻登录日志里有没有反复失败的爆破痕迹;快照打开,重要数据留一份和 NAS 物理隔绝的副本。
勒索病毒不看你用的是群晖还是威联通,它只看你家门开没开。NAS 这个圈子里,笑到最后的,从来不是站队站得对的人,而是把"与我无关"当成风险提示、而不是安慰剂的人。
当前文章无评论,是时候发表评论了