

游戏语音一听一断、开黑匹配半天进不了一个房、远程串流糊成马赛克——发烧友圈的祖传药方是:把 NAT 改成全锥型。NAT1 一度被当成家庭网络的"终点站"。但在 2026 年,这可能是你家宽带最危险的一个操作。哔哩哔哩
先别猜,测一次只要十秒
搜"NAT 类型检测",一堆免费在线工具点开就能跑。结果里出现 Symmetric、对称型、NAT4、严格 这类字样,基本就对上了;出现 Full Cone、全锥、NAT1、开放,则是传说中的"最好网络"。有个省事技巧:手机流量测一次,家里 Wi-Fi 再测一次,对比着看——手机流量下显示"严格"是网络架构决定的,人人如此,改不了也不用改;真正值得动手的只有家里宽带这一侧。知乎
全锥型为什么从神坛上摔下来
全锥的意思是:端口一旦映射出去,任何外部地址都能顺着这个洞直接打进来。P2P 联机、NAS 远程、摄像头直连确实全顺了。但硬币的另一面,你的上行带宽也成了别人眼里的免费节点。
现在主流视频、直播网页都内置 WebRTC P2P 分发:你看视频时,浏览器可能把已缓存的片段后台转发给其他陌生用户。家宽上行本来就只有 30–50Mbps,被这种"偷跑"占满后,游戏延迟飙升、语音卡顿反而更严重。知乎
而 NAT 越开放、越容易被当作理想分发节点——运营商对家宽持续大上传的行为会做 PCDN 识别,轻则流量整形限速、重则账号管控。还有真实案例:北京一位用户怕老人出意外装了远程监控,就被扣上 PCDN 帽子。个别地区也有用户反馈被取消 IPv6、网络结构从 NAT1 掉回 NAT4。这类反馈多为个案,政策尺度不一,不必对号入座,但风险是真实存在的。知乎哔哩哔哩知乎知乎
正确的顺序:先止血,再改造
堵住偷跑:用 WebRTC Control、AdGuard 等浏览器插件关闭 WebRTC,或关掉视频客户端里的 P2P 加速开关。注意插件只对网页端有效,客户端的独立 P2P 模块管不住。看几天上行曲线,稳住了基本安全。知乎
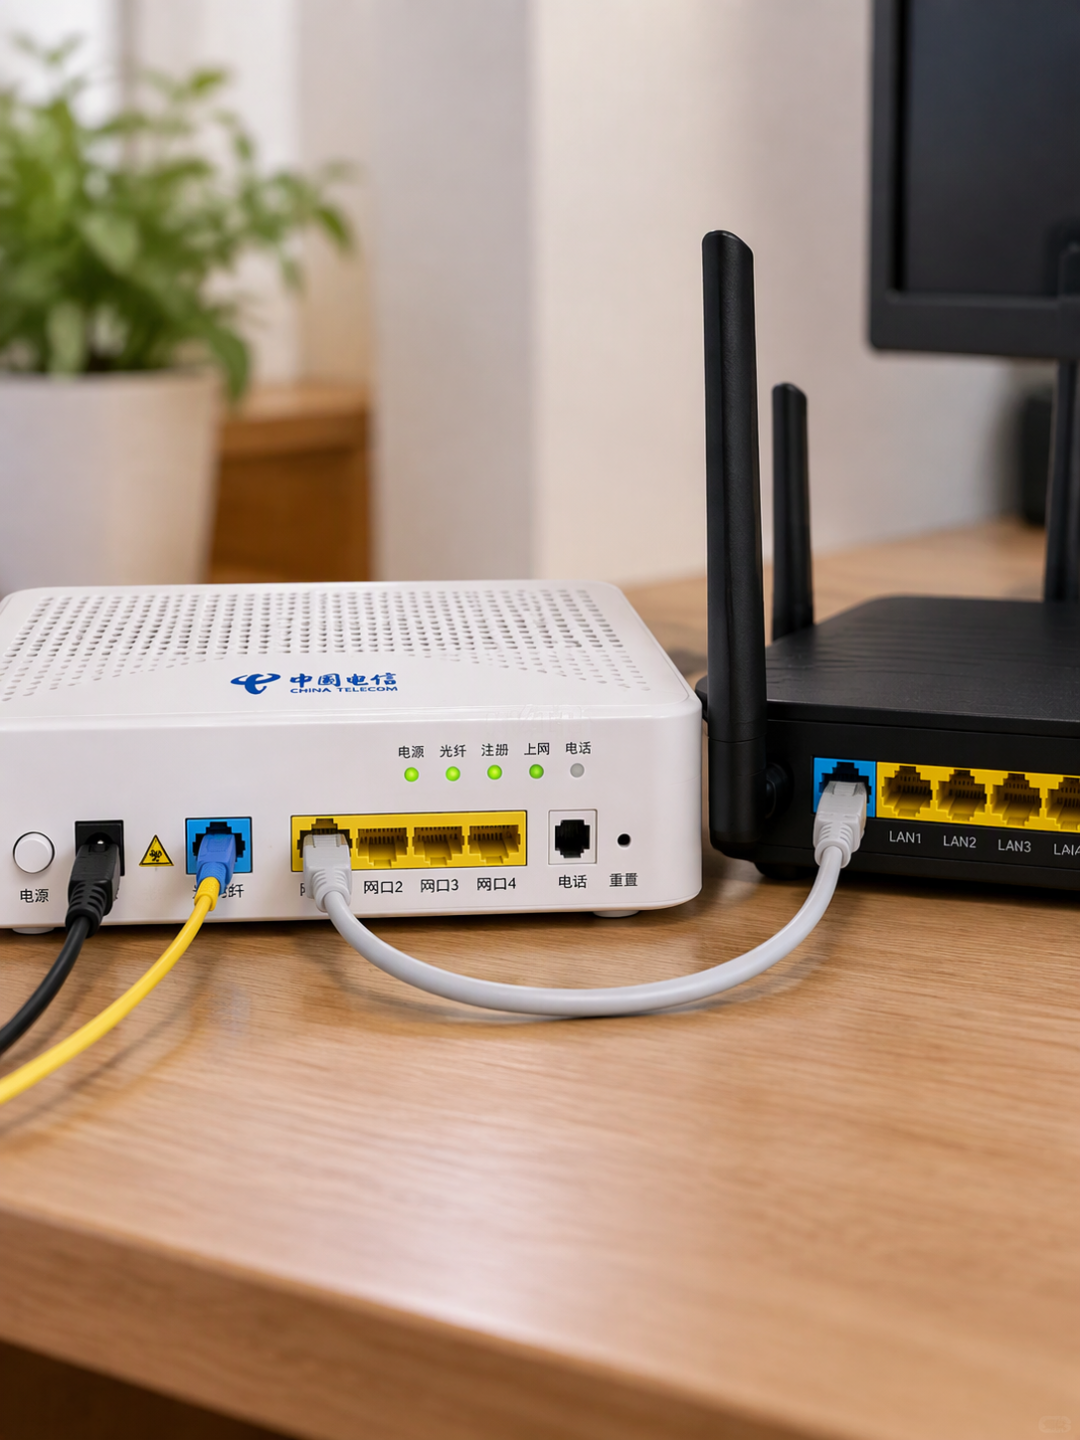
查双重 NAT:光猫拨号 + 路由器再拨一次 = 两层地址转换。先把路由器改成桥接透传试试;不行再让运营商把光猫改桥接(多数地区免费上门)、路由器接管 PPPoE 拨号。自己动手要认准超级账号入口,iTV 绑定的网口别动,否则电视没信号。知乎
NAT4 但不玩联机游戏:什么都别改。对称型对日常上网几乎无感,安全的状态恰恰是默认状态。
真要远程直连:别硬开全锥,用 Tailscale 这类组网工具的穿透/中转兜底,只暴露你自己的设备。
发烧友折腾网络的终点,从来不是 NAT 表上那一个字母,而是别让自己家的宽带,变成别人 CDN 的免费节点。
当前文章无评论,是时候发表评论了