

这几天NAS圈不太平,群晖勒索事件之后,玩家们都开始自觉重视安全。双11一批人刚把第一台极空间搬回家,机器跑通后第一件事就想做:开外网,在公司也能看电影、翻相册。知乎
但先泼盆冷水:每多开一个公网端口,就是给自家数据中心挂上一扇24小时有人"试门"的窗户。密码够强?端口够偏?别忘了,很多Docker应用本身就是"漏洞大王",门板上全是缝。
怎么办?知乎博主Stark-C最近给了个平民方案:在极空间上部署长亭科技开源的WAF"雷池(SafeLine)",给你对外开放的Web服务先过一道"安检",正常放行,异常访问当场拦下。知乎
为什么是雷池
WAF说白了就是流量的反向代理+安检机,所有HTTP/HTTPS请求先进它的检查站,确认安全才放行。知乎知乎
雷池的底子也够看:GitHub开源项目,21.5K star,核心防护覆盖14种攻击类型、每种分4档强度,SQL注入、XSS、路径穿越、命令注入这些主流攻击都在它的拦截清单里。作者实测各种模拟攻击全部被拦,后台"今日请求""今日拦截"数字实时跳动。知乎知乎
更关键的是:免费个人版就够NAS用户用,付费专业版、商业版对家庭场景基本用不上。知乎
极空间上部署,其实就四步
文件管理器里,在Docker目录下新建一个`safeline`文件夹;
Docker应用→Compose→新增项目,粘贴Compose配置(直接交给AI整理缩进即可),勾选添加`.env`,按中文注释改参数,Docker内部网段在Docker管理器"网络"里查;
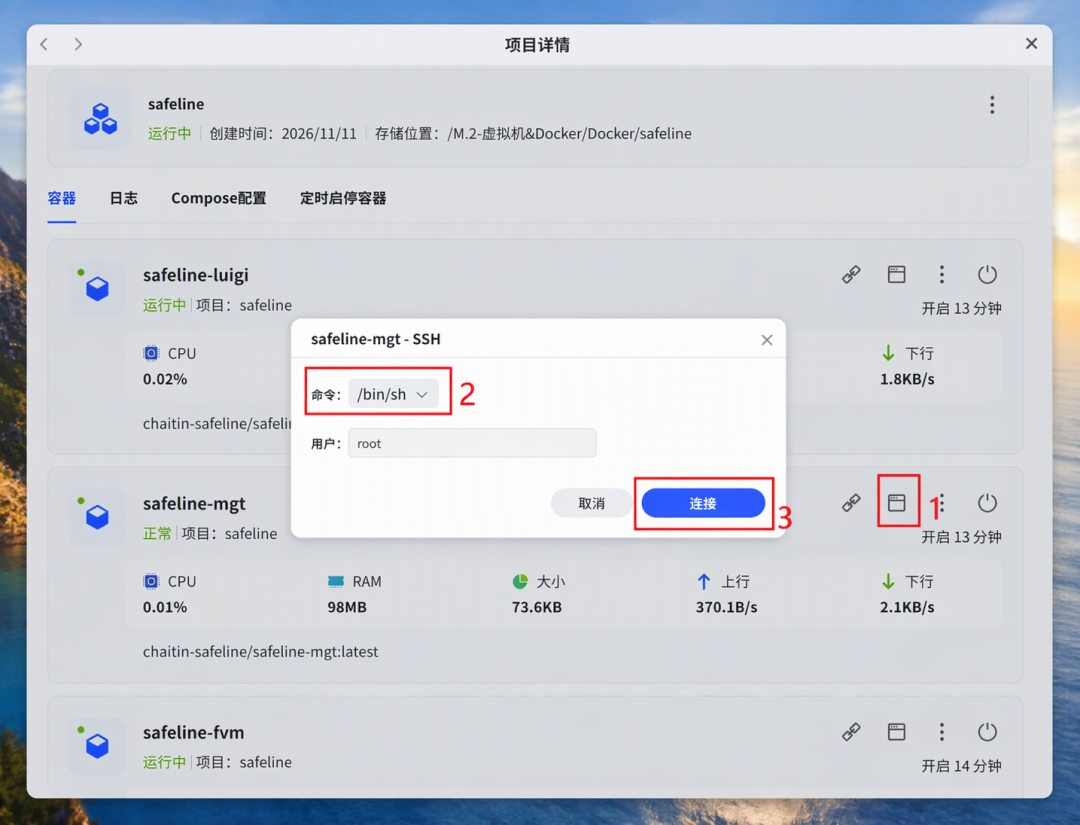
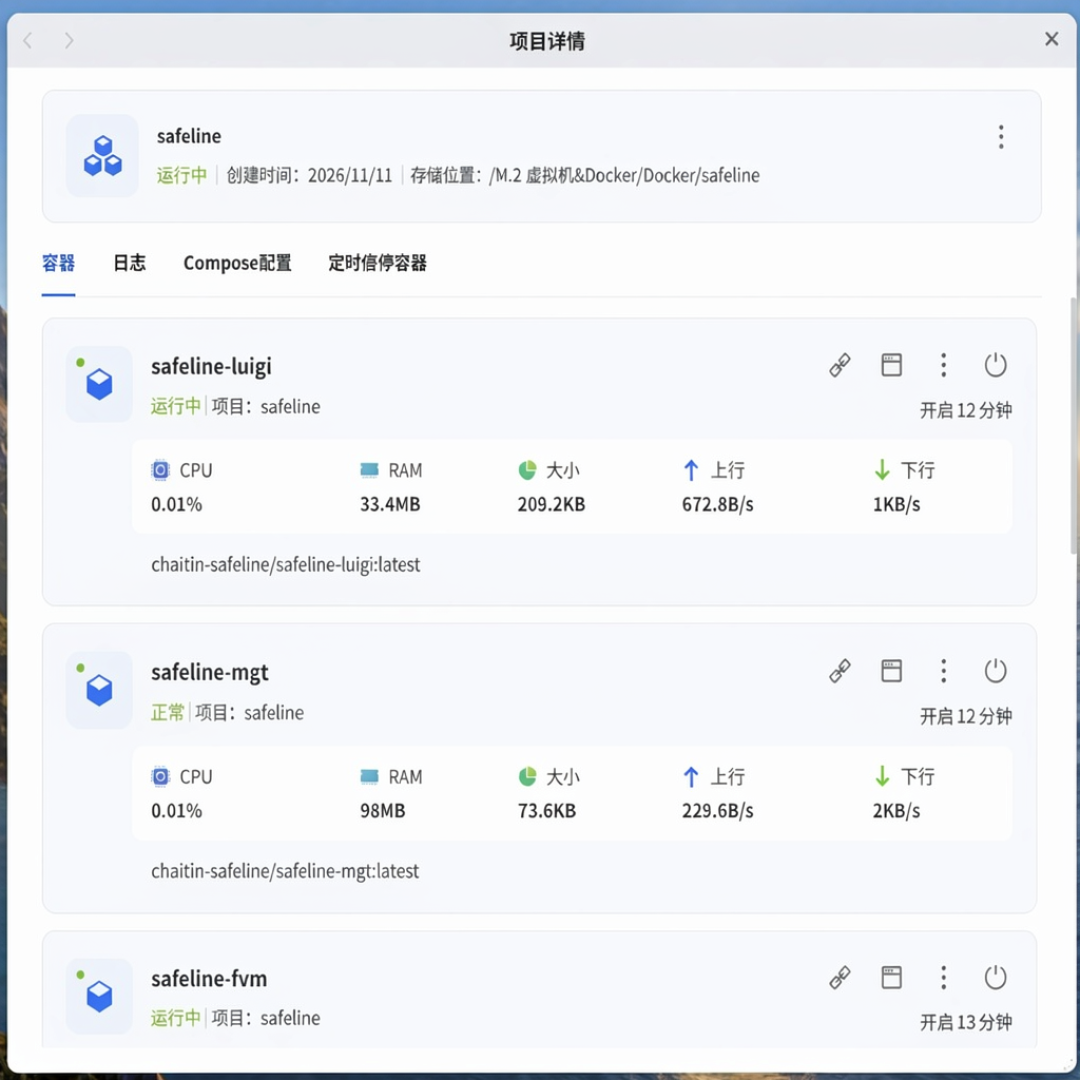
等7个容器全部正常运行,进`safeline-mgt`容器终端执行`resetadmin`,拿到默认账号密码,浏览器打开`IP:管理端口`登录后台。知乎
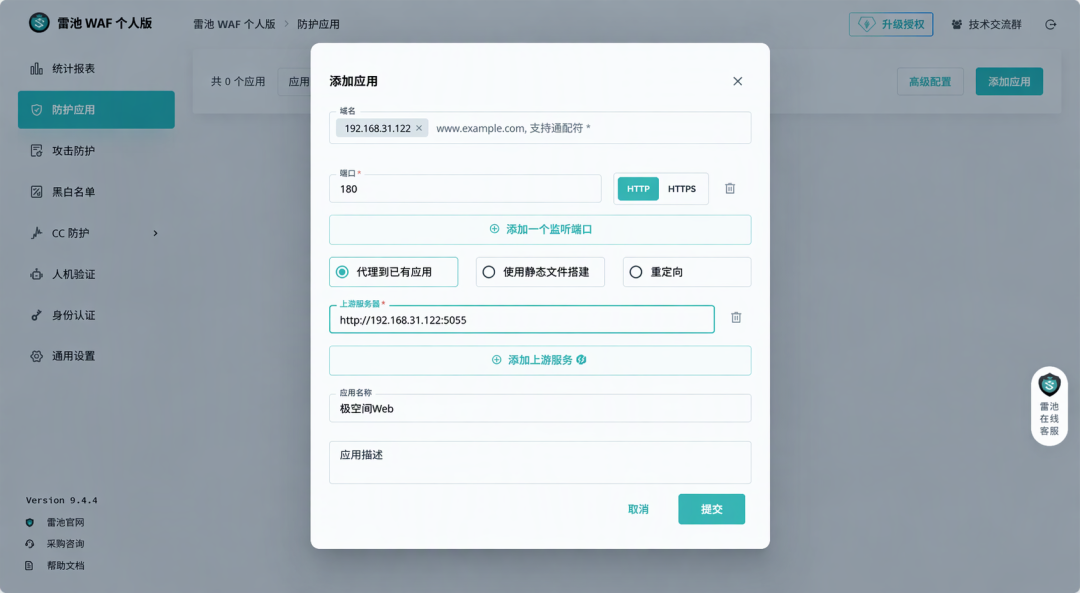
在"防护应用"里添加极空间Web服务,提交完成——之后从雷池设置的端口访问,注意不再是极空间默认的5055端口。
装完这3个设置别关
防护强度分场景:重要服务开高强度,来源复杂的选"平衡"或"仅观察",业务能跑第一,每个Web都能单独配。知乎
人机验证建议开:无头浏览器和AI爬虫横行的现在,这是性价比最高的挡扫描开关。
攻击日志一键拉黑:每条记录带源IP、载荷、时间和请求报文,可疑IP直接纳入管理池,还能一键导入长亭威胁情报的330+个IP组,附带免费的AI攻击解读,新手也看得懂。
这套能力不是纸面数据:教程作者自己的公网应用日均上万次访问,靠雷池每天能发现并拦截异常攻击100余次。知乎
说清楚:雷池不是万能的
它管的是Web流量,SMB这类文件协议它管不着;它也替不了系统及时更新和备份这些基本功。这轮勒索事件反而提醒大家,安全的顺序永远是备份数据优先,再谈穿上盔甲。
双11新机到货季,开外网之前,花半小时给极空间装个雷池——数据无价,安全永远比补救更重要。知乎
当前文章无评论,是时候发表评论了