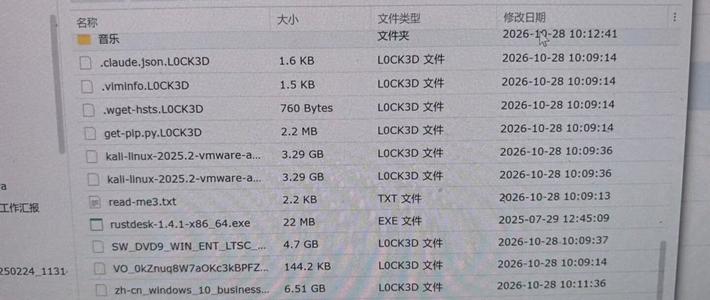
10月28日凌晨起,一批群晖用户醒来发现文件后缀变成.L0CK3D,每个文件夹里多出一封read-me3.txt勒索信。这波攻击是真的,多数打在没打补丁、管理端口暴露公网的机器上。而多数人中招后的第一反应——拔电源、重启、重装,恰恰把最后的机会亲手关掉。
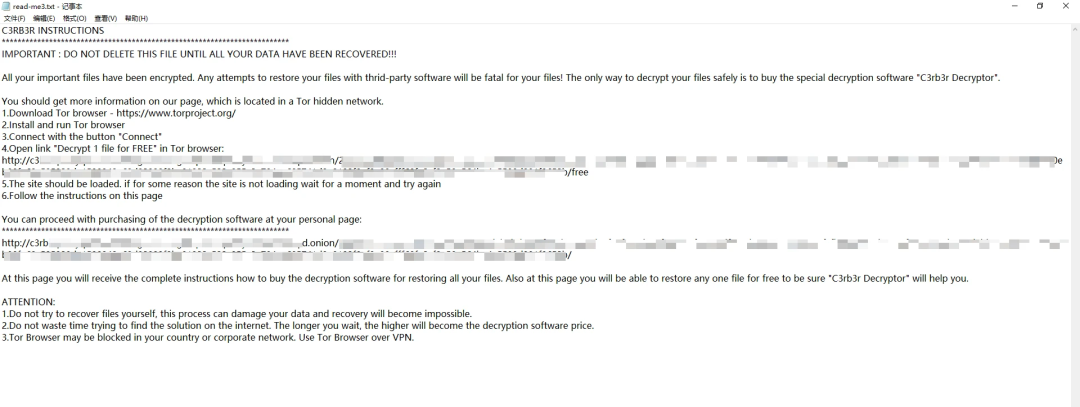
看到满屏乱码,先忍住那个重启键。C3RB3R给每个文件加密时用一把会话密钥,这些会话密钥又被一把主密钥包着,两者都躺在加密进程的内存里;重启一次,密钥随之清零,这些文件在数学上再无解开的可能。这几天安全圈反复提醒的是同一句话:中了勒索病毒千万不要关机。微博
正确动作分三步。
第一步,拔网线断网,但保持通电。
第二步,确认加密进程还在跑,然后用 kill -STOP 冻结它——不是杀掉,杀进程和重启是同一个后果。
第三步,把内存完整转储到另一块独立硬盘,别写回受灾的数据卷。具体命令不用自己想,下一节两个GitHub项目的说明页里都有。
密钥在内存里,已经有人取出来了
这不是理论推演。安全研究人员在GitHub开源了c3rb3r-rescue,这个工具靠内存取证还原了10月24日近49GB的GitLab备份,恢复了80个项目。上面那位复现整套流程的受害者,把全过程写成了物理机案例仓库Benjamin-zlt/c3rb3r-baremetal-rescue。不熟SSH和命令行,就让AI助手照着这两个项目的说明页给出每一步命令,你逐条执行。人要在旁边核对命令,恢复出来的文件一律写到别的盘。微博GitHub
已经重启的,盘上可能还留着旧数据
密钥没了,不等于文件全灭。前提是你的存储池是Btrfs格式:写时复制特性可能在盘上留下被覆盖前的旧数据块,用crt106的c3rb3r-btrfs-recovery这类命令行工具可以尝试重组部分文件。不动命令行,就用DiskGenius做同一件事——把旧数据块扫出来拼回去。有中招用户把硬盘拆下接到电脑,用DiskGenius直接扫描,自述找回了约八成照片。代价是文件名全变数字,得手工重新整理。哔哩哔哩
无论重启与否,能救回多少还看加密档位。这次的加密分0x24、0x25、0x26三档,全加密那档目前没办法,后两档还能抢回一部分。小红书
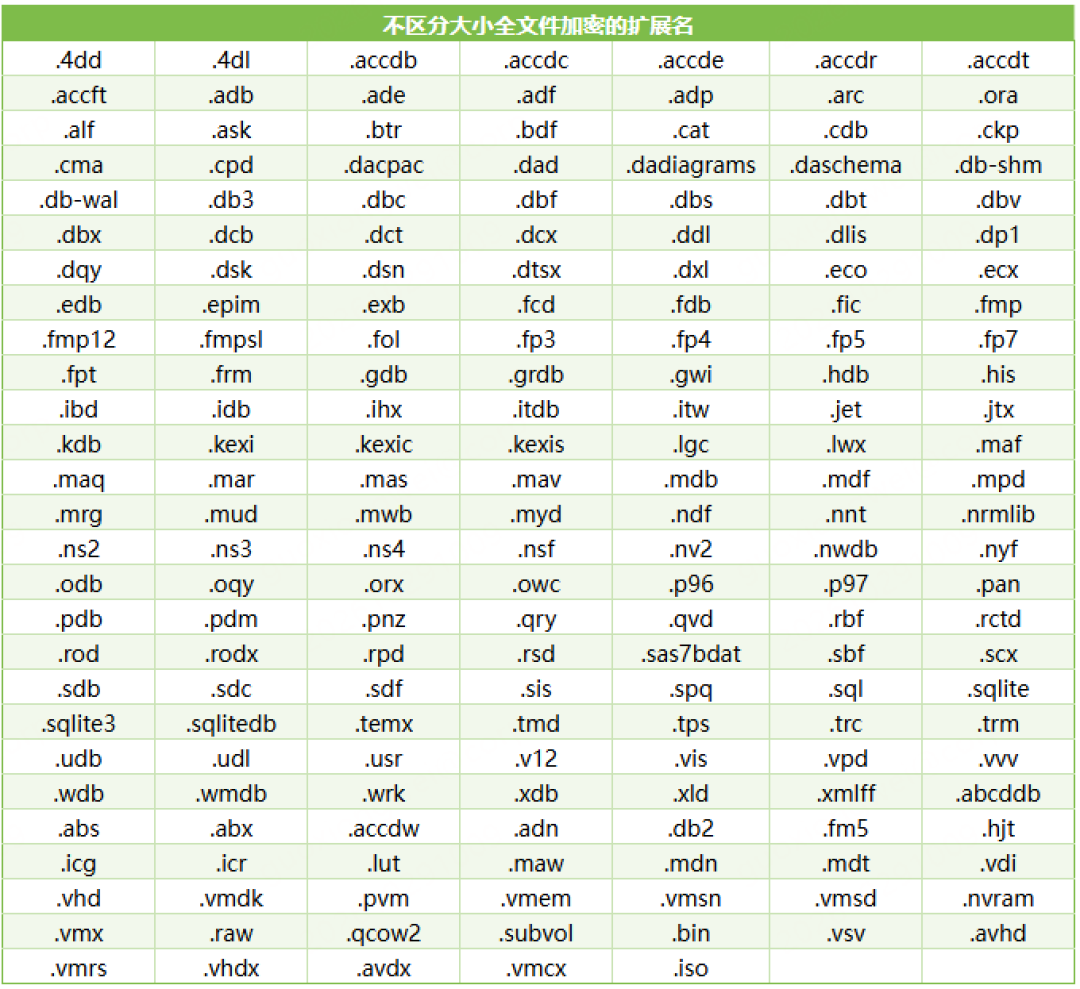
救回来之后:防线换个位置
这次打的不是新洞——补丁9月18日就发了,爆发在一个多月后,是1day不是0day。强密码、双重验证、改端口这轮集体失效,因为恶意代码在核对密码之前就执行完了。防线要换位置。知乎
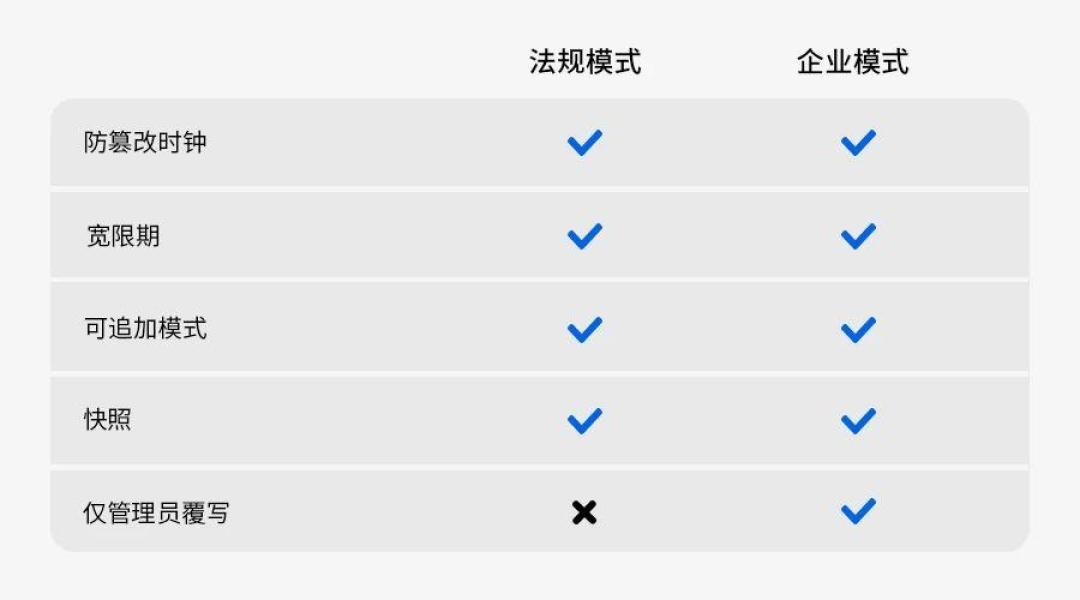
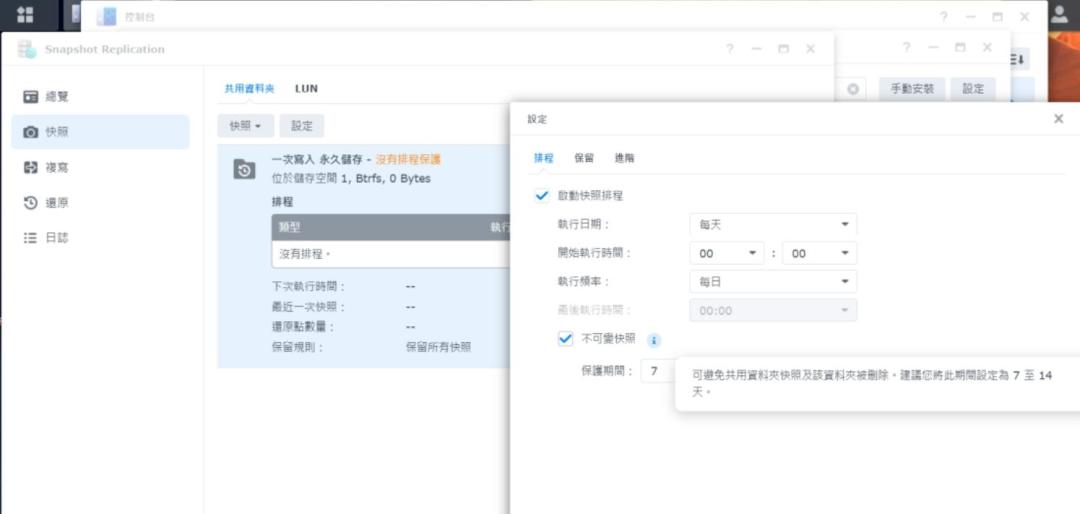
打开DSM的自动更新,官方呼吁仍在未修复版本上的用户立即升级。给照片和文档的共享文件夹开不可变快照,保护期内连管理员也删不掉。最后把管理端口从公网收回来。微博小红书
两个隐蔽坑顺手排掉:常年插在USB口的备份盘同样可能被加密,备份做完请拔下冷存;Cloud Sync这类同步套件会把勒索信原样传上云,把干净备份覆盖成乱码,中招时先停同步。
RAID挡不住加密型勒索,快照能不能救命,取决于中招之前有没有开。防线没来得及建,唯一被完整验证过的补救就是保住内存里的密钥——那8.45万个被解开的文件证明这条路是真的,但它只在重启前有效。