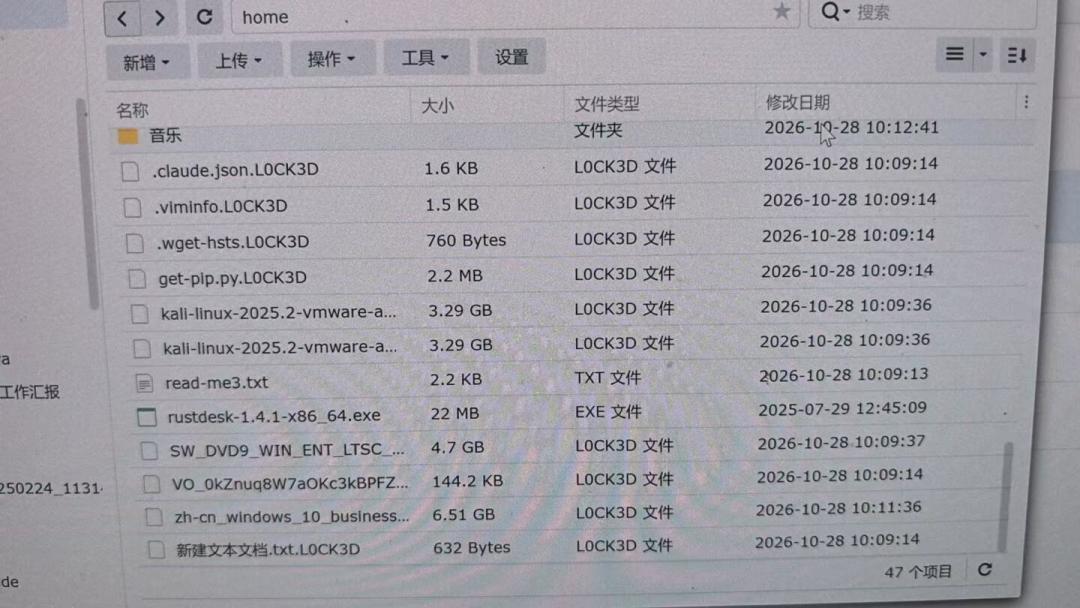
10月28日凌晨,群晖用户陆续发现文件被挨个加上 `.LOCK3D` 后缀,每个目录凭空多出一封勒索信 `read-me3.txt`,典型开价 0.085 BTC。评论区一片"庆幸":极空间没事吧?群晖关我飞牛什么事?小红书知乎
一位威联通机主本来也这么想。直到他连上自家 TS-251 排查了一遍,才发现"庆幸"是这世上最贵的东西:数据卷根目录里有一个随机字符串命名的隐藏目录,创建于 2026 年 7 月 4 日凌晨 00:21,里面躺着 87KB 和 2.4MB 两个可执行文件——在他以为岁月静好的四个月里,它们已经安静躺了 118 天。知乎
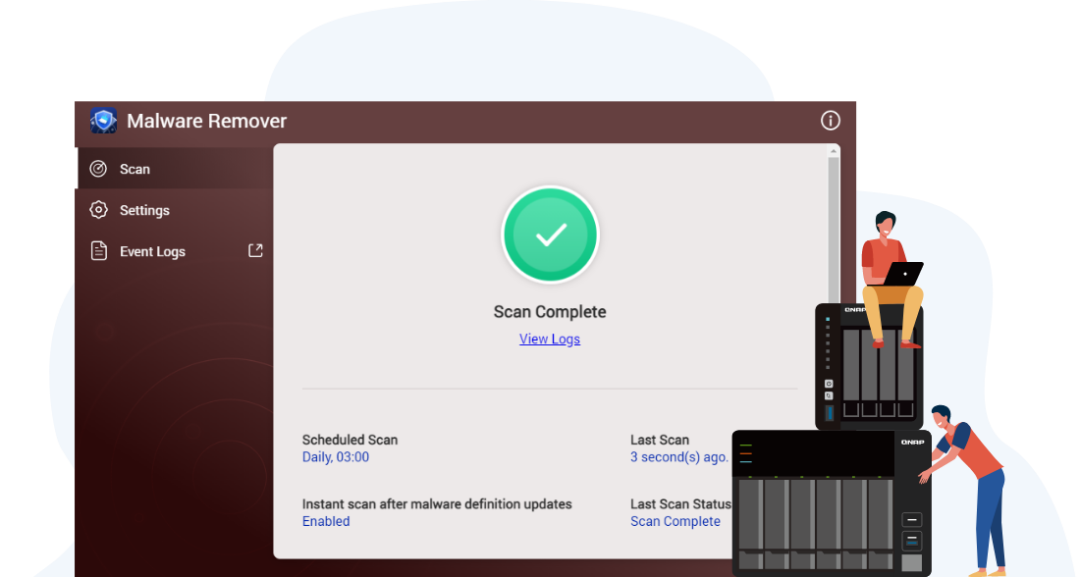
真相一:加密是最后一步,不是第一步
被入侵 ≠ 中勒索。攻击者进来后可能在等、在横向移动、也可能只是把机器当长期在线的跳板。这位机主"没出事"的真实原因很黑色幽默:不是防得好,是运营商的共享宽带 IP 恰好关死了攻击者的二次入口,样本等不来第二条指令。“现在进不来"和"从来没进来过”,是两回事。知乎
真相二:最新版 ≠ 安全
这波群晖的受害设备跑的正是 10 月 12 日刚发布的 DSM 7.4.1 Update 1。入侵入口截至发稿仍在溯源,官方没有定论;还有取证案例显示后门写在系统计划任务里,升级系统并不会清掉它。设备圈还有个新晋不好惹的 PHP2Shell:PHP 官方披露了核心中的两项远程代码执行漏洞,CVE-2026-109618、CVE-2026-109619。利用代码已公开、在野利用已出现,跑 PHP 管理界面的 NAS 在固件追上前只能先把公网暴露降到最少。知乎小红书知乎
真相三:勒索只挑架构,不挑牌子
拿到 root 就能加密,群晖这波被打的是旧洞,威联通、铁威马、绿联这些牌子本身也在射程里。上面那台 TS-251 的样本属主是普通账户、事发时 FTP 21 端口对外开放——最合理的推断,正是弱口令爆破后据点驻留的经典打法。小红书知乎
今晚花十分钟,查三样
翻一遍每个数据卷的根目录:有没有随机字符串命名的隐藏文件夹;
查计划任务和"网络与文件服务":不认识的 crontab 条目先截图留证;用不上的 FTP、WebDAV 直接关掉;
收门口:关掉 UPnP 和 myQNAPcloud,真要远程访问走 VPN。顺手把弱口令全改了、开两步验证——拦住 RCE 要靠补丁,拦住爆破类家族,靠的就是这两下。知乎
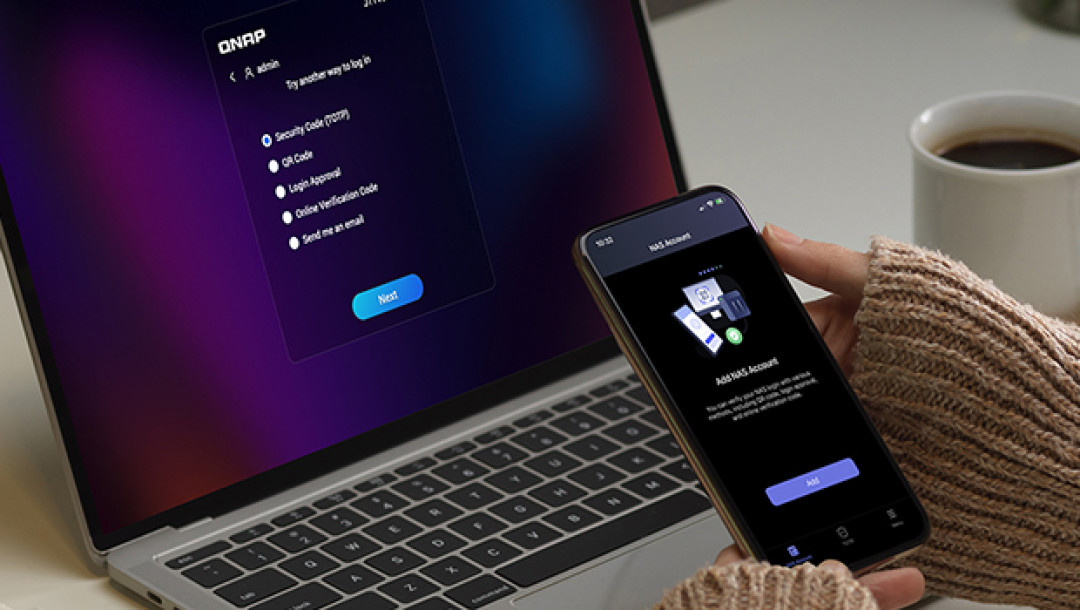
万一真中招:拔网线,但千万别重启
密钥只存在于内存里,重启即永久丢失。公开的恢复案例里,有人靠冻结进程从内存中取回密钥,解开了 8.45 万个文件。另外两条血泪提示:别按勒索信去暗网站点操作——收款全自动、还要走指定浏览器,有二次中毒和反复被勒索的风险。淘宝上挂"数据恢复"名头的,大多是灰产。有快照当然可以回滚,但记住顺序:先关外网端口、改管理员密码、停可疑服务,把黑客先踢出去再回滚。否则等于原地请对方再加密一遍。小红书知乎知乎
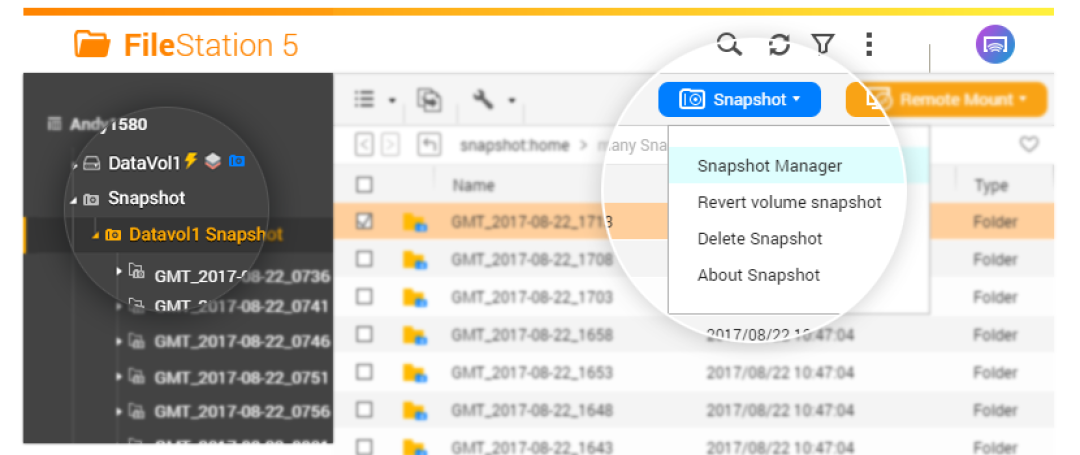
最后两句记住:RAID 不是备份;把"运气"从安全等式里拿掉——那台机器活了一百一十八天,靠的从来不是防线。