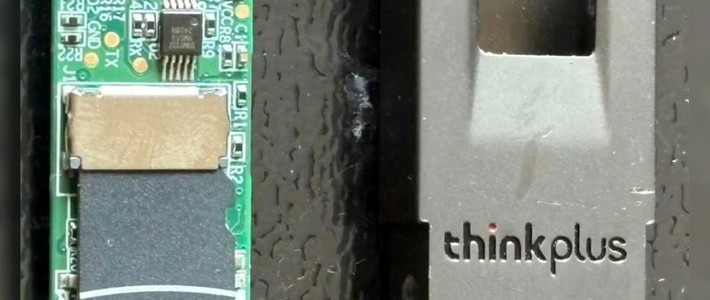
正在用联想ThinkPlus指纹U盘存合同、财报、客户资料这类敏感文件的人,需要先接受一个事实:在拿到官方升级之前,这款盘宣传的加密保护都不可信。拆开FU100的外壳,里面就是一张普通SD卡,宣传中的“AES-256硬件加密”并不存在,文件全部明文躺在卡上,指纹模块只决定这块盘通不通USB的电。 现在要做的不是等厂商更多解释,而是三件事:把敏感数据迁走、评估文件是否已经泄露、走联想早就开通的免费升级通道。知乎
漏洞本身是“旧闻”,升级通道今年1月就开着
10月29日,安全媒体HackingPassion刊发了逆向工程师Xusheng Li(Vector 35)对指纹U盘系列的拆解报告,31日起在国内经视频和社交平台话题扩散。 但事件本身的时间线要更早:Li在2025年8月2日向联想报告问题,8月27日联想拿出的临时方案是给SD卡灌一层环氧树脂——用胶水防拆,而不是补上加密,正式修复当时计划排在年底。 今年3月的RE//verse安全研究大会上,他的第一页幻灯片就是“别信加密U盘,自己动手验证厂商宣称”;这次发布前他没有提前通知厂商,理由很直接:已经流到别人手里的设备,撤不回也更新不了。哔哩哔哩微博HackingPassion
联想官方安全公告LEN-210545早在2026年1月13日就已发布:严重性为“高”,定性为信息泄露,登记了三个CVE——物理拆解后数据可被读取(CVE-2025-13453)、配套配置软件泄露设备敏感信息(CVE-2025-13454)、本地用户可绕过认证注册自己的指纹(CVE-2025-13455)。 受影响型号是四个:ThinkPlus FU100、FU200、TU800、TSD303,公告同步给出了硬件级修复方案和免费售后升级入口,这条通道已运行了近十个月,用户不必等“新公告”。联想官网
热搜帖里有个流传偏差值得纠正:不少帖子称“FU100和FU200里全是明文”。 按原始拆解报告,验证过明文存储的只有FU100;TSD303的数据实际是加密的,它的弱点在认证环节——U盘会把正确密码明文回传给电脑上的管理软件,后来“修复版”改用SM4加密这段数据,但密钥由一个看起来像时间戳的值推导,拆解后照样能还原出密码。 型号不同、路径不同,结论一样:名单内的盘,都不能再当加密设备用。微博HackingPassion
先判断:你的文件算不算已经泄露
U盘如果始终在你自己手里,没外借、没送修、没在打印店或客户电脑上插过,风险主要面向未来,迁移和升级就是全部要做的动作。但凡发生过丢失又找回、送人代管、维修外发、升级寄修前没清空设备这类脱离控制的场景,就要把里面的敏感文件按疑似已泄露评估——那段时间里,这块盘对任何拿到它的人就是一块普通U盘。需要回忆三件事:里面有过什么文件,是否包含个人信息、商业秘密或核心技术资料,哪些人可能物理接触过。企业场景应把评估结果报数据安全负责人,判断是否触发个人信息保护或合同层面的通知义务;真正涉密的材料本就禁止存放在非涉密介质上,正确做法是按保密规定主动报告处理,而不是悄悄迁走了事。
动手清理时有两个容易踩的坑:一是寄修前必须先备份,联想公告明确提醒寄送前确保重要数据完成备份,并建议彻底删除或格式化设备。 二是普通删除和快速格式化不会让闪存里的数据消失,有外流风险的盘要用全盘覆写或安全擦除,最敏感的文件甚至可以拆出卡物理销毁后再送修。联想官网
升级怎么办、以后怎么防:分清“门锁”和“保险柜”
免费升级的流程在公告里写得清楚:拨打联想售后热线400-640-1886,核验设备序列号后,二选一——寄回更换,或现场固件升级。 公告只承诺“硬件级解决方案”,具体换什么以售后核验后的答复为准,寄回前按公告要求备份并彻底清除数据。联想官网
更根本的问题是怎么看待这类产品:指纹是门锁,加密才是保险柜。门锁只决定正门开不开,把门撬了东西还在原地;真正的硬件加密,密钥要么由密码经PBKDF2、Argon2这类故意拖慢的函数推导,要么只存在于盘内芯片里,密码和密钥都不离开芯片。拆解研究者给出的验证原则是:盘上的指纹模块或密码界面,默认只当它是访问开关,除非厂商能证明密钥依赖于它。HackingPassion
对普通用户,最省心的做法是反过来——文件进盘之前自己先加密,用VeraCrypt、Windows专业版的BitLocker To Go或gpg把文件做成密文,这样无论盘本身靠不靠谱,落在存储卡上的都已经无法直读。这个错误也不是联想独有:研究者的幻灯片列出了十款基于同一套软件方案的产品(品牌被隐去),再往前,2009年12月德国安全公司SySS就破解过带FIPS 140-2认证的加密U盘,发现其密钥是固定值,十六年后同一课在重讲。 买盘时与其信参数页,不如看厂商是否公开安全公告和密钥实现——说不清楚的,一律按“带指纹的普通U盘”处理。HackingPassion