

10月28日晚上10点,一位群晖DS720+用户听见NAS风扇狂转。远程登进控制台一看:磁盘可用空间归零,所有文件的后缀都变成了.LOCK3D,每个文件夹里多出一封read-me3.txt勒索信。知乎知乎
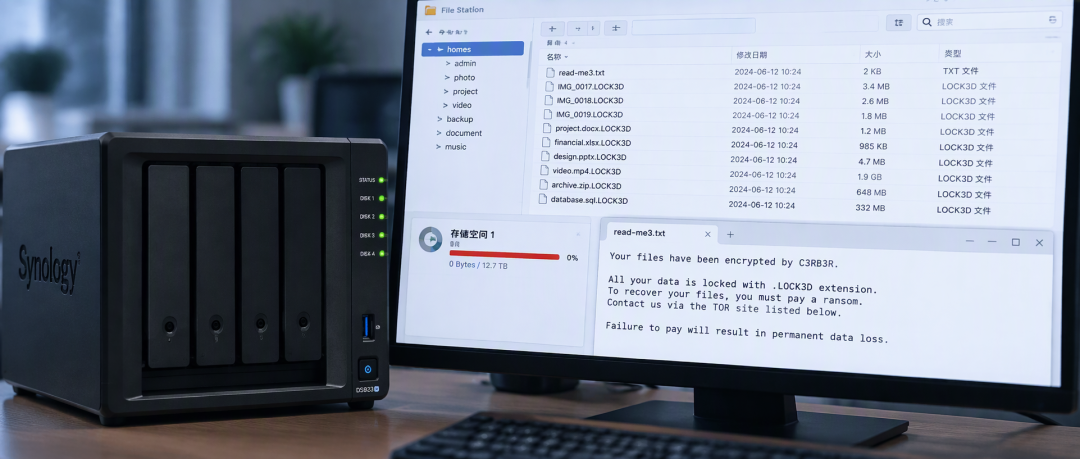
这不是孤例。从10月28日凌晨开始,Reddit的r/synology、V2EX、看雪等国内外社区集中冒出中招案例,360反勒索团队、Solar应急响应团队先后发出预警。这波勒索病毒被暂命名为C3RB3R,是2016年就成名的老牌Cerber家族的新变种。群晖官方账号也在28日傍晚紧急预警:尽可能关闭外网访问、改强密码、做好离线备份。知乎哔哩哔哩知乎
最慌的是:该做的都做了,还是被打穿
不少中招者非常困惑:十几位复杂密码、开了2FA双重验证、改了默认端口,甚至已经装上最新的DSM 7.4.1-90080 Update 1,文件照样全被锁。知乎知乎
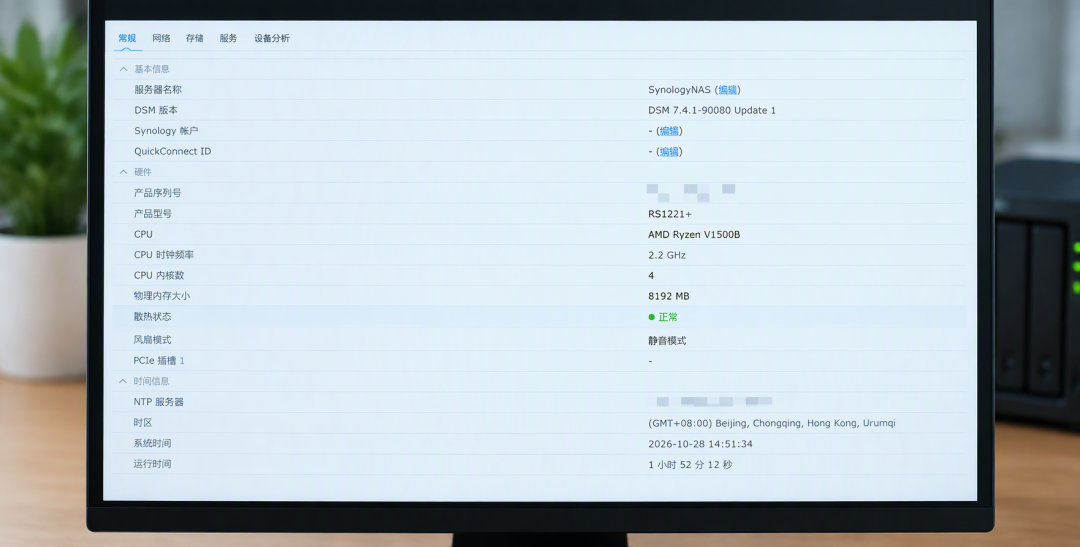
先说结论:别急着喊"0day"。上机排查的Solar应急响应团队说得很克制——最新版被攻击,不等于最新版存在0day,入侵入口尚未确认,第三方套件、插件、泄露的账号凭据都有可能。而360的采样确认:大量设备中的是群晖9月刚披露的两个CVSS 9.8分漏洞(CVE-2026-13639/13684)的招——补丁发布才一个月,公网上还有大批映射着5000/5001端口却没更新的设备,成了自动化脚本的第一批猎物。知乎知乎知乎
它锁文件的方式,决定了基本救不回来
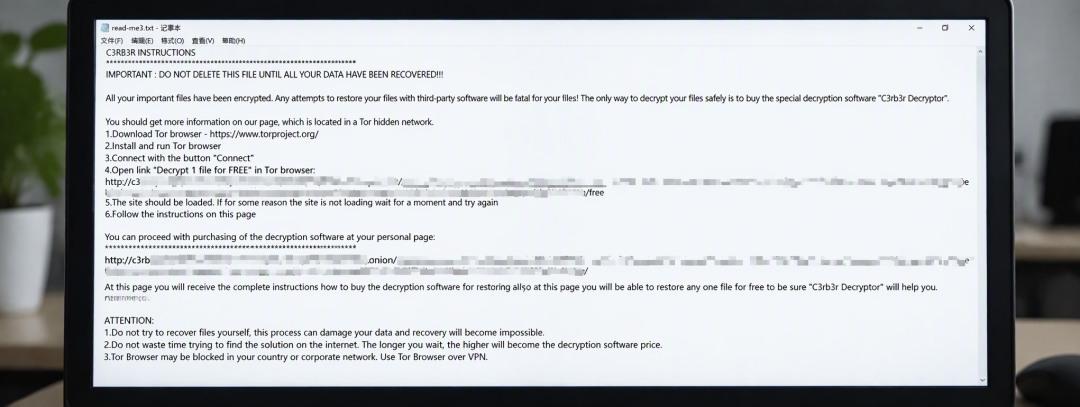
C3RB3R用ChaCha8+RSA-2048加密,没有攻击者的私钥,数学上无法破解。它还搞"分级破坏":超过5MB的大文件,每5MB只加密头部1MB,几秒钟就废掉一部几十GB的蓝光原盘;但对数据库、虚拟机镜像等187类核心文件,100%全量加密,彻底断掉数据恢复软件拼残片的念想。赎金开价0.085 BTC,五天不付翻倍。所有安全机构口径一致:别付钱。付了拿不到解密器、还被二次勒索的案例比比皆是。知乎知乎
三个反常识的坑,这轮全被踩了一遍
一、RAID不是备份。加密发生在文件系统层,RAID 1只会兢兢业业地把乱码镜像同步进每一块盘,给你一份完美对称的加密副本。知乎知乎
二、云同步可能变帮凶。有人发现Cloud Sync正把加密文件往OneDrive上传,把云端原本干净的备份挨个覆盖成乱码。知乎
三、别顺手卸载老PHP 7.4。群晖的备份核心套件Hyper Backup依赖它,强卸会连备份工具一起删掉、定时备份当场停摆。它只在本地跑脚本,不用来对外建站,留着就是安全的。知乎
今晚花十分钟,做这四件事
关掉NAS管理后台的公网端口映射,远程访问改走VPN或内网穿透;
按官方公告把DSM和套件升到修复版,更新前先备份配置;
停用不用的账号、SSH和非必要服务,检查计划任务有没有异常;
确认自己至少有一份"不可被改写"的离线或异地备份——备份不测试,等于没备份。
如果不幸已经中招:第一步拔网线隔离,第二步保留日志和勒索信现场、别急着重装系统,第三步找专业团队做溯源和恢复。知乎
NAS本来是家里最安静的角落,存着几十年的家人照片。别把"出门在外方便看一眼"变成"把保险柜摆上大马路"。趁机器还没事,先把公网那扇门关上。
什么叫该做的都做了还被打穿,那几天php漏洞爆发我就立马把穿透停了然后商店里的php竟然没推送更新,然后自己就手动下载补丁包更新了,系统更新也是自动更新的,一个个都不关注的吗 ,定期让ai扫下内网漏洞做下入侵测试现在又不是什么难事
关机保平安
照片等重要资料都是刻光盘,我看你怎么加密
之前黑飞牛吹群晖那群人呢?出来洗涤了
啊!我两台映射公网呢,黑群晖
还好都用做冷备用,平时不开机,都不知道有这回事
一直都是虚拟局域网访问的应该没事吧
已经中招,关机等救援!!2003 年至今的照片和音乐全完了


异地备份很重要
内网关机 这漏洞没完没了了
其实没有那么多人中招的,没装那几个有漏洞的套件,攻击就没有入口,相对就是安全的。
老老实实局域网使用吧 最安全
没人觉得群晖系统卡的一逼吗 ,逻辑又乱,经常用到好烦……我都半年没开机了
这种情况,群晖没责任吗?
woc,赶紧先关机,晚上回家给改成全内网运行。反正我现在群晖只用来存数据,外网功能已经被飞牛全面取代了,只不过原来设置的都没关
收到群晖邮件说漏洞2024年12月就修复了
赶紧起床拔了插座
有一次通管局问候我不准映射有任何画面文字的登陆页面,我就套了层反代合并端口还加了个一级网页认证。目前黑裙活着
都是当单机用,联网老偷用我网速。电脑下载完放过去保存的。