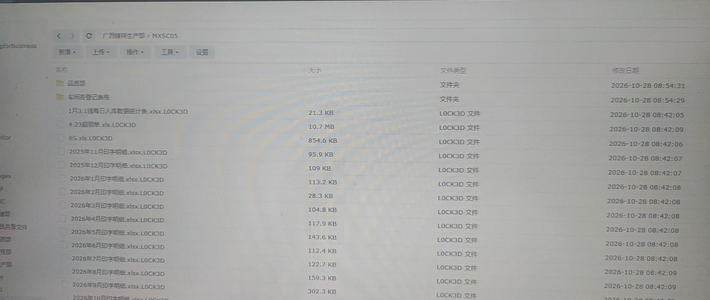
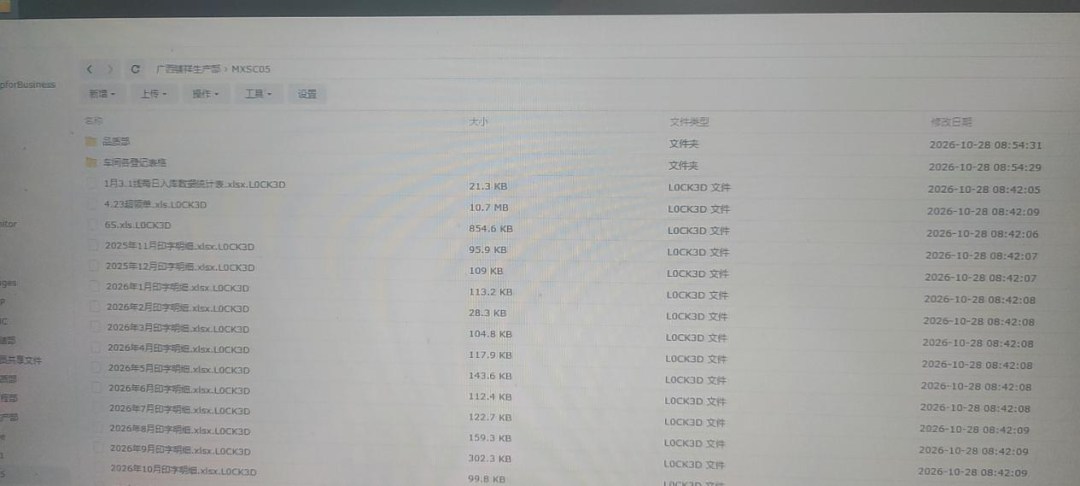
10月28日凌晨开始,国内外NAS社区集中爆出同一个噩耗:大量群晖NAS被勒索病毒锁了文件。有用户半夜听见机箱风扇狂响,早上起来一看,照片、文档、数据库全被加上了 .L0CK3D 后缀,每个文件夹里都躺着一封 read-me3.txt 勒索信。知乎
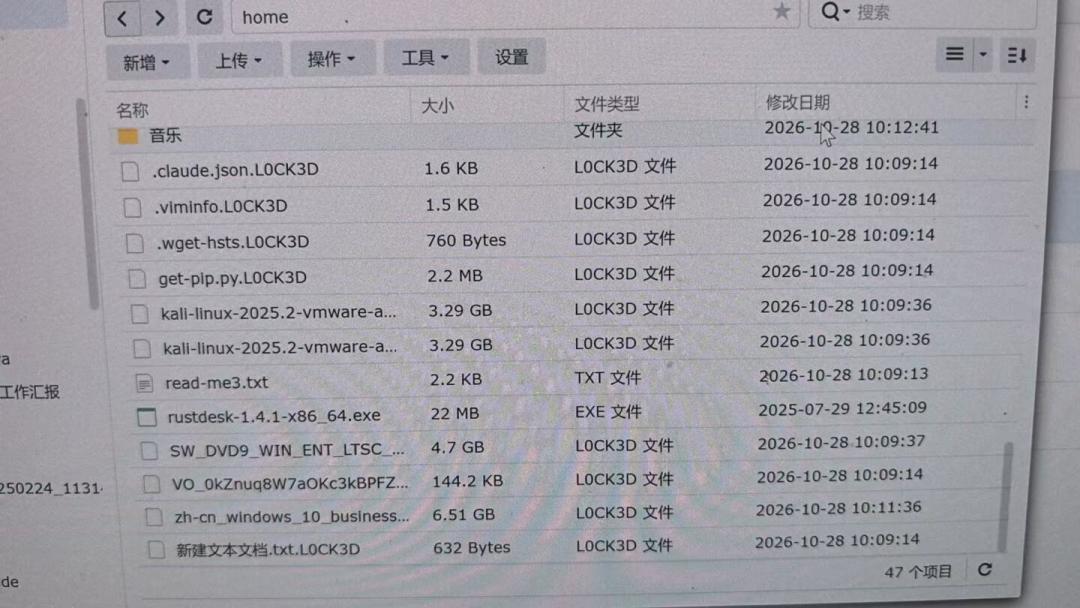
这不是个别倒霉蛋。Reddit、V2EX、知乎、B站,过去24小时里受灾帖密集出现;国内Solar应急响应团队已处置多起,360反勒索团队也采样确认了这波攻击。群晖官方28日傍晚紧急预警:尽量关闭外网访问、改强密码、做好离线备份。知乎
最扎心的:该做的防护都做了,照样被打穿
很多中招用户想不通:十几位复杂密码、手机令牌2FA、输错5次自动封IP,全开了,黑客怎么进来的?
Reddit一位DS918+用户做了教科书级取证:断电中断加密、拆盘离线只读挂载、提取系统日志。时间线显示,一次"密码错误"的登录失败,两分钟后就变成了root权限执行任意代码。知乎
这吻合安全研究员在DEF CON 33上公开的群晖漏洞利用链:网页登录框的用户名字段没做校验,攻击者在"用户名"里塞进内部分隔符和动态链接器环境变量指令,系统在校验密码之前,就已经以root权限把恶意脚本写进了计划任务目录。前台还在礼貌提示"登录失败",后门已经跑起来了。
所以强密码和2FA集体失效——恶意代码执行在密码核对之前,全程只发一次请求,也触发不了"输错5次封IP"。更交叉验证的是,这位用户从计划任务里解出的下载服务器IP,和V2EX另一位国内中招用户日志里抓到的境外IP完全一致:46.8.78.122。同一批自动化扫描器,在全球公网无差别收割。知乎
“最新版也中招”,但先别喊0day
争议最大的一点:Solar团队检查的一台受害设备,跑的是10月12日刚发布的DSM 7.4.1-90080 Update 1——当前最新版。知乎知乎
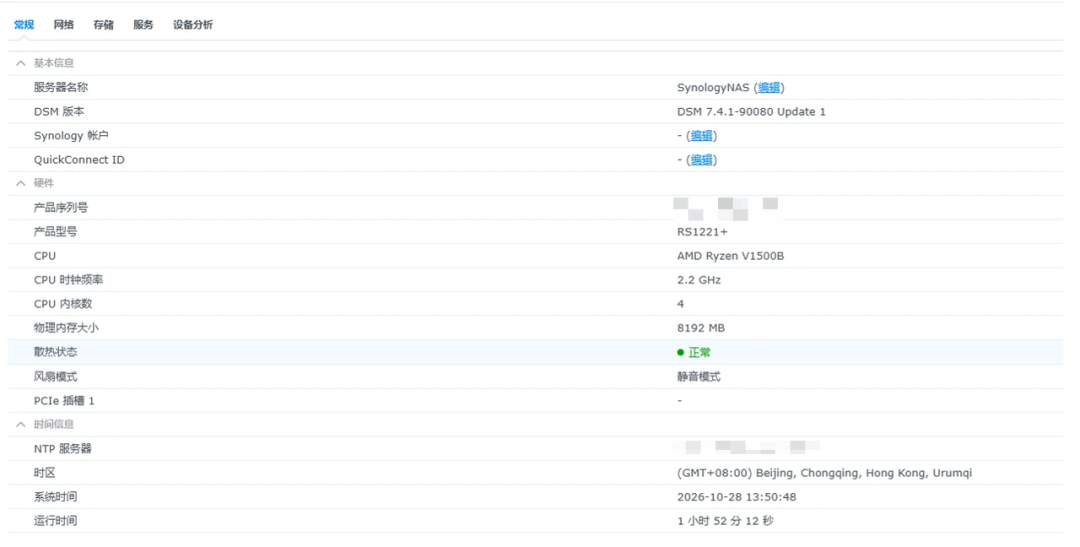
Solar团队的研判很克制:最新版遭攻击,不等于最新版存在0day。入侵入口还没确认,套件漏洞、第三方插件、泄露的账号凭据、暴露的服务都有可能。已知的背景是,爆发前群晖刚修过两批CVSS 9.8的高危漏洞(9月的SA-26:13、10月22日的PHP相关公告),公网上大量开了端口映射又没打补丁的机器,成了1day脚本的首批猎物。但没有任何证据证明这次攻击与它们直接相关。知乎知乎
在官方归因落地前,"升级就安全"和"只有老版本中招"这两种说法都不成立。证据到哪,结论只能说到哪。
这波勒索的三个反常识教训
教训一:RAID不是备份。 一位DS720+用户做的RAID1,中招后拔盘插电脑照样读不出。RAID防的是"盘坏",不防"文件被加密"——两块盘只是同步了一份完美的加密副本。
教训二:改了端口、开了2FA也可能白搭。 这些措施守的是DSM登录入口。如果攻击者先拿下你局域网里某台电脑,拿到保存的NAS凭据,再走正常SMB协议读写文件——门根本不在这条路上。把管理界面直接暴露公网,本质是赌运气。
教训三:同步套件既是帮凶也是救命绳。 有人发现Cloud Sync正把加密后的文件往OneDrive同步,云端"备份"替病毒打工,把干净副本也覆盖了;也有人靠百度网盘里一份没被覆盖的备份救回全部数据。真正的保险是"不可被改写"的离线/异地副本。
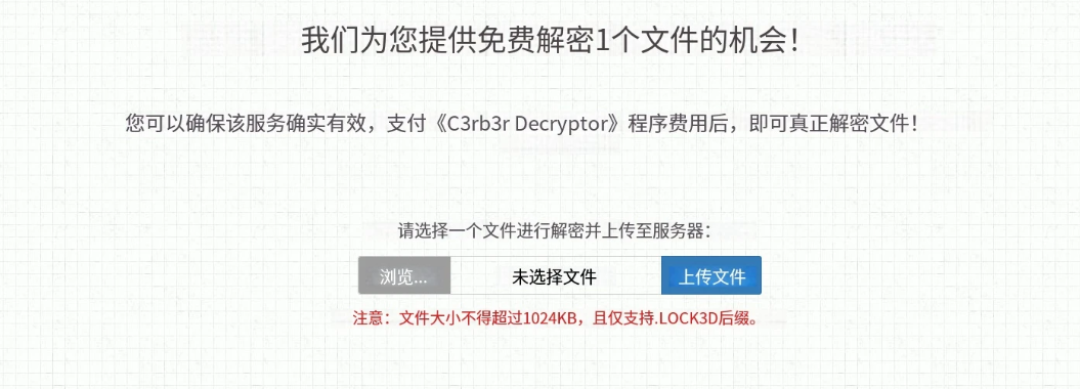
顺便说赎金:0.085 BTC,五天不付翻倍到0.17。别付。交了钱很多人也拿不到钥匙,数据还可能被二次贩卖。知乎
现在就该做的四件事
收敛暴露面:管理界面退回内网,远程访问走VPN或IP白名单,别用DDNS直连后台;
查版本打补丁:核对DSM和套件版本,按官方通告升级,升级前先备份配置;
清账号关服务:禁用闲置账号、SSH和非必要服务,检查有没有异常管理员账号和计划任务;
验证备份真能用:重要数据留一份离线或异地副本,定期做恢复演练。备份不测试,等于没备份。
如果已经中招:立刻断网隔离,保留日志和勒索信别急着重装,联系专业团队溯源恢复。B站已有受害者现身说法——别随手kill加密进程,密钥可能还在内存里,粗暴断电反而断了自救的路。哔哩哔哩
NAS从来不等于数据保险箱。今晚花十分钟把暴露面和备份检查一遍,比刷一百个"是不是0day"的帖子有用。