过去两个月,网易有道龙虾(LobsterAI)日子过得挺热闹:腾讯QClaw关停,有道龙虾顺势发布《致用户的一封信》,信中表态"也不会把用户的体验和数据当作内部赛马的筹码",并喊话欢迎QClaw用户搬家。QClaw的资产数据可以一键迁入LobsterAI,双十一官方还上线了充值加赠。微博产经知乎知乎问答微博
搬家大军刚落脚,一个隐患先被扒了出来。
这次不是"平台偷你数据"的老剧本,而是一个更朴素、也更致命的低级问题:用来锁住你密钥的那把"锁",是公开的。
一把写在说明书扉页上的钥匙
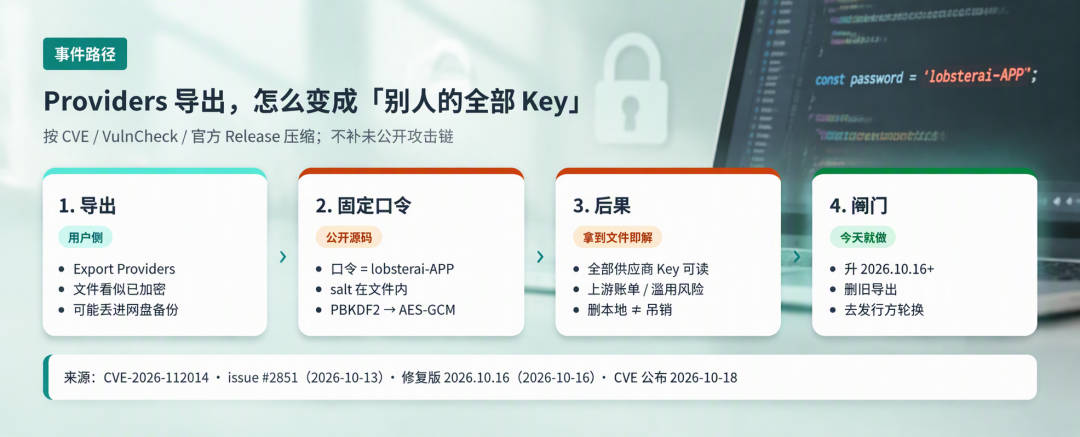
10月13日,有开发者在LobsterAI的GitHub仓库提交issue #2851,揭开了这个硬编码口令问题(CWE-321)。知乎
旧版(2026.10.16之前)的"导出Providers"功能,会把各AI厂商的API Key打包加密导出,加密用的是AES-GCM,听着挺唬人——但密钥由固定字符串`lobsterai-APP`推导而来,而这个字符串就明晃晃写在公开源码里,连解密的salt都跟着文件一起走。知乎
翻译成人话:谁拿到这份导出文件,不需要知道你的任何密码,就能离线解开里面的全部API Key。
该漏洞已被编号为CVE-2026-112014,由漏洞机构VulnCheck于10月18日公开披露,CVSS 4.0评分6.8,属于中等风险。知乎
谁需要慌,谁不用慌
先把暴露半径说清楚,别自己吓自己:
用过"导出Providers"、且把导出文件放进了网盘备份、发过聊天、拷过别人电脑的——你在名单上。文件一旦离开本机,"加密"名存实亡。知乎
从来没导出过的——按公开口径,没有这类文件在流转,暂时不用慌。
但注意一个细节:"从没导出"和"导出过但删干净了"是两件事,自查要靠文件搜索,不靠感觉。知乎
官方的补救,这次及格了
值得说句公道话:issue提交3天后,修复就随2026.10.16版本发布了——新版默认导出不再携带凭据,想带,自己设密码。开源的另一面正在于此——代码人人能看,坑也人人能发现。知乎
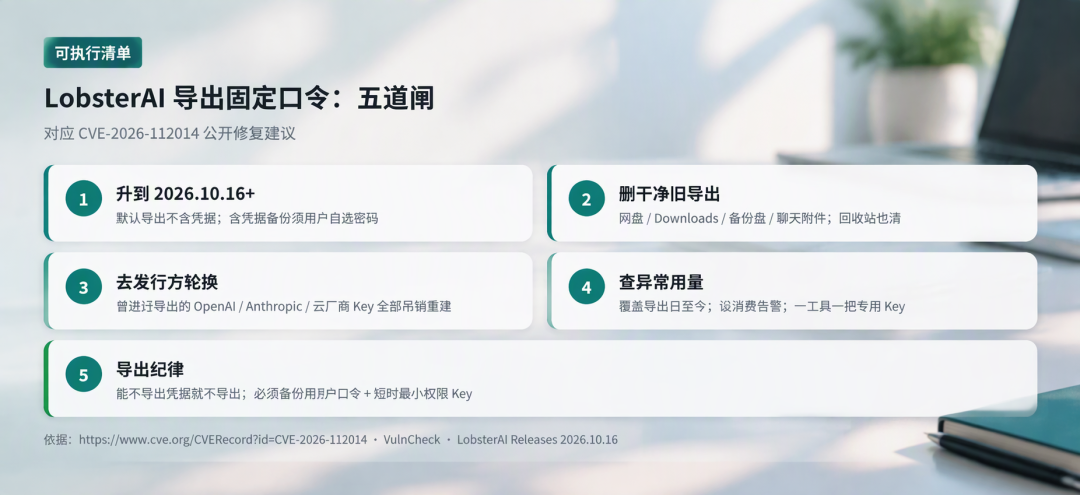
如果你用过LobsterAI,现在花3分钟做三件事:
看版本:确认客户端已升到2026.10.16或更新;
搜文件:在电脑、网盘、聊天记录里搜"providers"或Lobster相关导出文件名,找到就当已暴露;
换钥匙:去DeepSeek等你接入过的各家API厂商控制台,吊销旧Key、生成新Key。
最后
早在今年3月"百虾大战"时,媒体就已经提醒过养虾的隐患在于权限失控——龙虾替你操作电脑,本来就握着不小的授权。而这篇8月的知乎拆解早就说透了另一面:本地运行 ≠ 数据永不外发。数据主权在本地,不等于钥匙可以乱跑。新浪新闻知乎
搬家信写得再漂亮,也替代不了你自己动手换一遍钥匙。用自带的API,安全的第一步,永远是让密钥少出门。
(漏洞细节与时间线以CVE-2026-112014及LobsterAI官方2026.10.16版本说明的公开口径为准。)