

黎曼猜想被"证明"了,你的微信聊天和银行App还安全吗
2026年11月20日,数学家Levent Alpöge宣布与Anthropic的Claude合作找到了黎曼猜想的证明。他公开解释的载体只是个人网站上的一份四页文档,而这个问题从1859年提出至今,被公认为数学界最难攻克的堡垒。微博知乎微博
用户最关心的问题,答案恰恰和标题党相反:黎曼猜想被证明,不影响你此刻发微信、转账和打开网页。RSA等公钥密码技术的安全性,与大整数分解的计算困难性密切相关,而证明素数的统计分布规律,并不等于找到了快速分解大整数的方法。知道素数在大尺度上如何分布,和把一个具体的大合数拆开,本质上是两道题。知乎
这份"证明"现在到底是什么状态
对外公开的不是论文,而是一份机器可以逐条核验的证明本体:规模约1700万行、175187个文件的Lean形式化证明,分14个压缩包发布,配套的约25万页人类可读草稿至今没有公开。知乎微博
进展发生在11月21日:Lean与Mathlib社区发布联合声明,表示这份证明已通过编译、命题核对及多个独立证明检查器验证,并对正确性表示充分信心,滑铁卢大学等研究者也公布了独立复核记录。MIT团队公布的独立验证覆盖了超过17万个模块,全部编译无错。不过,这类确认都作用在形式化证明本身:传统学术解释、传播和正式奖项认定仍在进行——千禧年大奖的认定要求正式发表并经受时间与数学共同体的广泛检验,这些程序一项都还没有走完。知乎知乎
北大的袁新意在那份说明公开的当天,于数学论坛MathHelm发帖称"也许人们长期高估了黎曼猜想的难度"。需要分清的是,这是论坛发言,不是论文,也不是正式声明,分量与"某位数学家发表论文指出"完全不同。知乎
学界的审慎同样在场:9月11日,Bhargava与陶哲轩、Maynard等共25位菲尔兹奖得主联署发表了一份《数学中人工智能的严重错位》,警告如果任由AI高速批量生产"真或假"的判定、仓促发布而不留时间写正式论文,可能斩断人类数学家代代相传的那条链。数论学者Radziwiłł说得更直接:代码里的符号遵守规则,不等于回答了数学家最关心的"为什么"。换句话说,“机器验证逻辑正确"和"人类理解证明为何成立”,眼下是两件事。知乎
为什么锁芯不在这道数学题里
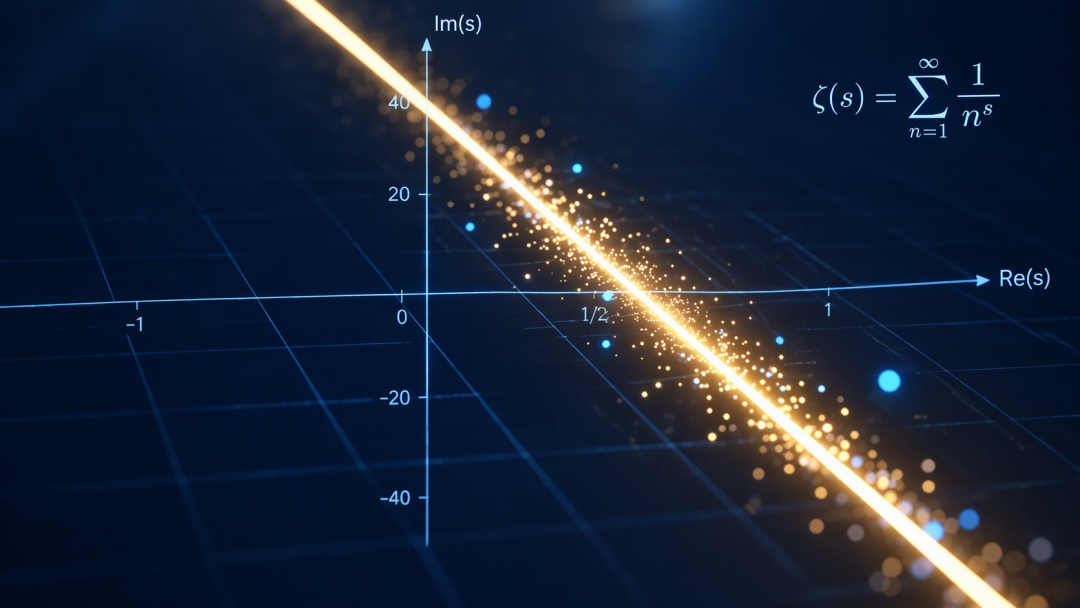
黎曼猜想断言ζ函数所有非平凡零点的实部都等于1/2,它给出的是一条误差控制线:素数计数偏离理论趋势时,偏差不可能无限制地乱跑。而RSA、椭圆曲线密钥和数字签名防的是另一件事:没人能从公开的合数快速还原它的质因数。前者是关于"素数大致有多少、分布多均匀"的定理,后者是关于"单个大数难不难分解"的算法假设,一条被证明,不会自动变成另一条的破解工具。知乎
文档声称这套方法可以轻松推广到广义黎曼猜想(GRH),若核验无误,一批以这类假设为前提的算法保证将可以去掉条件。听起来像密码学的地震,其实不是:日常密钥生成用的随机素数检测本就不依赖黎曼猜想,确定性、多项式时间的素性测试也早已有不依赖黎曼猜想的理论成果。理论保证变强,不等于所有实际软件会立即大幅提速,现有协议和软件都不需要为此改动。知乎知乎
所以"素数规律被找到,互联网密码要失效了"这类流行说法,存在严重误导。真要出现密码安全风险,也必须有具体更快的攻击算法,而不是由"证明了黎曼猜想"直接推出。知乎
值得普通用户留意的,是另一条战线
对RSA和椭圆曲线真正构成威胁的是量子计算:1994年提出的Shor算法理论上能让量子计算机在多项式时间内分解大数、求解离散对数,这意味着RSA、ECC这些撑起整个互联网安全的算法都会被打穿,虽然目前的量子计算机还远没到能破解真实密钥的规模。威胁不在今天,但在长期保密数据"先收集、后解密"的算盘里,所以迁移已经启动:ML-KEM、ML-DSA、SLH-DSA等后量子标准正在金融系统的信道保密、交易完整性、长期归档等层面推进评估与替换。今年也有报道称,谷歌研究人员预警量子破解门槛或大幅低于预期,业内被建议赶在2029年前完成后量子迁移。知乎知乎知乎
回到最初的问题:这次黎曼猜想的突破,改变的是数学的地基——大批"假设黎曼猜想成立"的定理可以转正,研究者拿到更硬的误差估计,以及一种人类与AI分工的新科研方式。它没有改变你的微信、银行App和HTTPS网页背后的任何一道算数难题。近期真正值得做的一件事只有一条:留意平台和应用自己的版本更新,那里发生的密码学换代,才与你有关。

当前文章无评论,是时候发表评论了