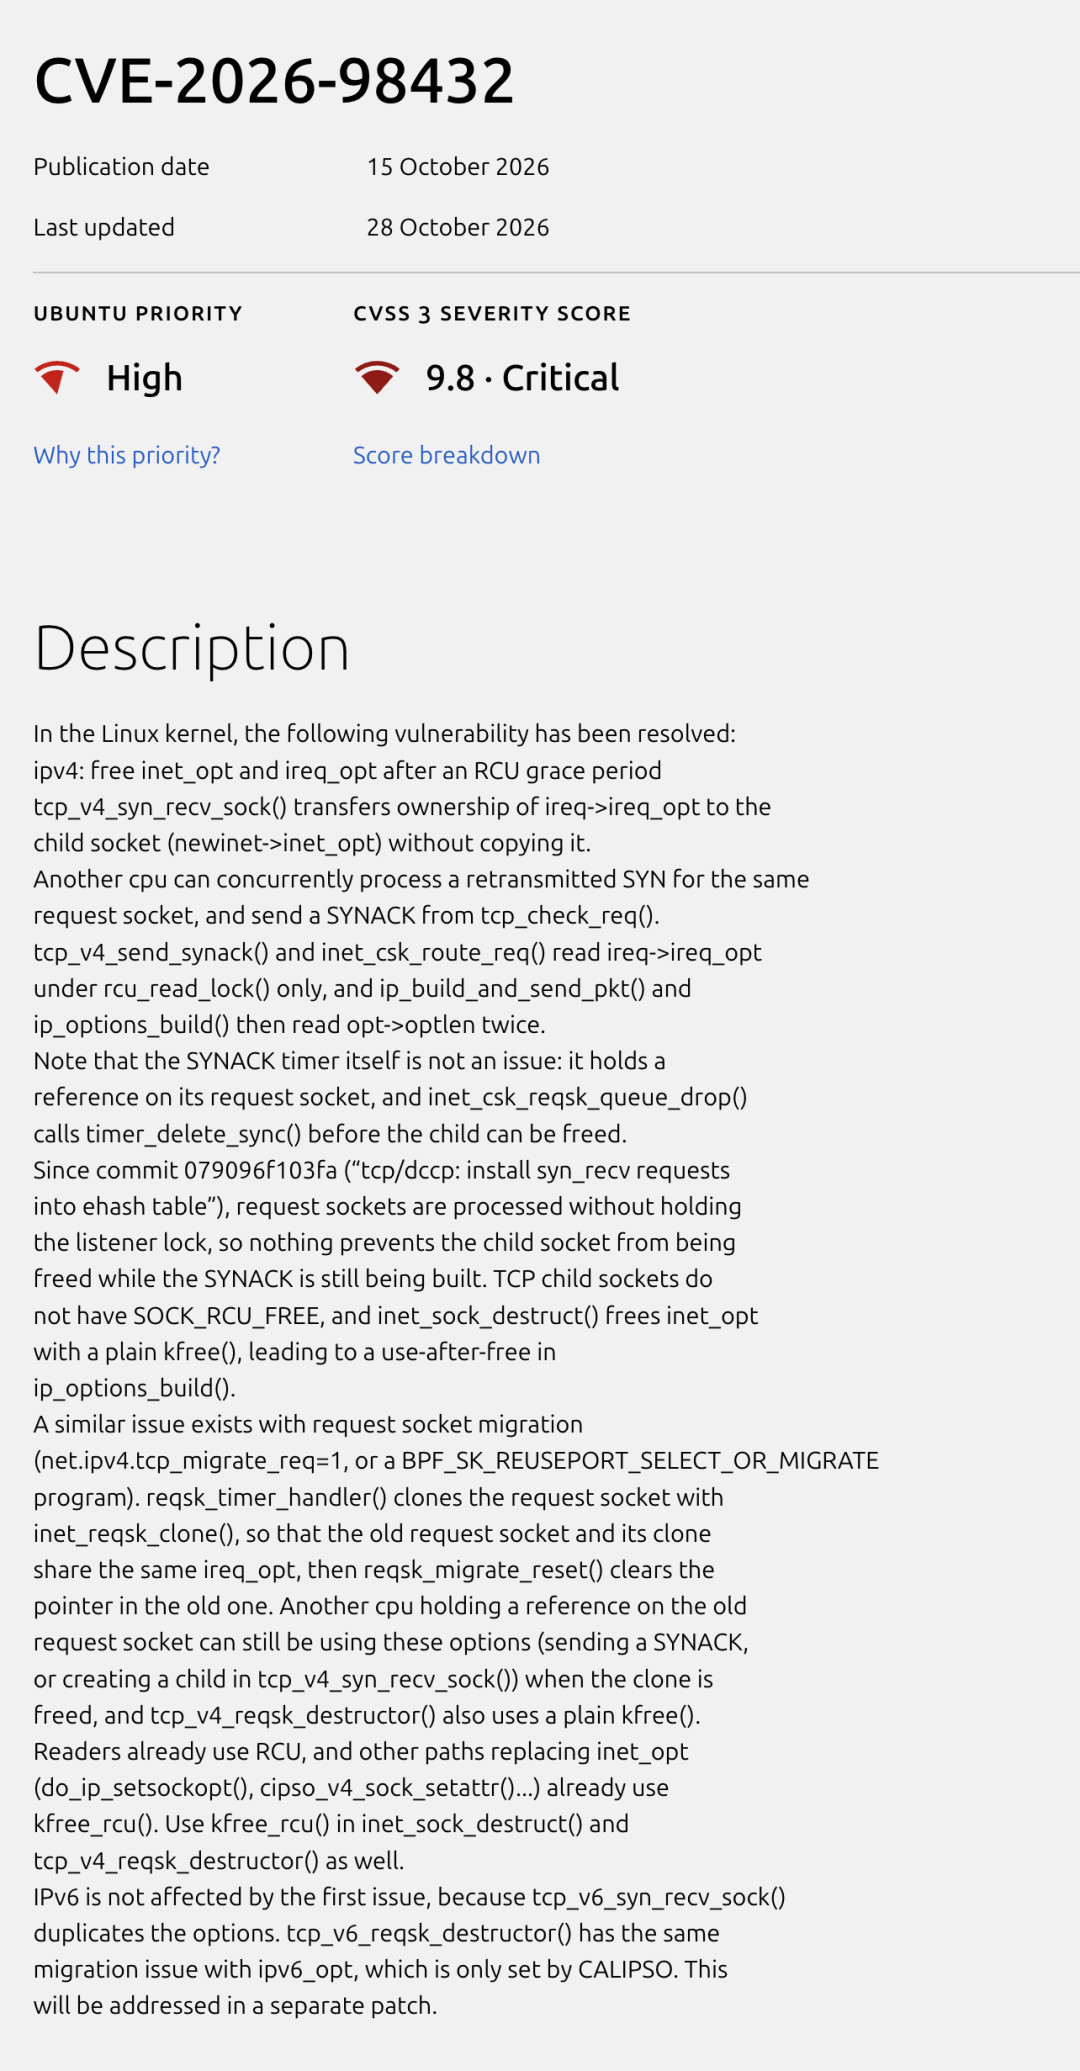
10 月 5 日,内核树里合进一个 commit,改的是 TCP 建连路径上一处内存释放的时序。十天后,它有了编号 CVE-2026-98432;又过九天,内核 CVE 团队补上评分:9.8。知乎The Hacker News
到 10 月 29 日,Ubuntu 和 RHEL 仍没有可装的修复内核。同一天,红帽把 Bugzilla 严重级别从 medium 改成 high,公告写 8.1,页面还挂着 5.9。一天,三个口径。The Hacker News微博知乎
评分差 3.9 分,落到运维身上是两件事:周末加不加班,工单里是红还是黄。
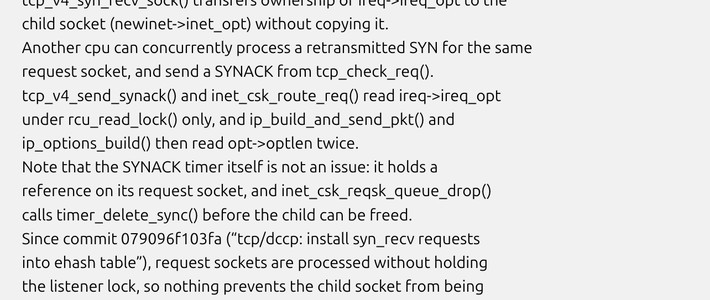
先看漏洞。握手完成时,内核把半连接队列里的 IP options 交给新 socket,不做拷贝。另一个 CPU 还在用这批 options 回应重传,socket 却被销毁,读到的就是已回收的内存。The Hacker News知乎
IPv6 没这个问题,因为内核对 IPv6 的 options 是复制的。出事的正好是不复制的那边。bug 从 Linux 4.4 进去,待了十年。The Hacker News知乎
分歧只在 CVSS 的一项:攻击复杂度。
内核团队取 low,理由是竞态两边都由攻击者诱发,请求和重传都由他发。网络可达、无需认证、无用户交互,机密性和完整性都判高,9.8。The Hacker News知乎
红帽取 high,给 5.9,理由是竞态很难赢,最可能的结果是崩溃。Oracle 和 SUSE 给 8.1,亚马逊给 7.0。一个 CVE,四个分数。The Hacker News知乎
CVSS 本是为了统一语言,结果只在“需要多少运气”上分歧,9.8 变成 5.9。知乎
真正被漏掉的是 MPTCP。
Anthropic 在 10 月 27 日公布,模型写出了利用代码:先靠这场竞态破掉 KASLR,再覆盖回调指针,以 root 执行命令。泄露内核地址花 48 分钟,执行又花 5 分钟。AnthropicThe Hacker News
输一次竞态只会让这次连接失败,系统不崩,可以一直试。但它打的是开了 multipath TCP 监听的服务器。The Hacker NewsAnthropic
MPTCP 默认不启用,可 Go 安全团队 10 月 29 日补了一句:从 Go 1.24 起,Go 程序监听的 socket 默认请求 MPTCP。The Hacker News
这个关联,CVE 记录和修复 commit 里都没有,只出现在 Anthropic 的博客里。The Hacker News
所以自查顺序要反过来。版本号只能初筛,因为发行版把补丁回移进旧内核,uname -r 对不上号;功能开关只是暴露面,关了不代表修了。知乎
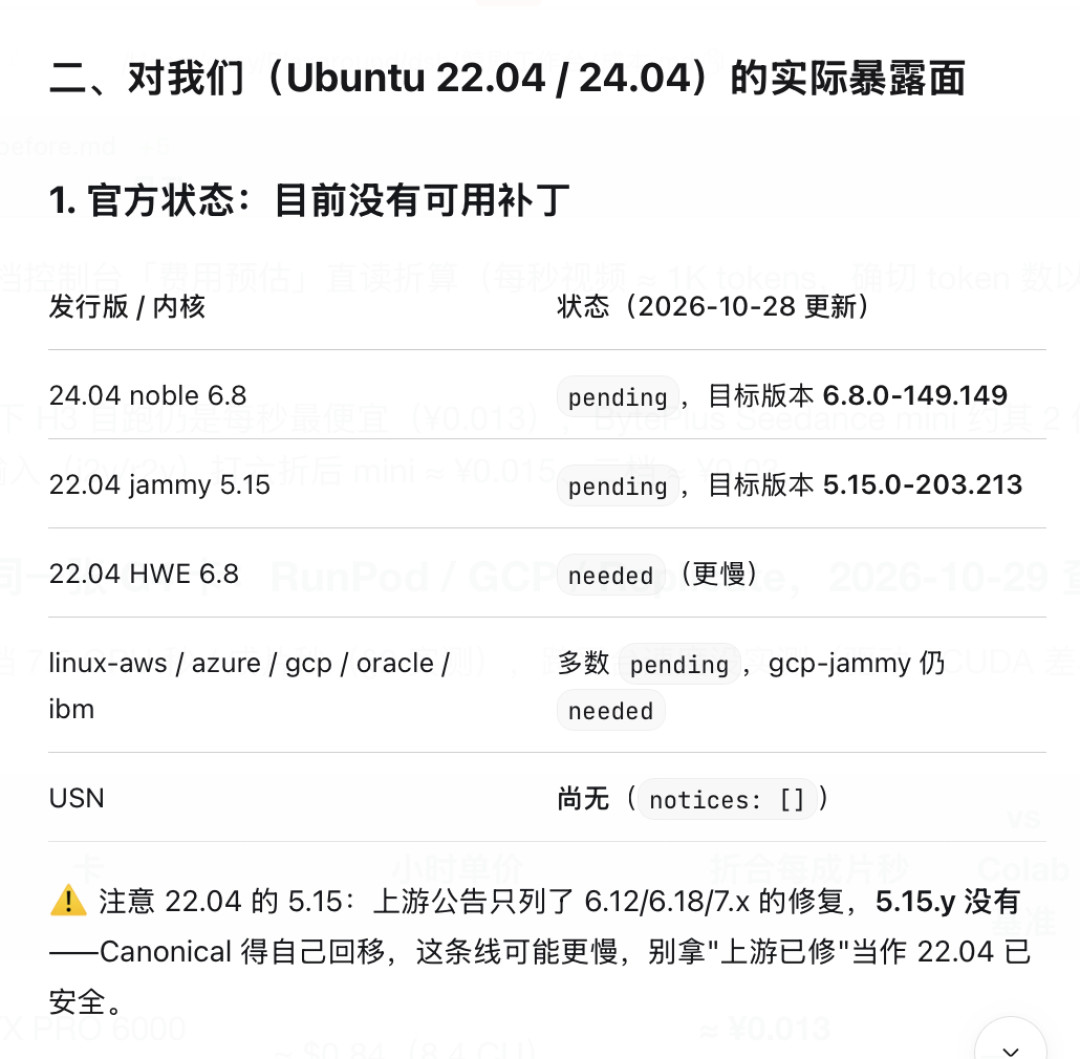
判据是查发行版 CVE 跟踪页:当前内核里有没有这条修复。到 10 月 29 日,Debian 和 Oracle 在 10 月 16 日出了包,亚马逊分两批补上,SUSE 在测试。Ubuntu 和 RHEL 还在队列里。The Hacker News
评分不是事实,是判断。它判断的是攻击者需要多少运气,而运气这件事,写不进补丁。