这半个多月,NAS 圈被一波勒索病毒干翻了。 10 月 28 日起,大量暴露在公网的群晖设备遭到名为 L0CK3D 的勒索病毒集中攻击。一个摄影工作室 8.45 万个素材文件,后缀全部变成了 `.L0CK3D`,所有文件均无法打开。每个文件夹下,还多出一份 read-me3.txt 勒索信。哔哩哔哩小红书知乎
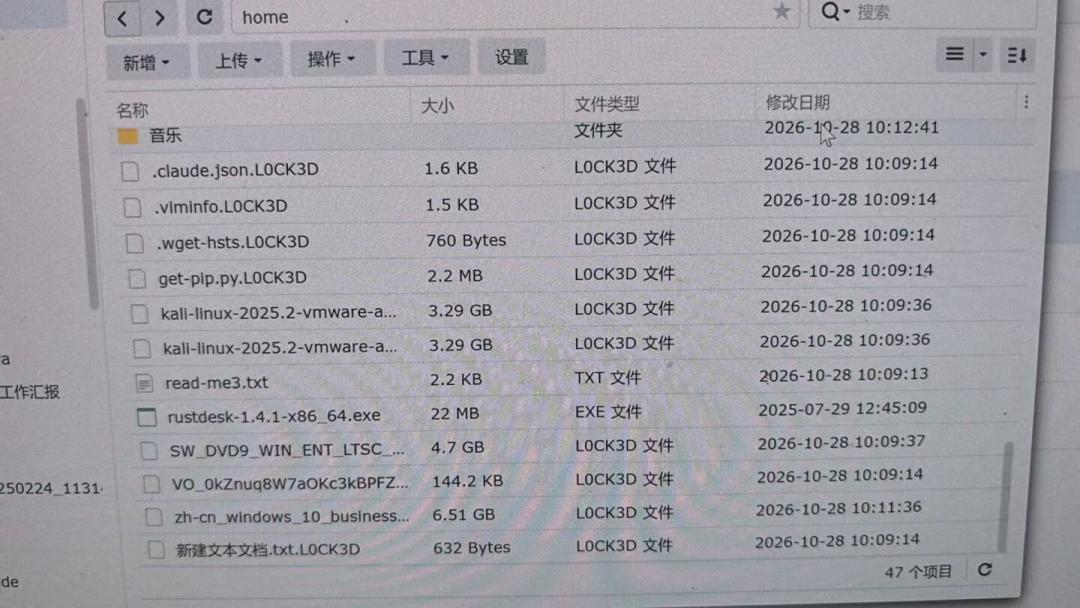
最狠的玩家,近 30TB 数据被整体锁死。勒索信里挂着 Tor 暗网地址,境外黑客开价 0.03696 BTC、约 2.1 万人民币,页面带 5 天倒计时,超时直接翻倍。哔哩哔哩小红书

强密码和 2FA,为什么集体失灵
群晖官方研判很明确:本轮攻击利用的是其 2024 年 12 月就已修复的旧漏洞,并非新版 DSM 的 0day,官方强烈呼吁立即更新、开启自动更新;而且这波病毒连系统分区都会加密,导致 DSM 起不来。官方还破例给 DSM 7.2 乃至早已停服的 6.2 紧急推送了 PHP 安全更新包。微博知乎

让玩家最不服的是常规操作集体失灵:不仅打穿了开双重验证、改端口、禁用 admin 的设备,连升级到最新 DSM 7.4.1-90080 Update 1 的机器都有中招案例。知乎哔哩哔哩
社区从受害日志还原,入口就在 DSM 登录表单的底层:攻击者在用户名里伪造内部分隔符,诱导 glibc 在校验账号之前就以 root 往 `/etc/cron.d/` 写进恶意脚本。知乎
公网上关着自动更新的旧版本,就这样被同一批自动化扫描器全球无差别收割。知乎
中招了,第一动作不是重启——重启等于烧掉钥匙
安全团队的处置铁律写得很直白:发现文件正在被加密,先隔离 NAS 网络,别让其他业务继续往设备写数据。最关键的禁忌是先拔网线,但严禁关机、严禁重启、严禁运行杀毒软件——这些操作会破坏内存里的恢复条件。知乎小红书
那位主理人最幸运的一刻:SSH 登进终端时发现,伪装成系统文件 `/usr/bin/libgld` 的加密进程居然还没跑完退出。小红书
动手前他先验了对手的诚意:勒索者的暗网站点提供"免费解密 1 个文件"入口,允许上传不超过 1024 KB 的 `.LOCK3D` 样本试解。样本报过去,真解开了——对面确实握着私钥,文件底层也没被损坏。知乎小红书

真正的抢救只有一条:执行 kill -STOP 将进程当场挂起冻结,严禁 kill -9。随后读取 `/proc/PID/mem` 导出内存,提取会话密钥(Session Key)写脚本批量解密。小红书
结果:8.45 万个文件全部解开,抽样校验与原件逐字节一致,0 赎金,立省 2.6 万。小红书
这不是运气:安全团队的样本分析讲透了原理——会话 AES key 和 IV,在加密器运行期间一直保存在进程内存中。进程一旦结束或设备重启,这块内存就被系统回收,在线提钥的大门就此焊死;而实测中这波加密器的速度可达约 2 至 3 GB/s,等你察觉,往往已是加密完成的深夜。知乎
没中招的,今晚花一小时做三件事
关门:攻击主要盯的就是未及时更新系统、外网直接暴露、弱口令的 NAS 设备。删端口映射、关 UPnP,远程访问改用 WireGuard/Tailscale 类隧道组网——社区里纯内网不出公网的设备,这轮基本完全无事。哔哩哔哩哔哩哔哩
打补丁:开启自动更新并及时装好补丁包,停用 admin 默认账户。按官方口径,这轮中招主力就是停在旧版本没更新的设备。
做一份"够不着"的备份:这次最痛的是把互备当备份的人——连设置了互相备份的两台 NAS 都被一锅端。RAID 只防单盘故障,防不了误删和病毒。保命姿势就一句话:做好 3-2-1 异地冷备与只读快照。哔哩哔哩知乎小红书
NAS 玩家的数据没有第二次机会。 中了,先拔网线、别碰重启;没中,今晚就把公网门关上,把最重要的文件夹冷备一份。