

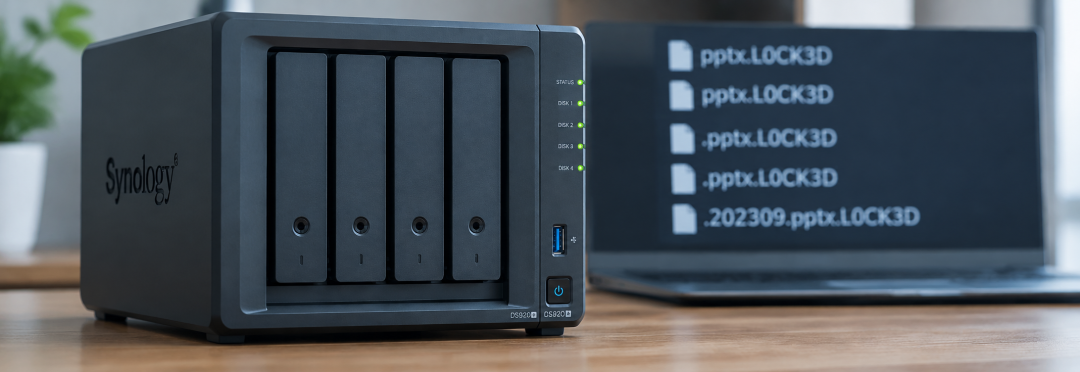
这轮群晖勒索风波,最扎心的细节不是文件变成 .L0CK3D,而是:不少中招的人明明有备份,结果备份跟着一起被加密了。知乎知乎
10月底以来,C3RB3R 勒索病毒集中打击群晖 NAS,采样分析确认源头正是这个长期针对 NAS 下手的 Cerber 家族变种。后续通报里被提到的入口,是2024年12月就已修复的旧漏洞,中招设备的管理界面大多能通过公网直接访问。360 的独立分析还指向另外两个9月才补上的高危洞。11月19日,群晖又连发两条"严重"级公告,其中一个 9.8 分、不用账号密码就能读写任意文件。但先别急着扑向更新按钮,回头看看你的"备份",因为勒索脚本眼里,大部分家用备份只是摆设。知乎知乎知乎知乎小红书
 正文配图1
这四种"备份",其实是给黑客递的投名状:
常年插在 NAS USB 口上的移动硬盘。 病毒拿到最高权限后遍历一切可写目录,外接盘第一个被点名。
Cloud Sync 同步到同一台机器另一个目录。 两份拷贝,一把钥匙的距离。
同网段、同账号的备份 NAS。 攻击者横向移动一锅端,"备份设备不是安全区"说的就是它。
RAID 和普通快照。 RAID 防的是硬盘坏,不防加密,真遇上勒索照样连锅端。普通快照在拿到权限的勒索程序面前想删就删。这轮不少人靠快照翻盘,纯粹是脚本写得糙、忘了清快照,是运气不是实力。知乎知乎知乎
 正文配图2
真正能救命的备份,原则就一句话:备份的价值不在容量,在隔离。知乎
离线冷备: 重要数据拷到移动硬盘,备完拔线收抽屉。病毒碰不到的,才叫底牌。
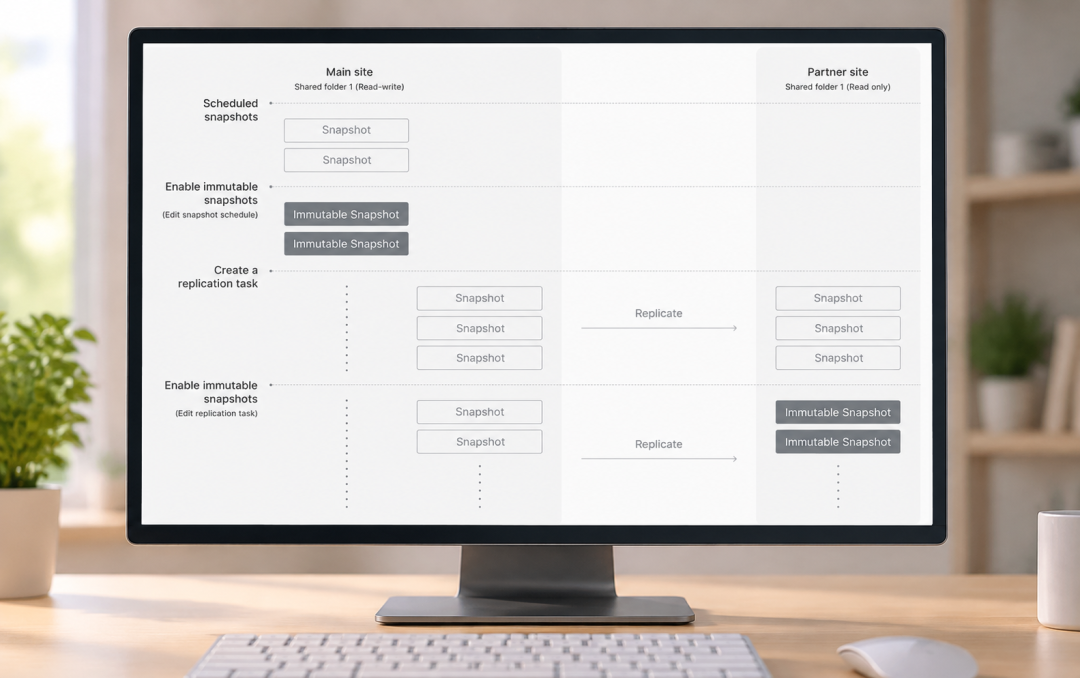
不可变快照: DSM 7.2 以上 + Btrfs 卷,认准蓝色盾牌(黄色挂锁只是张"免清理"便签,随时可撕)。设 1–30 天保护期,root 权限也删不动;它还揣了块"防篡改时钟",只按硬盘实际通电运行的时间一秒一秒往下倒数,改系统日期绕保护期的路子被堵死了。知乎
真正的异机/异地备份: 另一台独立机器或云端,放不同网络里,开版本保留,能整批回到加密发生前的时间点;合同、税单这类写完不改的资料,可以再锁一层 WriteOnce 文件夹。
 正文配图3
最后补一句 HKCERT 的原话级提醒:没测试过的备份,等于没有备份。定个季度闹钟,把离线盘插回去,看文件能不能正常打开。知乎
补丁要打到最新版——“打过补丁但不是最新”,在自动化攻击面前和没打过没区别。但记住:补丁决定你中不中招,今天拔下来的那份备份,才决定你中了招之后,日子还过不过得下去。知乎

当前文章无评论,是时候发表评论了