

10月底那波群晖勒索风暴,不少人以为翻篇了。结果11月19日下午,群晖又连发两条"严重"级安全公告:其中CVE-2026-120382评分9.8,不用账号密码,攻击者就能读写你NAS里的文件;修复包11月20日才开始陆续推送。知乎
看热闹的可以散场了,极空间用户别急着笑。回头看10月的C3RB3R事件,相册、文档、备份一夜之间全被加上.L0CK3D后缀。按360和多家安全机构的采样分析,补丁9月就发了,大量设备根本没装。真正炸的不是漏洞,是三颗普遍埋着的雷:管理端口映射到公网、备份和主机同网段同账号、快照没做防篡改。这三颗雷,你的极空间大概率也躺着,建议今晚挨个排一排。知乎知乎
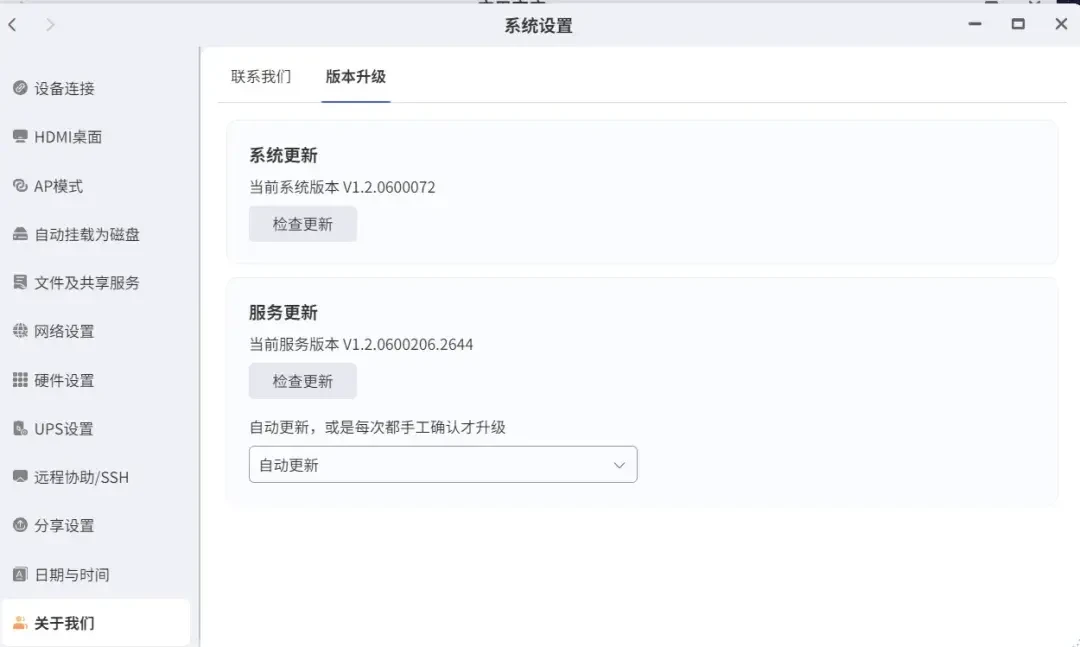
第一颗:先对版本,再看新功能。路径:系统设置→关于我们→版本升级。新功能只是加分项,安全补丁才是必答题。知乎
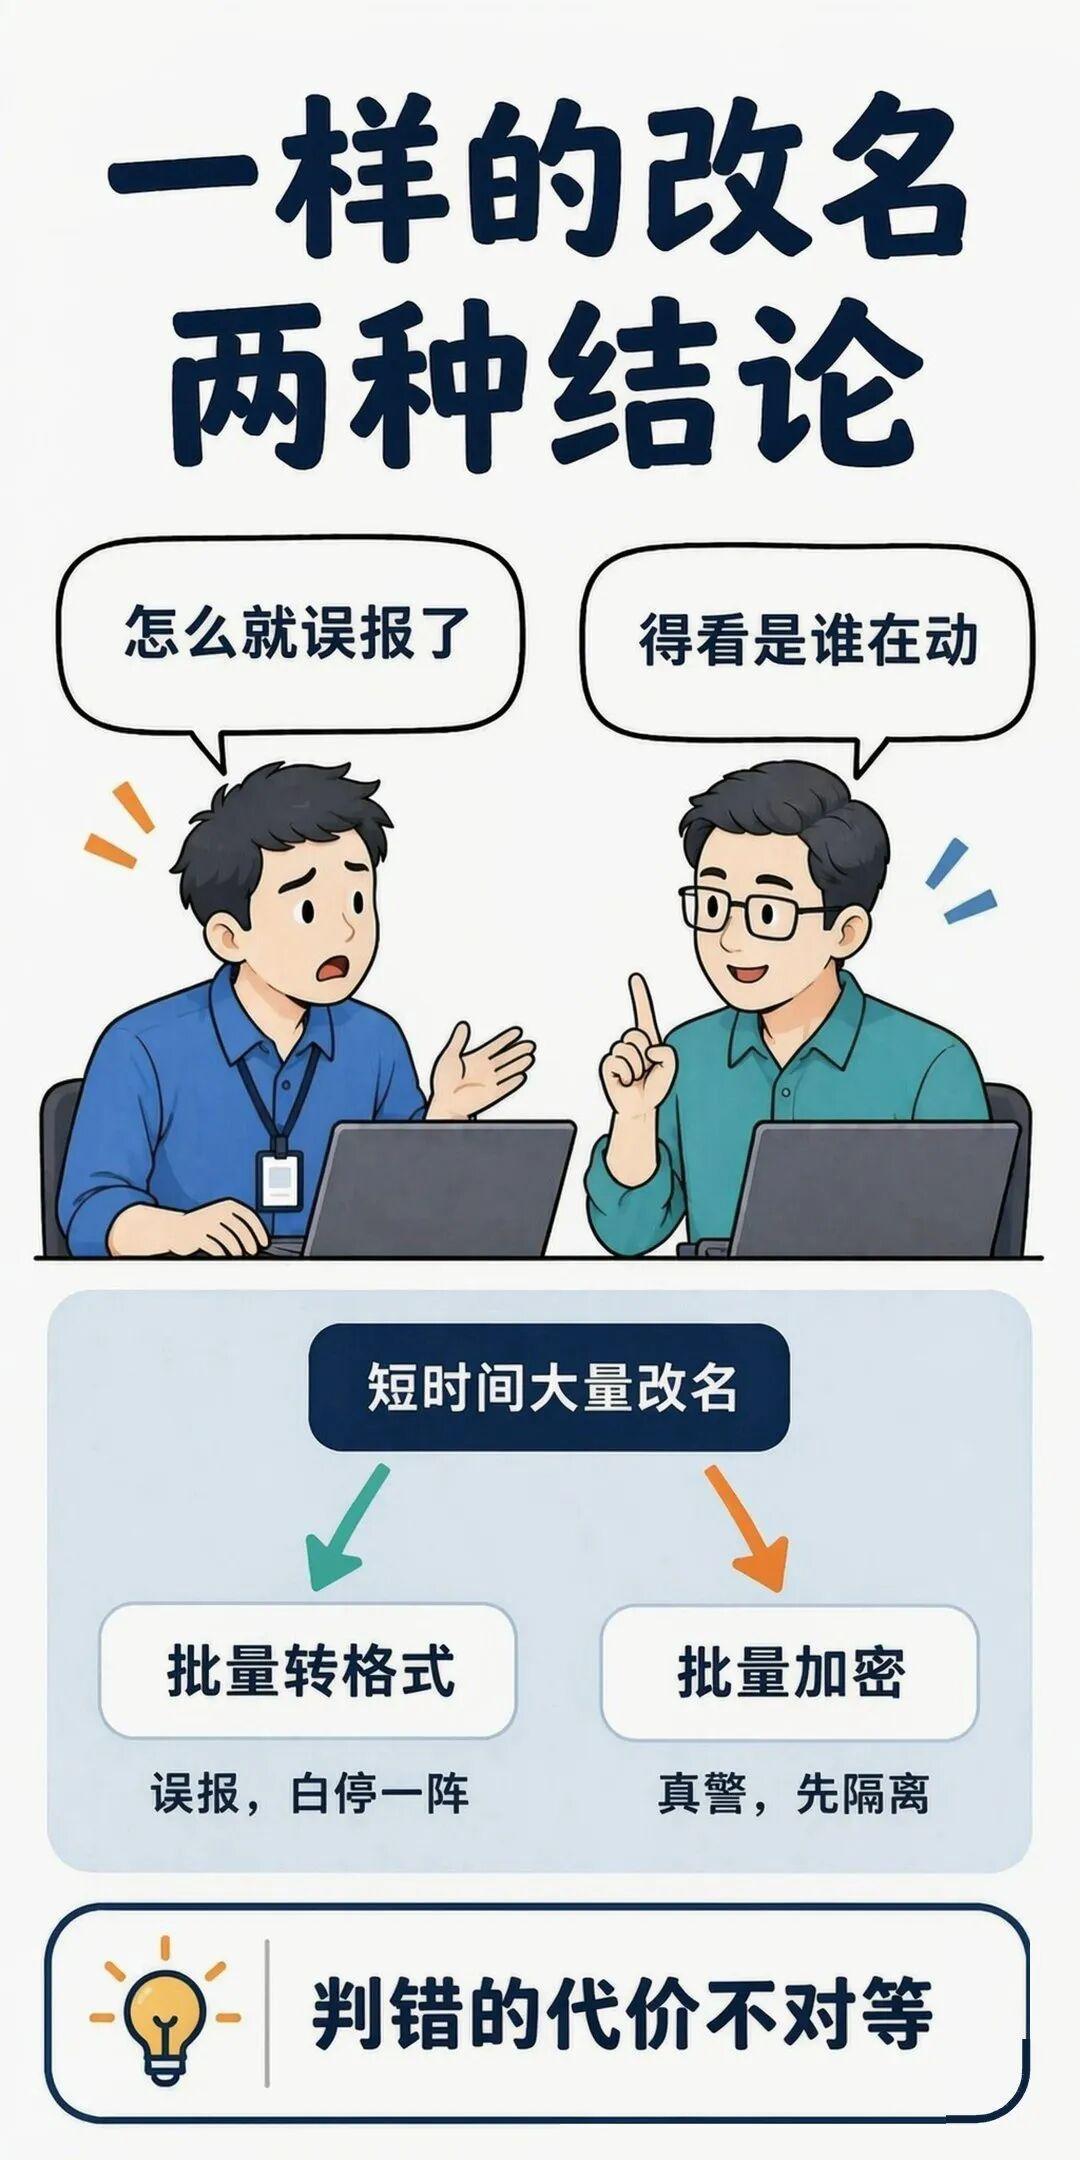
第二颗:把默认关着的开关打开。极空间其实自带"勒索病毒防护",藏在"安全管理→勒索病毒防护"里,出厂默认是关闭的。开启后它监测到文件后缀被批量篡改会立刻掐断SMB并告警——等于在数据被加密前抢下刹车。代价是批量改文件可能触发误报,干这种活之前记得先关掉它。顺手去应用商店装好"病毒查杀",开启实时防护。知乎
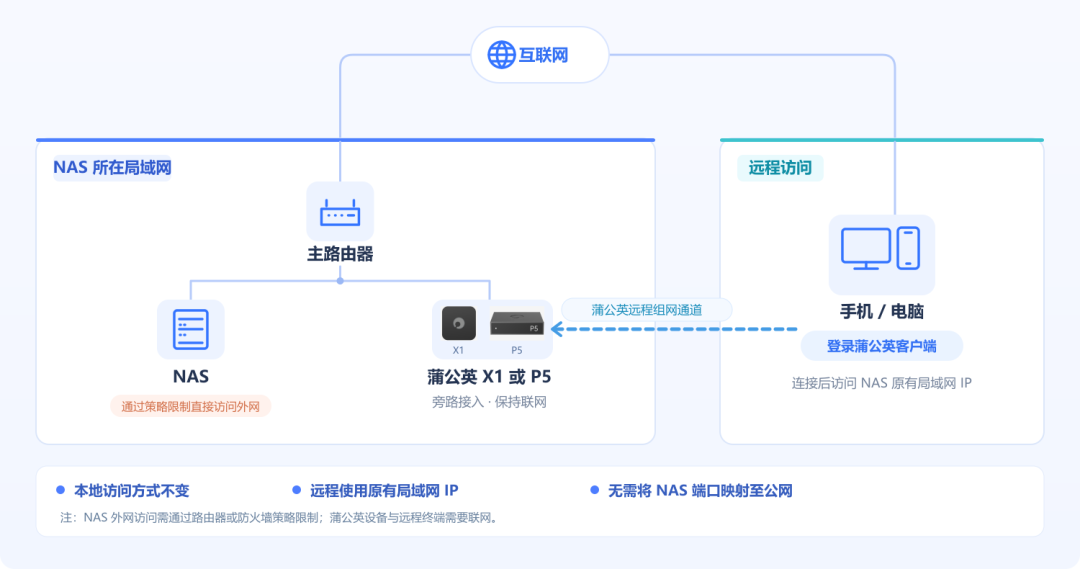
第三颗:收暴露面。远程访问优先走极空间自带的免费通道,它不挑公网IP;有公网非要自己折腾的,防火墙(安全管理→防火墙)圈定服务端口、IP封锁(安全管理→IP封锁)设白名单、DDNS绑定域名配SSL证书走HTTPS,一样都别少,SSH不懂就别常开。再狠一点的玩法:11月19日有博主实测在极空间Docker里用Compose拉起长亭开源的雷池(SafeLine)WAF,把NAS的5055网页服务反向代理进防护,SQL注入、XSS模拟攻击均被直接拦截,家庭用免费个人版就够。知乎知乎知乎知乎
排完雷还得留后路。这轮多少人是"备份也跟着一起没了"——管理员权限被拿下,快照说删就删。评论区吵翻的3-2-1方案对普通家庭成本确实高,共识是先给数据分级。全家照片、工作文档这类不可替代的,备份到移动硬盘后拔线断开,离线了才叫隔离,永远在线的备份只是给勒索软件留的第二个抽屉。知乎
真中招了记住"两要三不要":立刻断网隔离、但别关机,保护现场、向属地公安报案;不要轻信解密工具、不要付赎金、不要拖。知乎
补丁堵的是今天的洞,收暴露面堵的才是明天的洞。今晚花十分钟,先把那个默认关闭的开关打开。


当前文章无评论,是时候发表评论了