

最近创维相关内容的评论区,多了种新骂声:"130万后门盒子,创维拉黑一辈子。“案子是谷歌端的,可谷歌报告里的"被告”,按原文写的并不是创维。
一个真涉事方,一个存疑签名
11月3日(当地时间),谷歌威胁情报团队发布报告,联合日本警察厅、多家安全公司端掉了一个叫XCPE的僵尸网络,报告以"高置信度"认定,后门的开发和运营者不是黑客组织,而是设备制造商本身——深圳市视壮科技有限公司,旗下是海外颇有名气的电视盒品牌MECOOL,超过130万台安卓电视盒被卷入。知乎微博
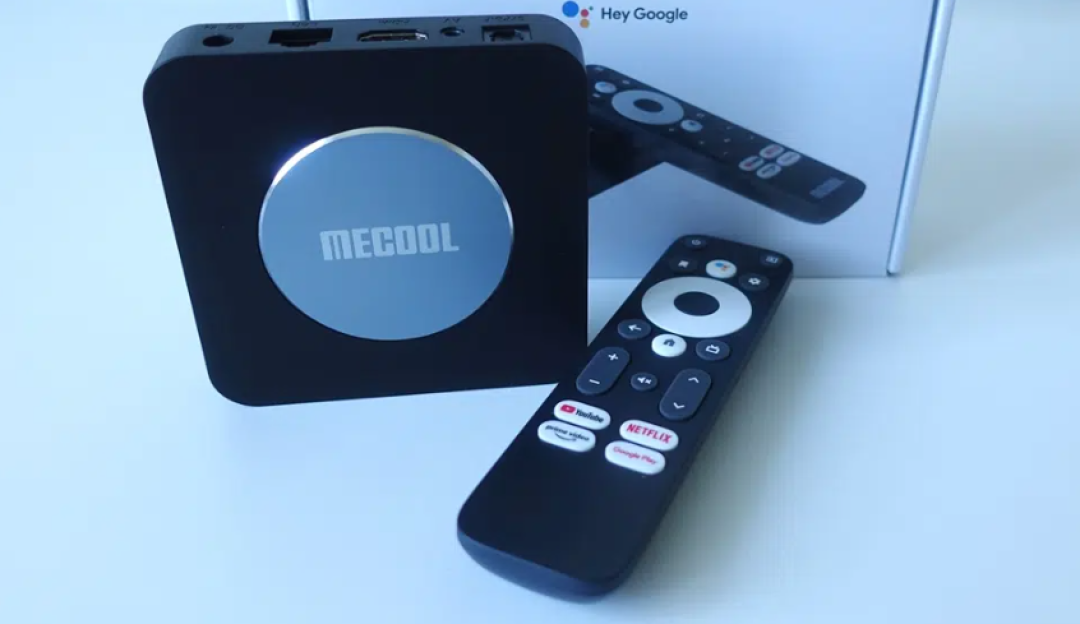
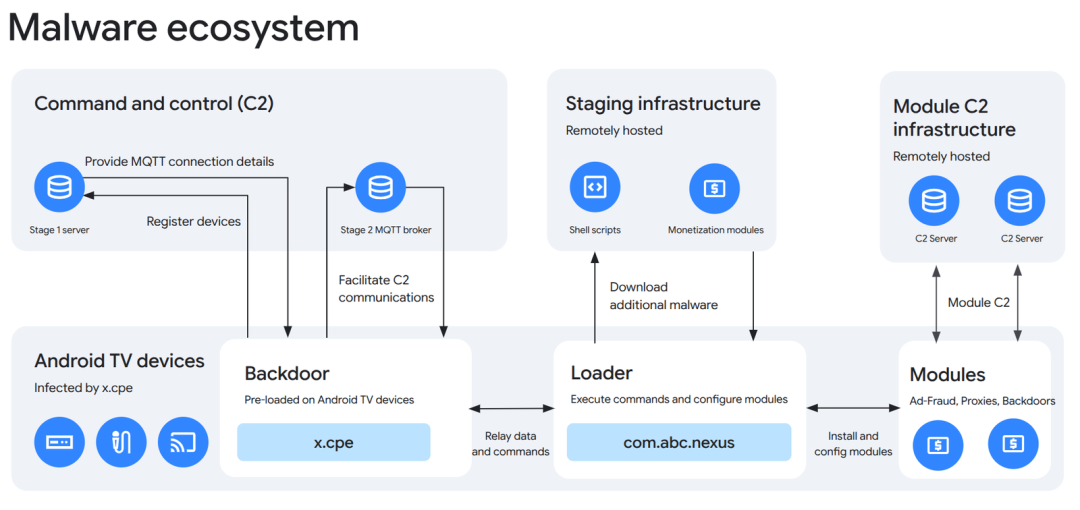
这些盒子平时在你家干三件事:把宽带IP转租出去给黑产当"住宅代理",在没人看的屏幕上刷虚假广告,再留一扇系统级的门,随时准备装新东西进来。更扎心的是它躲审查的方式——后门首次开机之后才加载,正好绕开谷歌认证检测的窗口期。微博知乎
划重点:谷歌原文点名的是视壮,不是创维。
那"创维签名"的说法哪来的?目前检索到的唯一出处,是知乎一个回答里的一句话:“部分后门 APK 伪装用的是 Skyworth(创维) Digital 的签名和制造商标识”。没有第二个独立信源佐证,证实不了,也证伪不了。但误会不等证据。B站评论区已经有人喊"创维永久黑名单",底下一条回复戳破了真相:“它是创维?”知乎
你家的创维电视、机顶盒危险吗
真正受影响的盘子,主要是MECOOL自家产品和视壮代工的盒子,且大多走跨境海淘渠道。运营商配的IPTV盒子,固件由运营商自己管控,风险逻辑不一样。截至目前,没有任何公开信源把创维电视或创维系盒子列进涉事清单。
但也别急着彻底放心:谷歌没有公布完整的受影响品牌型号清单。第三方统计口径也还在打架,182个型号、206种的统计都出现过。型号对不上,不等于安全。知乎知乎
现在能做的三件事
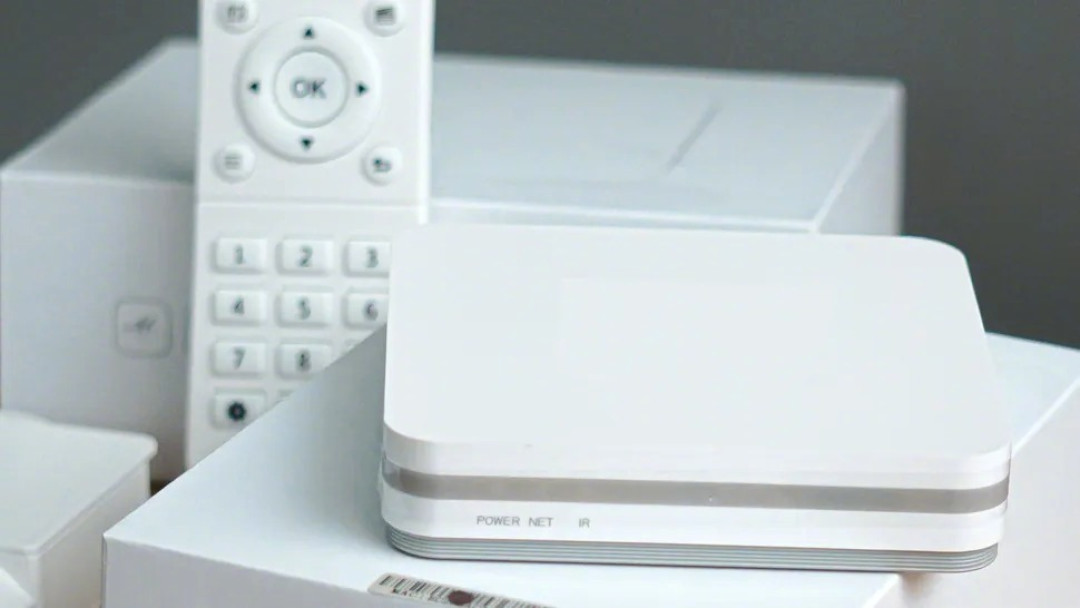
把家里盒子翻过来看铭牌,再进"关于本机"看厂商显示:出现"深圳市视壮科技"或MECOOL字样的,才需要紧张;
真有MECOOL,外媒转述的结论挺硬核:恢复出厂没用,后门预置在系统分区,删了重启会从/oem/分区自动重装。断网、换新,或刷官方干净固件;知乎
别再碰"挂机共享带宽赚钱"的灰产设备,你家的宽带IP就是他们转手的最贵商品。
最后交个底:签名一事仅单源,创维方面截至发稿未见公开回应,国内监管也未见表态。目前能确认的,是谷歌点名的是视壮、不是创维。拉黑之前,先看一眼铭牌。

当前文章无评论,是时候发表评论了