

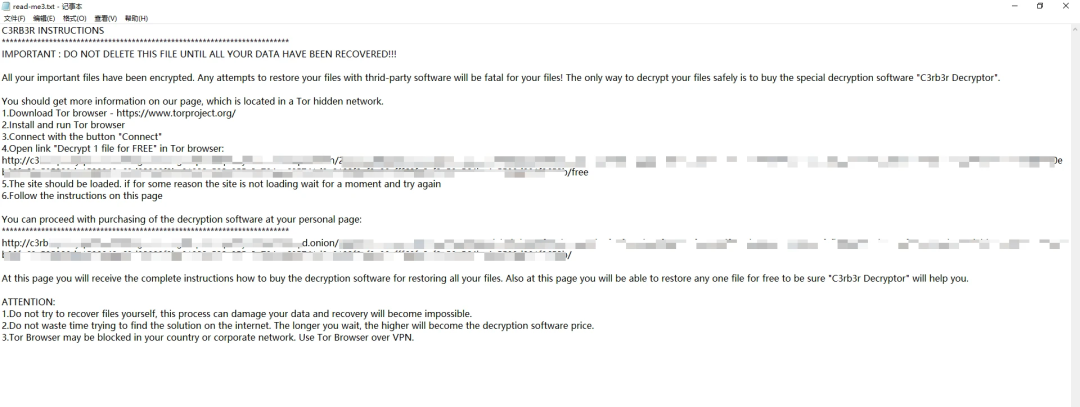
如果你家的照片库、文档、监控录像,一夜之间全被加上 `.LOCK3D` 后缀——这不是段子,是 10 月 28 日起一批群晖用户真实遭遇的事。勒索信 `read-me3.txt` 指向 Tor 站点,还贴心地提供“免费试解密 1 个文件”。知乎知乎
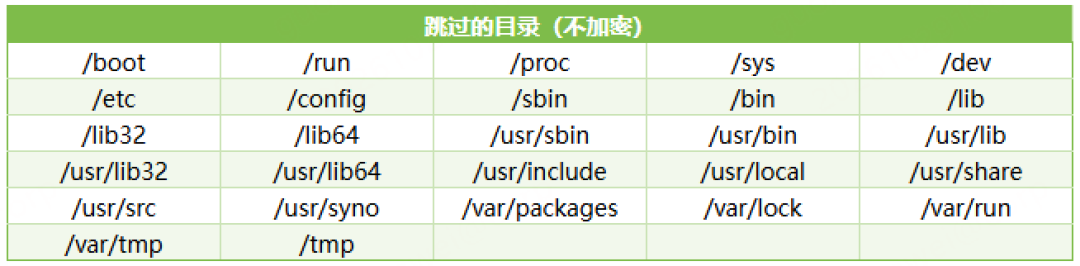
一开始所有人都以为是 0day。中招机器装的正是 10 月 12 日发布的最新 DSM 7.4.1-90080 Update 1。两天后群晖官方给了新说法,称攻击利用的是 2024 年 12 月就已修复的已知漏洞。也就是说,很多中招机器的共同点不是系统旧,而是管理界面一直开着对公网。个别现场报告与官方口径仍有出入,溯源没出结果前,“我升级了”不是护身符。知乎微博微博
一位 QNAP 用户后来晒出自家排查:他觉得自己“系统不同、没做公网映射”,却在硬盘深处翻出一个创建于 118 天前的凌晨隐藏目录。没中勒索,不等于没被进过。知乎
事情还没完。11 月 19 日,群晖连发两条严重级安全公告,编号 Synology-SA-26:21,涉及 DSM 与 BeeStation OS 的 OAuth API 和 NGINX HTTP/2,两个都是“严重”级别。两条分别是:知乎微博
OAuth API 漏洞,CVSS 9.8(CVE-2026-120382):不用账号、不用密码,就能远程读、写 NAS 上的任意文件。注意“能写”——改你的备份、埋后门都干得出来;微博
NGINX HTTP/2 漏洞,8.1(CVE-2026-123007):内存破坏,特定条件下可远程执行代码。知乎
DSM 7.1~7.4、BeeStation OS 1.5 全在中招区,只有 SRM 路由器逃过一劫。修复包 11 月 20 日起才陆续推送(7.4.1-90080-2、7.3.2-86009-6 以上),7.2.x 还标着“开发中”。知乎

等不到补丁的,今晚先拧两个开关:套件中心停用 OAuth Service,控制面板→网络→连接关掉 HTTP/2。⚠️ 两个开关不互相覆盖,两个洞都在你机器上的,得都关。知乎
HomeLab 玩家现在该做的三件事:
盘暴露面。打开路由器翻一遍:端口转发、UPnP、myQNAPcloud、DDNS 直连。评论区活下来的共识就一句——没中招的机器,基本都是“从来没映射到公网”的;
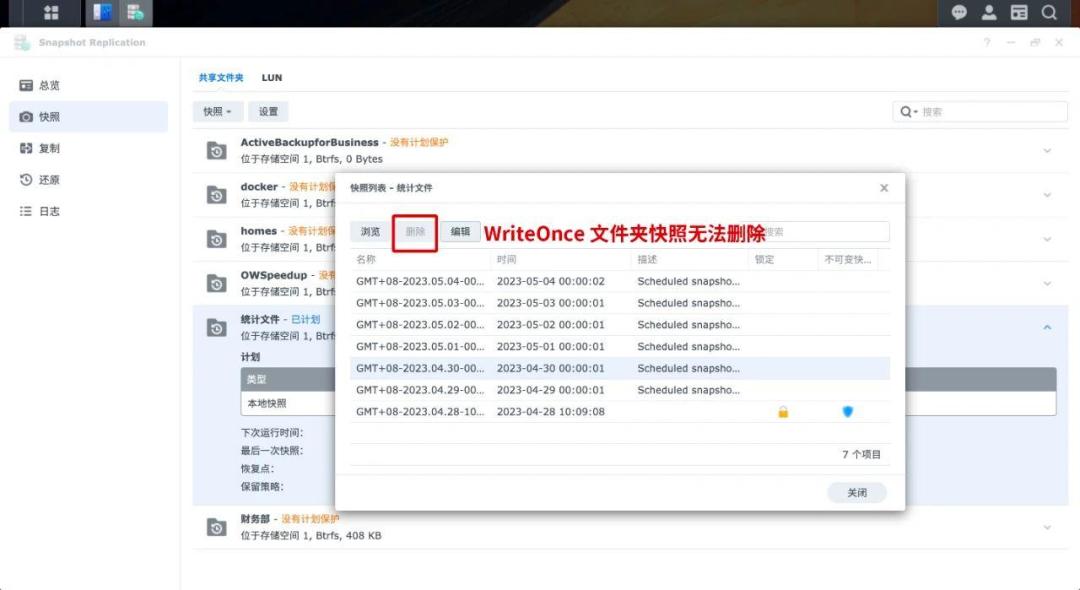
验备份。有快照的中招用户开口第一句不是骂病毒,是“还好有快照”。但别高兴太早:这波勒索脚本写得糙,加密完忘了删快照。Solar 应急团队 11 月初复测还发现,`.L0CK3D` 只有趁加密器还在运行、密钥没被重启清掉才有救回可能。DSM 7.2 起支持“不可变快照”,加了时间锁连 root 都删不掉,再留一份 NAS 自己碰不到的离线副本;知乎知乎
升完回头查。补丁是分阶段推送的,“点了更新”不等于“已经装上”,回控制面板确认实际版本号。
补丁堵的是今天的洞,收敛暴露面堵的才是明天的洞。远程访问 NAS,VPN 或隧道比任何端口映射都踏实。
当前文章无评论,是时候发表评论了