

还在用技嘉RX7000系显卡的朋友,最近可能发现了点不对劲:厂商在推一个"BIOS更新",说是修安全漏洞。听起来挺正式——但你翻遍全网想搞清楚"到底什么漏洞",编号都没处找。
这个补丁,没人说得清。
过去一个多月,蓝宝石、技嘉等显卡厂商陆续为RX7000系列推送vBIOS安全更新,蓝宝石一口气覆盖了从RX 7600到RX 7900 XTX的全部八款RDNA3桌面卡,说法干脆:与AMD合作发现的安全问题,修。tombkeeperIT时代网
技嘉最初的补丁说明更干脆,就三句话,第三句直接指向AMD官网。tombkeeper
1、在 AMD VBIOS 中发现了安全漏洞。
2、缓解措施需要更新并刷新 AMD VBIOS。
3、更详细的信息请参阅 AMD 网站上的 AMD-SN-6023 的 CVE 详细信息部分。
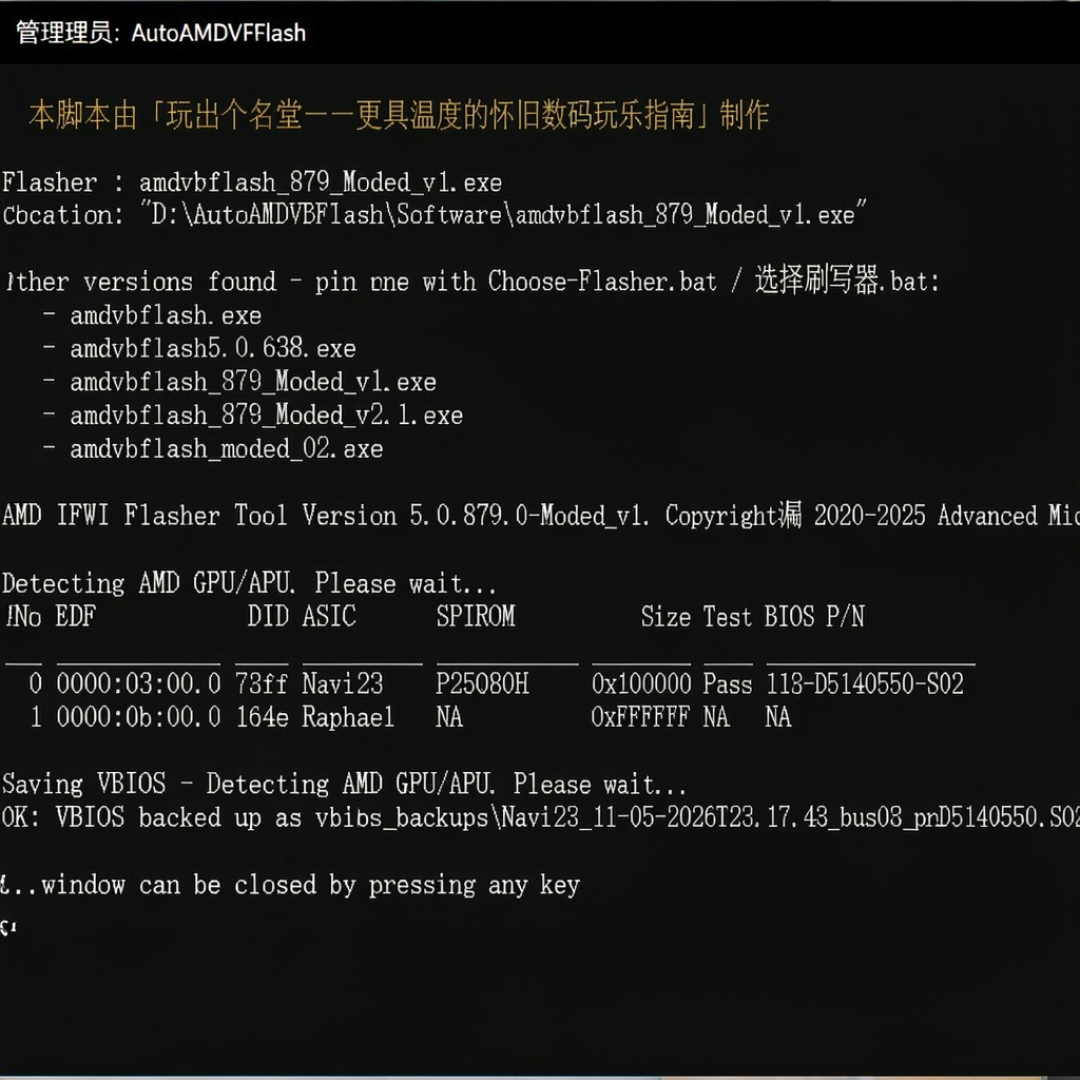
结果第三条很快就被网友拆穿——AMD官网上根本查无AMD-SN-6023这个编号。随后技嘉把第三句话删了,整件事从"官方安全通告"降级成"别问,问就是更",而关于这个补丁,官方至今没披露漏洞细节、风险等级与攻击方式。tombkeeper彭博速报
为什么一个固件更新值得这么大的阵仗?VBIOS是显卡的最底层。驱动只能改性能调度,固件能直接改"这张卡是什么"。DIY圈有个公开的秘密:核心数可以在固件里软屏蔽——RX 9070 XT刷入RX 9070的固件,检测到的流处理器模组会真的变少。连核心数都能被固件左右,这层出的漏洞就不可能只是小补丁。这也是为什么"全系刷固件"在显卡行业近年相当罕见,出现了基本就等于安全补丁。知乎IT时代网
评论区则全是脑洞:有人猜这漏洞被人利用、释放被软锁定的算力。有人喊"快收RX7000",把这事当成下一轮"4090魔改48G"式涨价的前奏。打住,这些都只是猜测。证据到哪,结论就只能说到哪。微博
那普通技嘉A卡用户,到底更不换?给三条实操建议:
先找对门:只用自己品牌官网对应型号的固件,蓝宝石的给蓝宝石卡,技嘉的给技嘉卡,跨品牌、跨型号乱刷固件是DIY最危险动作,刷写工具默认也只敢在同型号卡上做普通刷写。知乎
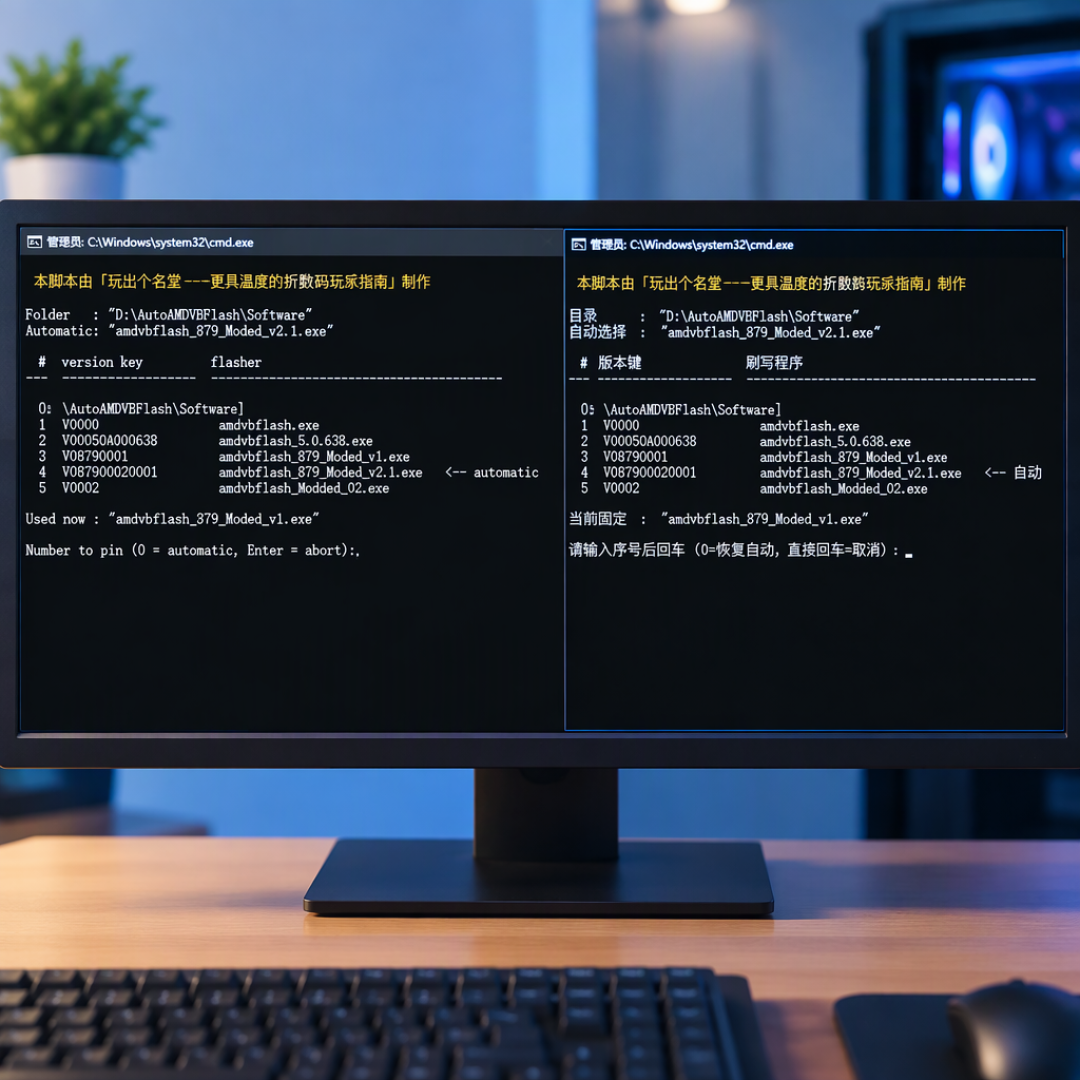
看懂流程再动手:装好完整驱动,以管理员身份运行更新工具,预留15~20分钟,别中途断电。彭博速报
更新完对答案:按蓝宝石公布的流程,RX7000的固件会自动跑两遍,先常规模式、再安全模式,跑完重启,之后在驱动面板里核对固件版本号确实变了,才算生效。IT时代网
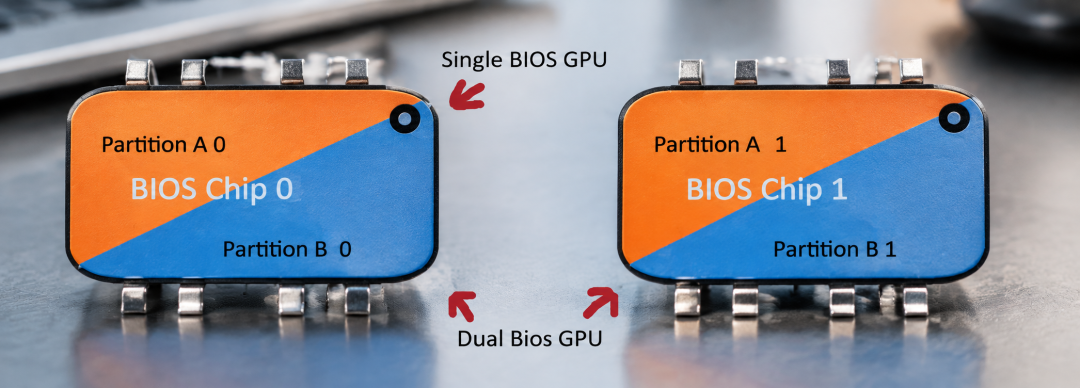
说实话,补丁本身可能没多可怕——正常走官方渠道刷固件,翻车是极小概率事件;真正难受的是"让你为安全更新,却不告诉你安全在哪"。玩家和AMD之间从来不是掏心窝子的关系,这回官网沉默、厂商删说明,等于又给"保密"加了个注脚。没披露的漏洞、被删掉的编号,这个瓜大概率还得凉一阵,等AMD自己开口。但如果你手里那张7900 XT还在服役,按官方流程把该更的更了——稳一手,不亏。

当前文章无评论,是时候发表评论了