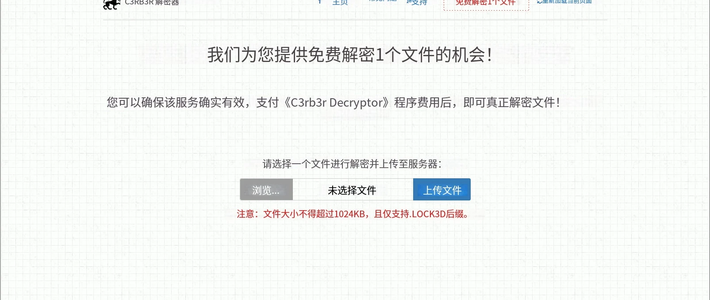
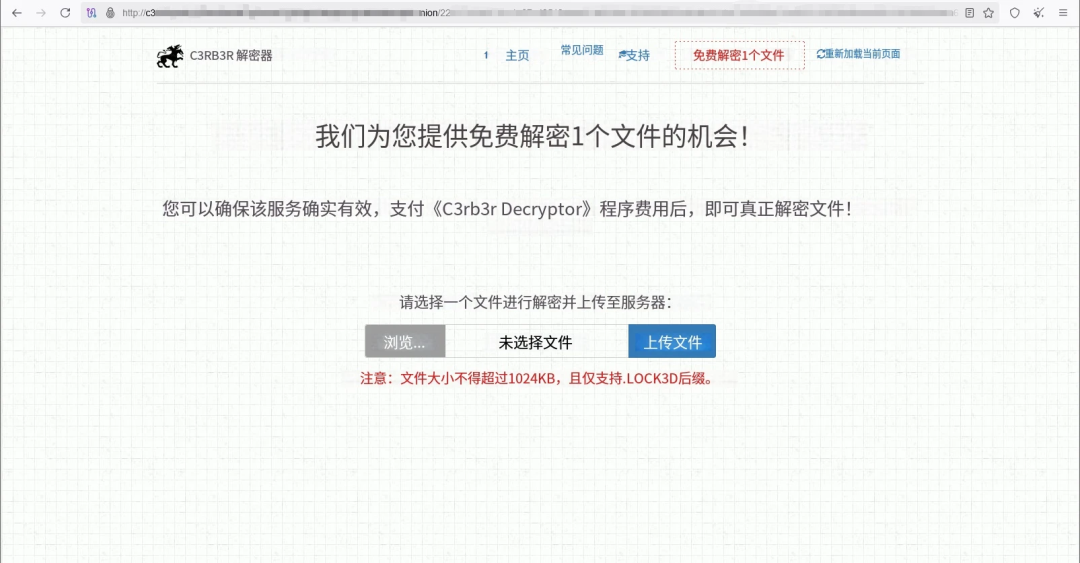
10月28日一早,不少群晖用户发现机箱风扇还在高速运转。打开群晖后台,照片、文档、数据库全被改成了 .L0CK3D 后缀,每个文件夹里多出一封 read-me3.txt。勒索信把人引向暗网站点,页面自动生成钱包地址,还留了一个“免费解密一个文件”的验证入口。知乎
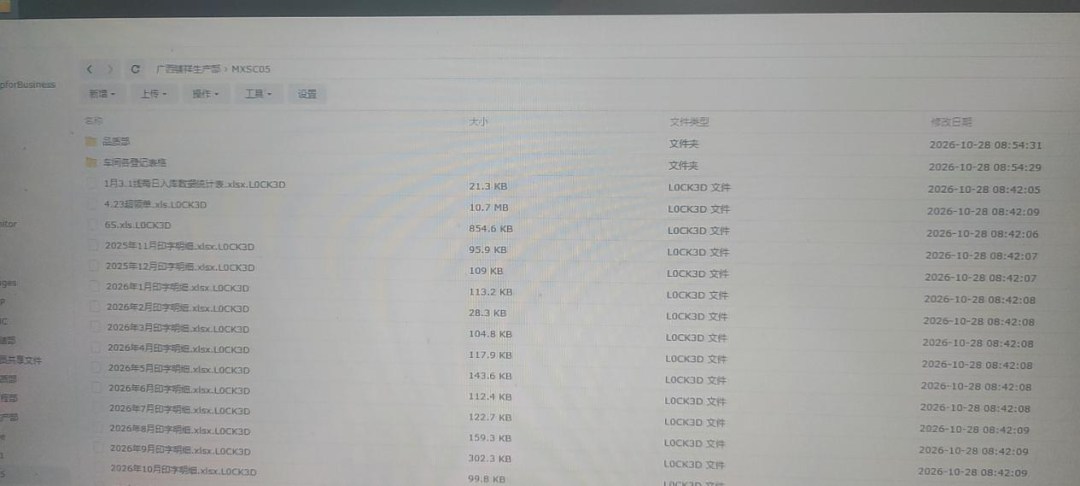
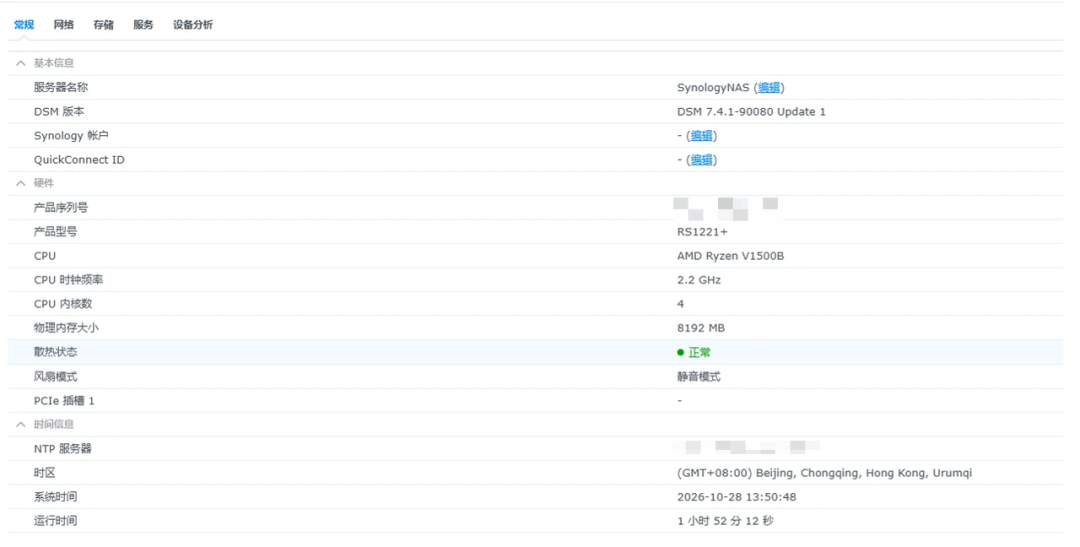
到了29日,同类事件已经成批出现:Solar 应急响应团队处置了多起群晖NAS勒索事件,短时间内已有不少人中招。受害设备里,甚至包括已经升级到最新 DSM 7.4.1-90080 Update 1 的机器。知乎哔哩哔哩知乎
入侵入口仍在溯源,现阶段不能认定 DSM 本体存在 0day。知乎
比“有没有 0day”更该先记住的,是另一句话:发现中招后,不要重启,也不要结束加密进程。小红书
这套勒索软件给每个文件单独生成密钥,再用一把会话主密钥把密钥包起来;主密钥只在加密程序的内存里,进程还活着,才有机会把它取出来。一重启或强杀,密钥就没了。小红书
29日晚,一位黑群晖用户先冻结加密进程,再导出内存和样本,没有急着重装。他随后在帖子里说,已经获得主密钥,加密文件解密成功近在咫尺。随后更新:解密成功。另有案例称,靠冻结进程从内存中取回密钥,解开了 8.45 万个文件。小红书小红书
为什么开了二次验证也没挡住?一种解释是,代码在核对密码之前就执行完了,一次请求拿到 root,强密码、2FA、自动封锁、改端口都还没来得及生效。还有一种情况更隐蔽:后门写进计划任务,系统升级只换了门锁,并不会把它清掉。小红书
所以真正该先做的,是把管理面从公网收回来。路由器上的 5000/5001 端口映射、对外的 SSH 和 Telnet、没有防护的 IPv6,能关就关;远程访问改用 VPN 或带白名单的内网穿透。补丁和套件更新不能停,admin 账号、强密码、2FA 仍然要做,只是别把它们当成唯一的墙。小红书
备份也要换一种思路。RAID 不是备份,它会把加密后的乱码同步到每一块盘;Cloud Sync 这类实时同步会把勒索信一起传上云端,覆盖原本干净的副本。知乎
常年插在 NAS 上的 USB 备份盘,也可能被一起加密。至少留一份离线、只读或异地的副本,并且定期拔掉。知乎
如果已经中招,顺序是:拔网线,不关机、不重启,冻结可疑进程,导出内存和样本,再找有取证能力的人处理。不要付赎金,也不要把机器交给声称能“破解恢复”的远程服务,二次投毒和二次敲诈都出现过。
自己搭的 NAS 也一样。TrueNAS、OMV、黑群晖不会因为“自己装的”就天然安全,拿到 root 同样能加密,勒索程序只挑架构不挑牌子。今晚花十分钟,把路由器上的端口映射翻一遍,比在群里争论有没有 0day 更有用。小红书