

先说结论:黎曼猜想就算成立,你的 HTTPS、网银转账和银行卡密码也不会因此多出任何一分风险。现代公钥密码押在「把大整数分解成素因子很难」这条假设上,黎曼猜想讲的是素数「如何分布、数素数的误差有多大」,两者之间没有已知的推导通道——自媒体那批《银行密码体系即将崩塌》式的标题,正是把这两件事捏在了一起。知乎
消息本身确实是真事件。11 月 20 日,Anthropic 旗下数学家 Levent Alpöge 在个人网站声明,他与 Claude 合作找到了黎曼猜想及其推广形式(广义黎曼猜想 GRH)的证明,公开的并非论文,而是 1700 万行 Lean 形式化代码。次日,Lean FRO 与 Mathlib Initiative 发布联合声明,正式认证「黎曼猜想的陈述和证明都是正确的」。Alpöge 则坦言,自然语言展开版超过 25 万页,至今没有整理成传统论文,他自己也没有完全吃透整条论证链。一道悬置 167 年的千禧年难题就这样在一天内「机器通关」;至于克雷研究所那 100 万美元,按规矩仍要求成果在正规同行评审期刊发表、并获得国际数学界普遍认可满两年,才算真正尘埃落定。知乎新智元知乎知乎
要判断这件事和加密有没有关系,得先看清黎曼猜想究竟在猜什么。素数在数轴上的排列看似掷骰子,但高斯发现过它们的平均规律——不超过 x 的素数个数会贴近一条平滑曲线,这条「素数定理」1896 年就被无条件证明;黎曼 1859 年的推进,是把「实际个数离平滑曲线有多远」的误差拆成 ζ 函数零点叠加出来的一层层「波浪」,猜想断言所有非平凡零点都排在实部恰好等于 1/2 的竖直线上,为真则误差被锁死在 √x 量级。它甚至有一个普通人也能核对的等价形式——任何大于 5040 的整数 n,把它所有的因数加起来,结果都小于 e^γ·n·ln ln n,1984 年法国数学家罗宾证明这条不等式与黎曼猜想互为充要。看清楚了:这是一个关于计数误差与因数求和的命题,不是「如何快速分解大数」的方法。新智元
加密这一侧的事实很简单。生成 RSA 密钥,只需随机取一个足够大的奇数、逐个做素性测试——按素数定理,在 1024 位尺度上大约每几百个候选就有一个素数,这一步从来不需要黎曼猜想担保;攻击者面对的是反问题,把公钥里的大合数拆回两个素数因子,这类通用分解算法的难度不会因为零点排好队而下降。多位数学领域答主把这层关系说得很直:猜想一证明、RSA 就危险了,这种担心事实并非如此。知乎知乎
真正写进过密码学教科书的「擦碰」只有一处:1976 年 Miller 证明,若广义黎曼猜想成立,确定性的素性判定可以进入多项式时间。但这份「赠品」是迟到的——工程实践早已在用更快的概率性测试,教科书里也早有独立的无条件多项式算法,GRH 转正它们更像锦上添花。GRH 为真更大的受益者是纯数学本身:文献里上千条以「假设黎曼猜想成立」开头的条件性定理可以集体转正,整个解析数论的基础被加固。不过这份转正名单里,没有一条叫「破解 RSA」。知乎知乎
真正坐在「威胁日常加密」名单上的,是另外两个名字。第一个是量子计算:1994 年提出的 Shor 算法理论上能让量子计算机在多项式时间内分解大数、求解离散对数,这意味着 RSA、ECC 这些撑起整个互联网安全的算法都会被打穿。知乎
这是唯一直接动摇公钥假设的主线威胁,行业的应对也早已不是纸面推演:NIST 在历经八年公开征集与三轮筛选后,最终于 2024 年 8 月 13 日正式发布三项联邦信息处理标准,把 ML-KEM 等抗量子算法转正;到今天,Cloudflare 处理的大部分流量已经在使用 ML-KEM 加密。注意这条线的进度完全不看黎曼猜想的脸色:猜想成不成立,后量子迁移都按自己的时间表走。知乎Cloudflare
第二个名字这次和 AI 直接有关:密码学界该警惕的是 AI 攻击「困难性假设」本身。今年 7 月,有报道称 Claude 在 60 小时内攻破了经过人类两年审查的一种后量子候选方案,密钥强度直接减半——该方案并未规模部署,但它动的是「这个问题难不难」的地基。至于真正排在「数字文明末日名单」上的猜想,其实是下一个千禧年难题:所有人的目光已经转向 P/NP 问题——只有它被构造性地推翻,「验证容易、求解困难」的前提才会整体动摇。黎曼猜想再成立,也不具备这种性质。新智元
机器通关的方式,倒是给网络安全留下了一份可以抄的作业。Lean 社区按帝国理工数学家 Kevin Buzzard 事先立好的四道关逐项核验:确认代码证的就是 Mathlib 里那条标准定义的黎曼猜想、命题没有被偷换;整份证明导出成 61.6 GB 的原始文件,交给多个独立编写的内核交叉审计——con-leche 只用了 3 分 15 秒就审完 146.8 万条声明、一条都没有拒绝,lean4lean 把 175,187 个模块逐个检查同样全部通过。MIT 数学家 Andrew Sutherland 在给《科学美国人》的回复里说得很直白,「这里真有猫腻的概率约等于零」。他在本地重跑全部 17 万多个模块零报错,并确认核心定理只依赖 Lean 最基础的三条标准公理,题面直接引用公共数学库 Mathlib 的既有定义、没有偷换概念。新智元知乎知乎
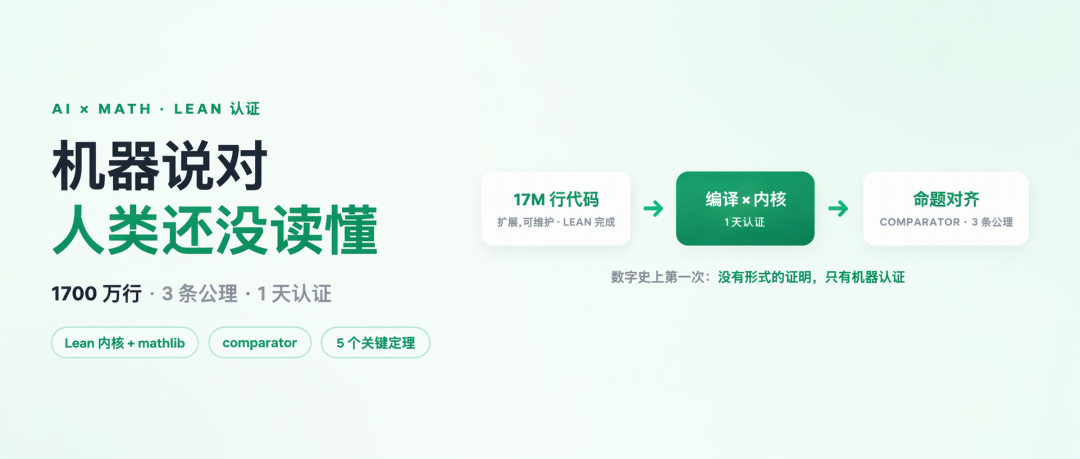
但「认证」至今不等于「公认」。菲尔兹奖得主陶哲轩、邓煜、詹姆斯·梅纳德等均公开表示谨慎,梅纳德的表述大意是:我相信证明是正确的,但成果要被人理解,才可能得到认可。还有一处容易被揉碎的口径差:Anthropic 官网今年 8 月那篇新闻页的说法一直是「Claude 刷新 37 年黎曼猜想相关纪录,零点比例下界推至 67.2%」。而「67.2% 的零点在线上」与「100% 的零点在线上」之间,隔着的是剩下的全部零点——完整证明的主张目前来自个人声明与社区核验,可读论文、期刊评审都还没发生。在此之前,任何「已经尘埃落定」或「密码学要变天」的表述,都不成立。知乎知乎
所以对普通用户来说,这次事件的实际行动清单是空的。值得长期留意的信号只有一个:你常用的银行、支付和网站把密钥交换换成抗量子算法的进度条——它走的是后量子迁移的路线,与黎曼猜想成立与否无关,无论那 25 万页代码最后被不被人类读明白,这条线都按自己的时间表推进。行业层面真正可迁移的经验反而是方法论:不信任单一内核、多个独立实现交叉验证、公理依赖逐条审计、核验日志公开可复现——这套「如何相信一个为真结论」的工程规范,正是 AI 时代密码库审计和形式化验证正在共用的底座。HTTPS 今天和昨天一样安全,这一点不用等时间给出答案。

当前文章无评论,是时候发表评论了