你没点可疑链接,没下野路子软件,只是照常点了个"更新插件"——后门就悄悄装进了电脑。
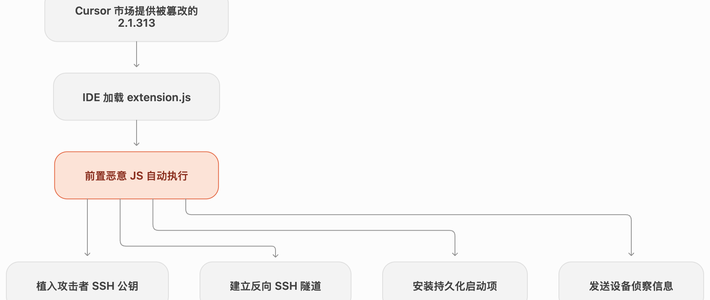
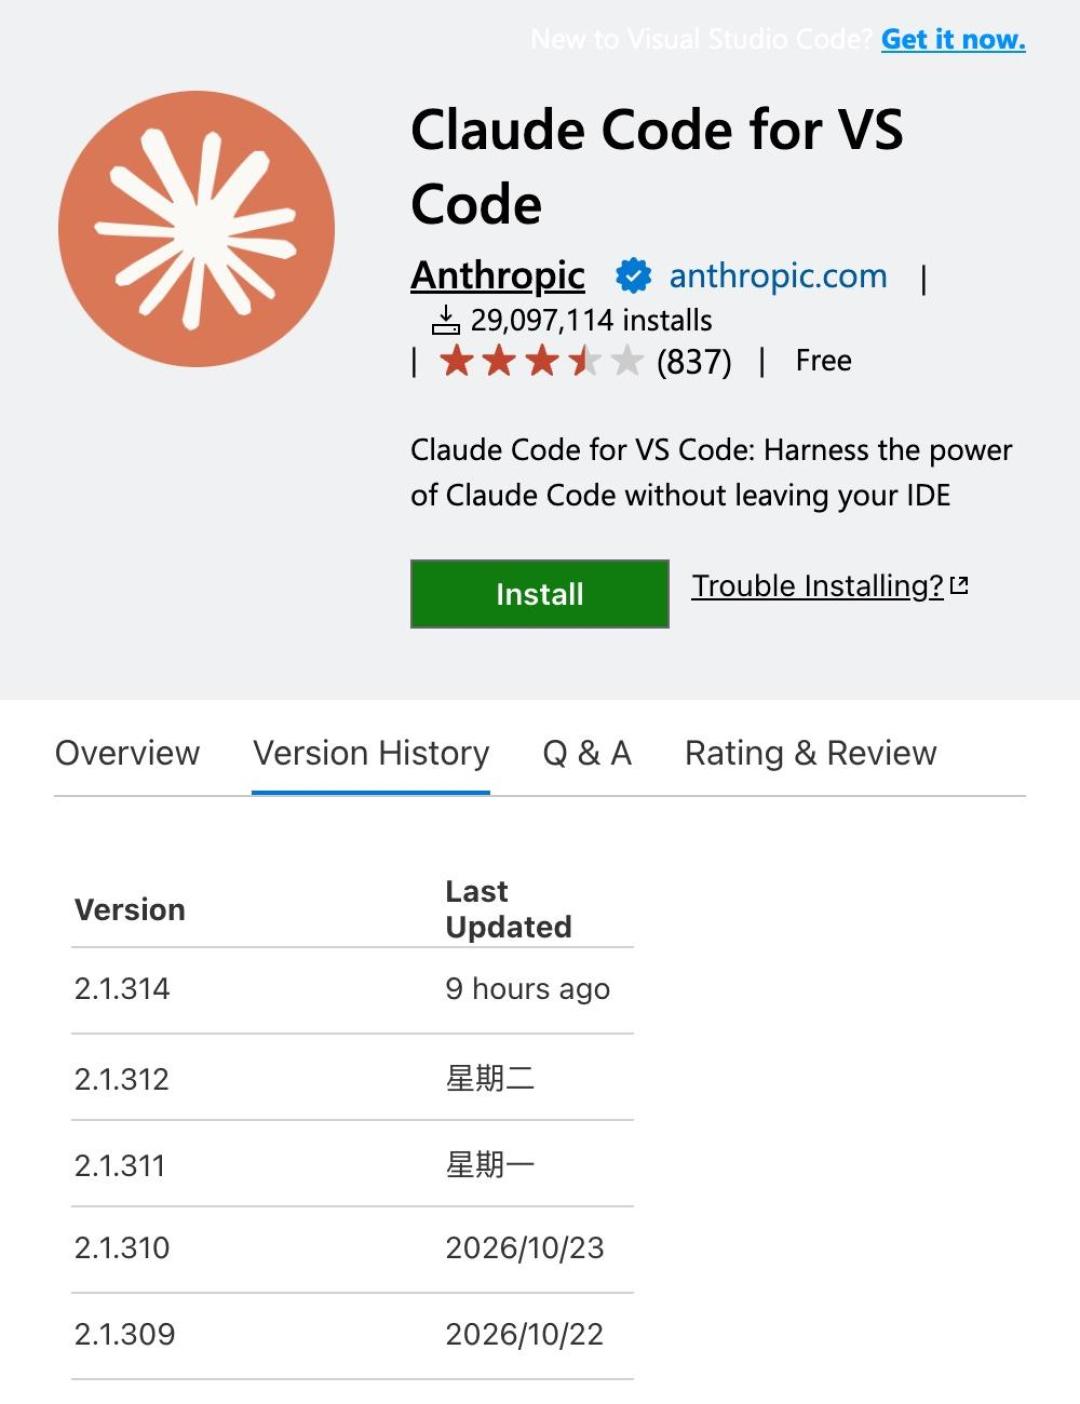
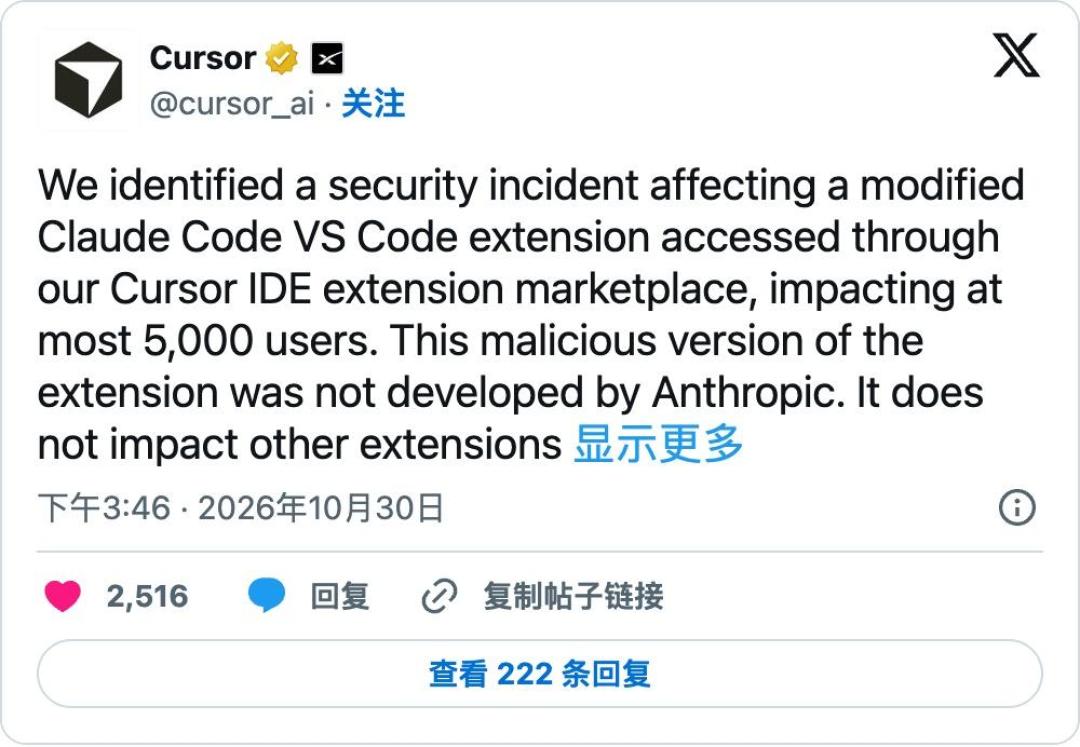
10月30日,Cursor通报一起安全事件:北京时间10月29日下午五点半到30日凌晨四点半,约11个小时里,Cursor扩展市场挂着一个被篡改的Anthropic.claude-code 2.1.313——名字、发布者署名、连跑起来的主程序都是真的,只有主文件开头被人多塞了66行代码。最多约5000名开发者装上了它。假在哪?翻发版记录:10月27日还是2.1.312,30日直接跳到2.1.314,Anthropic从没发过2.1.313——有人抢注了下一个版本号。更扎心的是:装了正版的用户只要在这11小时里赶上自动更新,一点升级,换上的就是假货。知乎微博知乎
那66行代码在干嘛?插件一加载就执行,报错全吞掉,界面照常、代码照常写,后台干了三件事:摸你的底细——主机名、用户名、Git邮箱、公网IP,再扫环境变量里带KEY、TOKEN、SECRET、AWS的名字发给攻击者服务器,值没拿,但你配了哪些密钥,对方心里有数了;往你SSH授权名单塞一把注释为`svc-telemetry`的钥匙,伪装成系统服务;再尝试开远程登录、反向打隧道、装开机自启(Mac上伪装成`com.apple.sysmond`),每60秒重连一次。微博
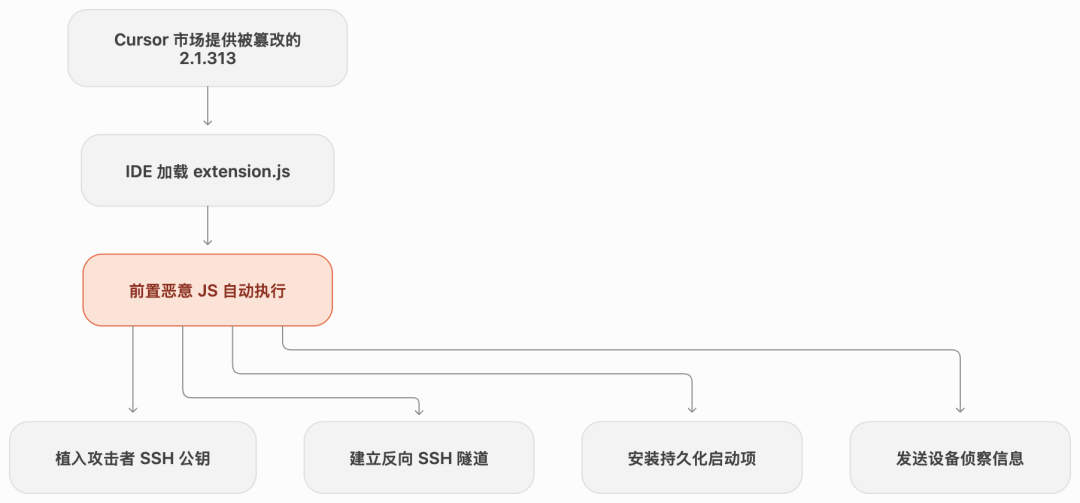
好在攻击者的代码写砸了:不用管理员权限启动Cursor,开远程登录那步就会失败,攻击者服务器也很快被云服务商下线,多数人的电脑对方其实没登进来。但别急着庆祝——设备信息已经发出去了,钥匙和自启还留在硬盘上。Cursor官方说得很直接:单纯卸载插件清不干净,自启脚本照样在跑。10月31日公告更新,受影响版本扩大为Cursor市场分发的2.1.312和2.1.313两个版本。知乎微博Phorion
自查一条命令就够。Mac打开终端敲:
```
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo “svc-telemetry key found” || echo “No key found; machine not impacted”
```
打印`No key found`就没事,升级到2.1.314即可;打印`key found`,去Cursor安全公告下载专用修复脚本,再换台干净机器,把这台电脑能触达的密钥和登录全部轮换一遍。Windows的检查命令也在公告里。知乎
平台侧,Cursor已下架恶意版本、临时关停整个扩展市场、轮换密钥、审计后重建,并确认Grok Bot等其他扩展没受影响。至于假版本怎么混进去的,官方还没说。微博
最后说个最瘆人的点:一个写代码的插件,凭什么能碰你的SSH配置和系统自启?因为插件权限等于编辑器权限,VS Code官方文档写得明明白白。平时我们防的是来路不明的小插件,这次出事的偏偏是署名最正的那一个。你以为信的是Anthropic,其实信的是从打包、上传到分发、更新的整条链。知乎
下一次的11个小时,攻击者未必再写错代码。更新后偶尔瞄一眼版本号,别用管理员权限裸跑编辑器。