
NAS 的全称是 Network Attached Storage,网络附加存储。买它的人,多半盯着“存储”两个字;出事的时候,问题往往出在“网络”那一半。
10月28日早上,有人打开公司的群晖,发现文件后面多了一串 .L0CK3D,每个文件夹里躺着一封 read-me3.txt。
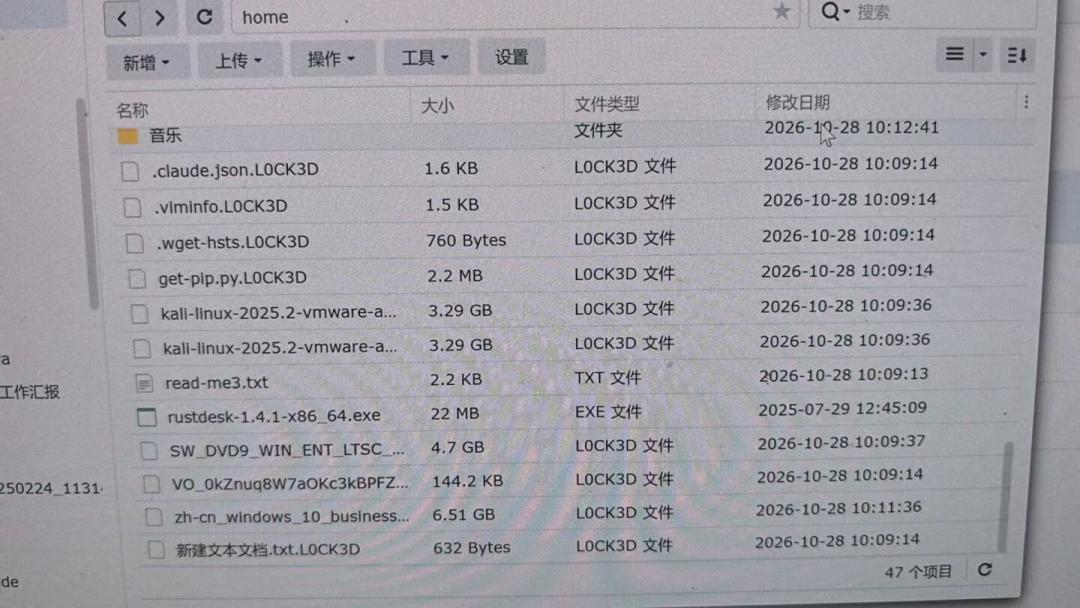
同一天,Reddit 和国内 NAS 社区开始出现同样的截图。到10月29日,群晖公开确认了这轮 C3RB3R 勒索攻击。知乎
一位用户写下的损失是:被索要5万元赎金,25年积累的视频和照片被毁。微博
另一家公司把全部文件放在办公室的 NAS 上,补丁一直没打,整盘加密,20TB 数据,解密工具跑了36小时才解开10TB。微博
这轮攻击最容易被忽略的地方,是它不挑密码。
有受害者的设备开着双重验证,改过默认端口,也禁用了 admin 账号,文件还是被加密了。攻击者利用无需登录的远程代码执行漏洞,在登录前就以 root 权限执行脚本;密码核对和 2FA 没轮到出场。知乎
所以,“我开了2FA”和“我的设备打了补丁”是两件事。前者保护账号,后者保护设备。
群晖官方的说法是,攻击主要来自2024年就已修复的漏洞。 360 的复盘则指向9月18日 SA-26:13 修掉的两个高危漏洞。入口是哪一条,双方还有分歧,但结论一致:没打补丁的设备,风险是实打实的。知乎
另一件容易被忽略的,是 RAID 和备份。
RAID 防的是硬盘坏,不防文件被改。勒索软件在文件系统层面改写文件,RAID 会在毫秒级把同一份密文同步到每一块盘。盘越多,坏得越整齐。知乎
备份也可能是假的。有受害者发现,Cloud Sync 正把 read-me3.txt 和加密文件源源不断上传到 OneDrive,把原本干净的云端备份挨个覆盖。知乎
还有人把备份用的移动硬盘常年插在 NAS 的 USB 口上,黑客拿到 root 权限后,外接盘和局域网可写目录一起被加密。
今晚能做的事,按顺序来。
先把 DSM 升到最新,打开自动更新;路由器上关掉 UPnP,别再手动把 5000、5001 端口映射到公网,远程访问改用 VPN 或厂商中继。
停用默认 admin,日常账号别给管理员权限;2FA 继续开,但别把它当护身符。
然后给快照加不可变锁。普通快照跟着 NAS 走,管理员账号一旦沦陷就能删;不可变快照在保护期内删不掉,能挡掉一部分加密。它替代不了备份,但能多留一层。知乎

最后检查备份是不是真的离线。3-2-1:至少3份数据,2种介质,1份异地或离线。 冷备盘备份完就拔掉;云端备份选带版本历史的,别做实时镜像;找一天做恢复测试——没恢复过的备份,只能算希望。知乎
如果已经中招,先断网,保留勒索信和样本,不要付赎金,尽快报警。澳门司警局11月3日的通报里,也是这个建议。微博
这台机器本来是用来备份的,最后成了唯一需要被备份的那个。它不便宜,也不弱,只是常年连在公网上,又常年没更新。














