10月28日开始,NAS圈集体失眠:共享文件夹里的照片、片库、工程文件,后缀齐刷刷变成.LOCK3D,目录里多出一封read-me3.txt勒索信。这波C3RB3R勒索病毒大面积围猎群晖NAS,不少人一觉醒来"天塌了"。知乎知乎知乎
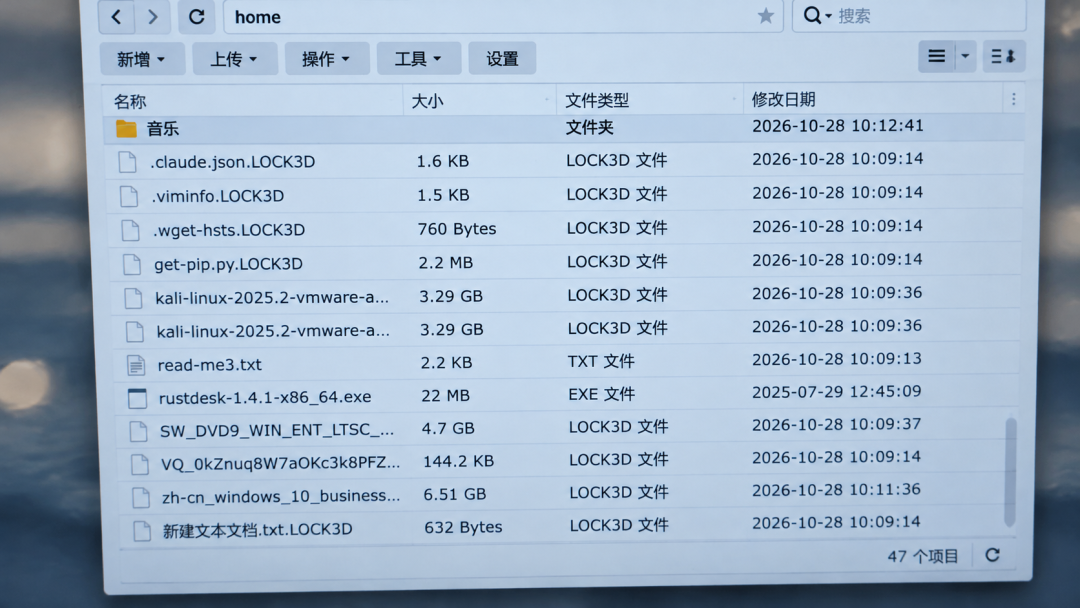
更扎心的是攻击入口。群晖官方10月29日表态:攻击者用的是2024年12月就已修复的CVE-2024-10441,CVSS评分9.8,打的就是迟迟没更新的老机器。但Solar应急响应团队发现,有台跑当时最新DSM 7.4.1 Update 1的照样被加密;到底是不是0day,安全圈至今没定论。知乎微博知乎
迷你主机养虾的,为什么更要慌
如果你想着"群晖的事,跟我迷你主机有什么关系",那你恰恰是最该先慌的。
一是社区普遍在说,这波中招的不少是黑群晖——x86硬件装群晖系统,正是迷你主机玩家的经典操作。怕升级搞挂引导,老版本一裸奔就是一两年,攻击脚本扫到就是白捡。二是迷你主机的另一大热门飞牛fnOS,年初也曝出过中继服务的严重漏洞,官方那句"我们不为别人的错误负责",当时在知乎被骂得不轻。两大DIY热门,谁也别觉得自己是例外。知乎知乎
关键在于,这类攻击是无差别扫描。扫描器不认你的机器是不是群晖牌,只看两件事:有没有端口朝着公网、版本够不够老。品牌NAS背后好歹有安全团队熬夜出公告;你那台装着fnOS、TrueNAS、OMV的迷你主机,你自己就是安全团队。知乎
万一中招,第一个动作:别关机
这可能是整个事件里最反直觉的知识点。10月30日,有安全研究者在GitHub开源了c3rb3r-rescue工具,靠内存取证挖出残留密钥解密,有人用它救回了近49GB的GitLab备份。但密钥只存在于内存里——关机、重启、或者手贱"先杀个病毒进程",取证材料就彻底没了。所以发现勒索信的正确顺序是:断网、别断电,先找工具再说。知乎快科技微博
今晚就该查的三件土事
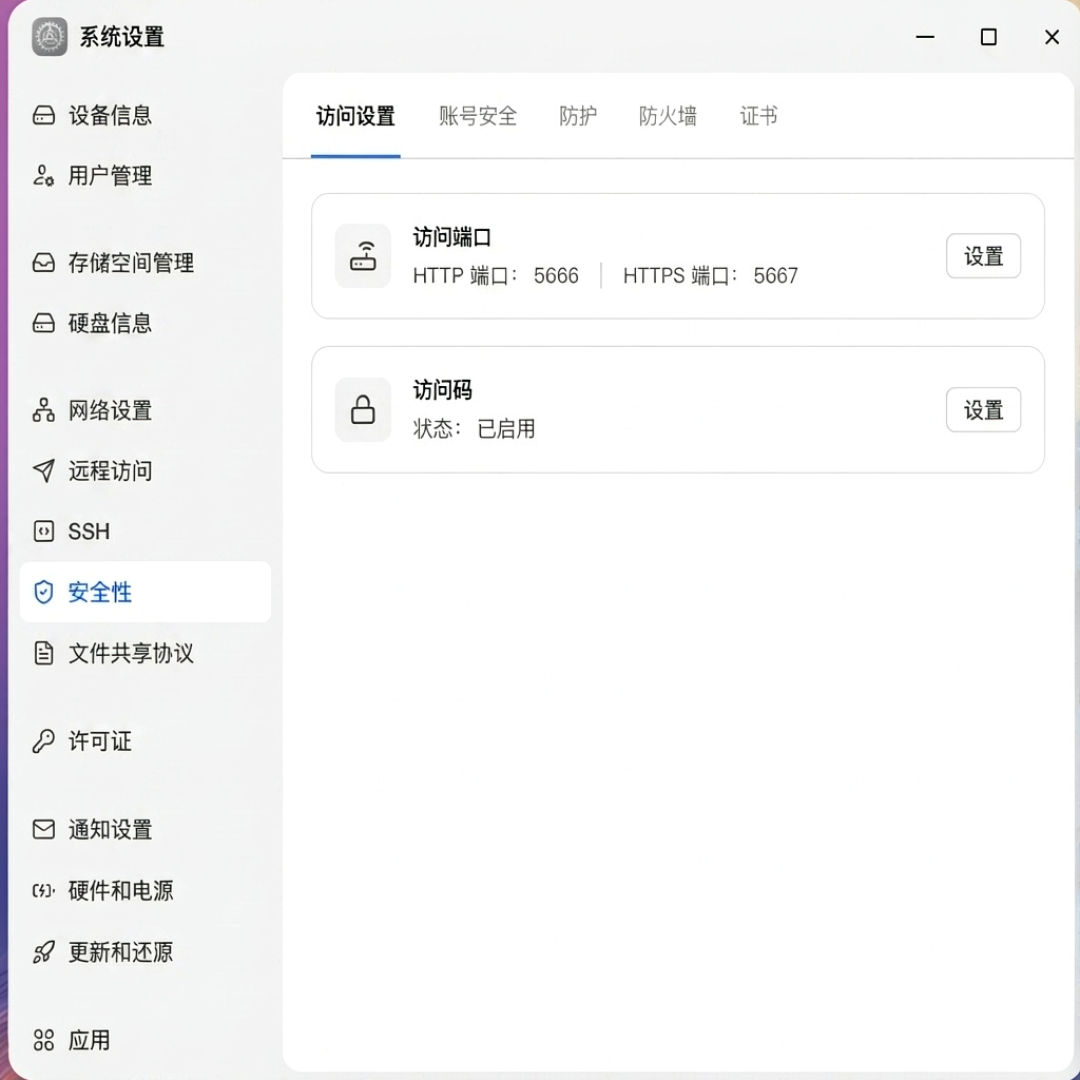
一、关掉裸奔。 把5000/5001这类管理端口的公网映射删掉,远程访问改用Tailscale、ZeroTier,或反代加域名加HTTPS。反代不能修漏洞,但能让你从扫描器视野里消失——看不到熟悉的目标,大概率就跳过了。知乎知乎
二、补丁跟上,别只跟系统。 群晖10月22日发过PHP安全公告,要在套件中心单独升级,MailPlus、Web Station这些套件都受影响;升完DSM不等于完事。fnOS、TrueNAS同理;SSH非要开着的话,至少关掉密码登录。知乎
三、留一张真离线的底牌。 群晖的不可变快照(WORM)只支持2020系列及以后的机型,老机器和自建的别指望。冷备更实在:定期备到移动硬盘,备完拔线,而且必须真试一次还原——长期在线可写的备份盘,被勒索时经常跟着一起加密。这不是杞人忧天。知乎知乎
有个真实案例:一台18个月没打补丁、界面裸挂公网的DS918+被打穿,但机主有3-2-1备份,拆盘检查后从备份恢复,重装系统了事。备份有没有用,只有出事那一刻才知道。知乎
自建NAS的安全感,从来不靠"我是最新版",靠的是不裸奔、补丁跟上、离线留底这三件土事叠加。你那台7x24小时转着的迷你主机,今晚就去查一遍。知乎