10月28日凌晨开始,国外NAS圈炸了锅:Reddit的r/synology、比利时安全机构nxtbit、BleepingComputer、TechRadar几乎同时在报群晖设备被勒索加密的事,国内看雪、360反勒索、Solar应急响应团队、V2EX也相继放出受害样本和取证日志。在铁威马群里的相关讨论下,点赞最高的一条留言是:“我也是公网直接映射,只不过不是默认用户和端口,估计运气好逃过一劫”。知乎
这句话就是今天这篇的全部内容。这轮事件真正值得所有NAS业主——不只是群晖业主——起来行动的,不是"群晖吓人",而是它把勒索病毒的入场逻辑摊开在桌面上:扫描器不按牌子挑猎物,它按你家门开没开挑。
先对齐这72小时到底发生了什么
把跨来源的信息拼起来,时间线是这样:
10月27日起:Solar应急响应团队开始接到群晖设备文件被追加 .LOCK3D 后缀的反馈;次日凌晨起海内外集中爆发,被命名为 C3RB3R 的家族进入公众视野——它是老牌勒索 Cerber(2016年就成名)针对Linux/NAS环境演化的新变种,按RaaS(勒索即服务)模式运作。
10月29日:又出现第二波集中事件,文件被追加 .encrypt 后缀、勒索信改名 README_FOR_DECRYPT.txt,Solar暂将该家族称为 eCh0raix(又称QNAPCrypt,2019年起就以NAS为主要猎物)。两家族的加密表现和勒索站点不同,入侵入口是否相同仍在核实。
10月30日:IT时代网披露了一起技术人员的个案:设备网页管理界面直接暴露在公网,安全补丁落后约18个月,被勒索加密。微博
几个必须说清楚的事实细节,它们直接决定你今晚怎么自查:
中招的不都是"老古董"。 群里流传最广的说法是"没更新才中招",但Solar上机排查发现,有受害设备运行的已经是10月12日刚发布的最新版 DSM 7.4.1-90080 Update 1;也有开启了双重验证、改了默认端口、禁用了默认admin的设备照样破门。知乎
"0day"目前只是预警措辞,不是结论。 网传日历组件、PHP组件存在0day,Solar明确表示尚无现场日志、样本或复现结果能将其与本轮事件对应,相关传言仍待考证;他们同时列出的可能入口包括:已公开的1day漏洞(CVE-2026-13639、CVE-2026-13684,CVSS均为9.8)、凭据泄露、弱口令、官方或第三方套件被利用。老版本的修复边界无法解释最新版受害现场,所以"疑似涉及0day"——这个表述是风险提示,不是漏洞确认,由于入侵入口尚未确认,现阶段不能认定DSM本体存在0day。知乎知乎
扫描器是全球无差别收割。 Reddit受害者u/NakamuraHwang(DS918+)把盘拆下来挂到离线只读环境里提取日志,还原了"登录失败"后约2分钟直接变成root权限执行恶意代码的全过程,解码出的下载脚本指向 46.8.78.122/xdy5.sh;而几乎同一时间,V2EX另一位受害者在自家日志里抓到了同一个境外IP在加密开始前8分钟的"失败登录"。同一批自动化扫描器,海内外一起收。
加密器是有取舍的。 C3RB3R硬编码跳过 /boot、/etc 等27个系统目录(它要保证你机器能开机看到勒索信),对大于5MB的普通文件每隔5MB只加密头部1MB——几秒钟废掉一部几十GB的蓝光原盘;但对 .sql、.vmdk、.iso 等在187个扩展名"优先名单"上的高价值文件,不计成本100%全文件加密。
勒索站点是全自助的。 提供"免费试解密1个≤1024KB的文件"证明能力,自动生成钱包地址、支付状态监测、交易确认后刷新页面交付解密器——这套流程在告诉你:攻击已经工业化、自动化了。
顺带一句口径提醒:有人拿FOFA测绘的"群晖相关服务最近一年约1247万条匹配、645万独立IP"来制造恐慌,这组数据说明的是暴露面有多大,既不代表真实在线设备总数,更不代表受害数量。知乎
这轮火,哪些真烧得到铁威马
这是补全信息后最该回答的问题。别急着幸灾乐祸,也别急着恐慌,把四条攻击线拆开看归属:
风险线 | 是什么 | 铁威马适用吗 |
|---|---|---|
群晖专属利用链 | synotade守护进程的分隔符注入免认证RCE(Reddit取证帖与Rapid7在DEF CON 33讲过的"Disguise Delimit"链条吻合);以及9月刚披露的两个群晖高危漏洞CVE-2026-13639/13684 | 打的是群晖DSM本体,TOS不在这两个CVE影响范围内 |
PHP2Shell | PHP官方10月21日紧急修复的两个CVSS 9.8漏洞(CVE-2026-109618/109619),补丁发布前4天就已被公网利用,10月27日进CISA KEV。TechRadar Pro与nxtbit专门点名:它对群晖、威联通、铁威马(TerraMaster)、绿联、华芸等NAS用户构成双重威胁 | 适用。NAS的Web服务栈普遍绕不开PHP;群晖已经破例为EOL的老DSM连发公告推PHP安全包,其他品牌跟进与否正在观察窗口期 |
eCh0raix(QNAPCrypt) | 从2019年起就以NAS为目标的老家族,历史入口是弱口令、凭据爆破、已知漏洞。本轮10月29日的 .encrypt 集中事件就是它 | 适用且不看品牌。它配套捕获的TaskBrokerWorker(Go语言,AMD64/ARM32,默认控制端185.130.45.124:8443)具备批量验证NAS凭据的能力——所谓"NAS凭据",当然包括TOS账号 |
公网暴露+常年不更新 | IT时代网那起个案的组合:管理界面裸奔公网+补丁落后18个月 | 适用,这条对任何牌子都成立 |
所以结论很朴素:本轮已确认受害的都是群晖设备,公开渠道目前没有出现铁威马确认中招的案例,铁威马官方也没发专项公告;但这不等于"换个牌子就安全"。群晖的教训里真正通用的部分,恰好是铁威马业主平时最懒得起的那几件事。
今晚的4处:照着过,大约二十分钟
第1处:查你的"门"——公网暴露清单
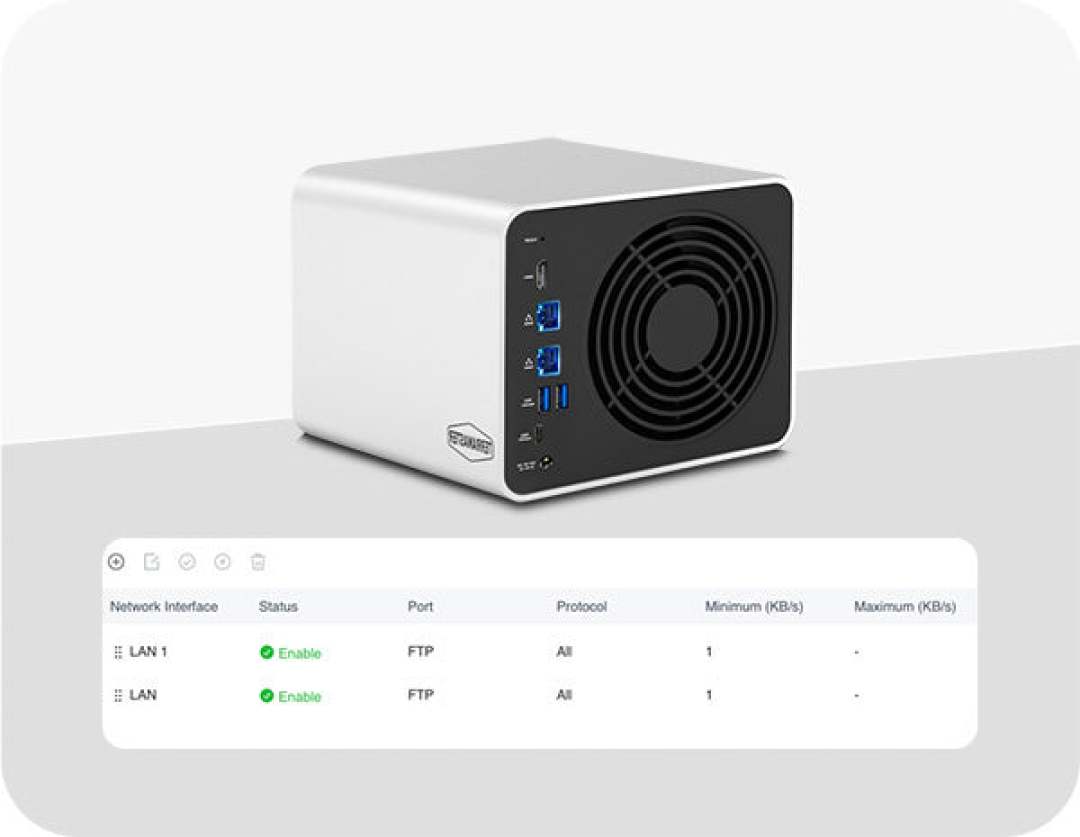
去路由器后台把端口映射/UPnP放行列一遍,再看有没有在跑Lucky、NginX Proxy Manager这类反代。这轮事件的评论区共识很扎心:“NAS就应该通过Tailscale或VPN访问,直接整到公网上就是自己找死”(16赞)。
整改顺序:有公网映射的,先全关。远程访问换两条路——要么用铁威马自己的 TNAS.online(TRT连接,走铁威马官方中转服务器,不用在路由器上开任何端口),要么Tailscale/蒲公英这类加密组网回家。中转和组网速度不如直连爽,但勒索找上门从来都只找直连。知乎
顺手查Docker:容器里谁做了端口映射到公网、谁跑着带Web面板的服务(相册、下载器、面板全家桶),这轮C3RB3R的取证已经证明"套一层登录页"在免认证RCE面前约等于没有门。
第2处:查你的"钟"——更新状态,但别莽更新
TOS侧有个现成的时间参考:TOS 7.0.1422正式版10月27日刚发布(x86、ARM),适用TOS 7.0.0746(x86)/7.0.1078β(ARM)及更新版本,官方论坛有修复清单,对得上版本的建议看日志后跟进。微博

但铁威马圈有句老话:别裸更。知乎那个27万浏览的"铁威马的NAS怎样"问题下面,就有业主反馈升级TOS后桌面打不开、客服方案是重装。所以顺序是:先做第4处的备份,再谈更新;更新前翻官方论坛发版记录,确认自己机型和当前版本在适用范围内。PHP2Shell这边,铁威马是否会给Web栈出专项安全包还在观察窗口——这也是下面"继续盯什么"里排第一位的信号。知乎
第3处:查你的"号"——账号、SSH和告警邮件
admin/匿名共享账号能停用就停用;SSH随用随开,别常驻。
登录失败锁定、告警邮件全打开。告警邮件不是垃圾邮件:V2EX那位中招前一周就收到过几十封爆破告警,“ban了境外IP,攻击者换成国内IP继续爆”——告警刷屏恰恰说明扫描器已经记住你了,这时候远程访问方式必须收干净。知乎
每个能登录的账号过一遍密码强度和二次验证开关。凭据泄露在Solar列出的可能性里占了一席,爆破成本在今天几乎为零。
第4处:查你的"底"——快照不是离线备份
TOS 7的快照功能保留且强化了,重要目录现在就去看一眼快照计划还在不在跑。但请把这句话钉在墙上:同一台机器上的快照,救不了已经拿到root的加密器。知乎问题"群晖nas被勒索加密,影响面会有多大"下被顶到前面的回答就一句:“重要数据要冷备份,要真离线”。知乎
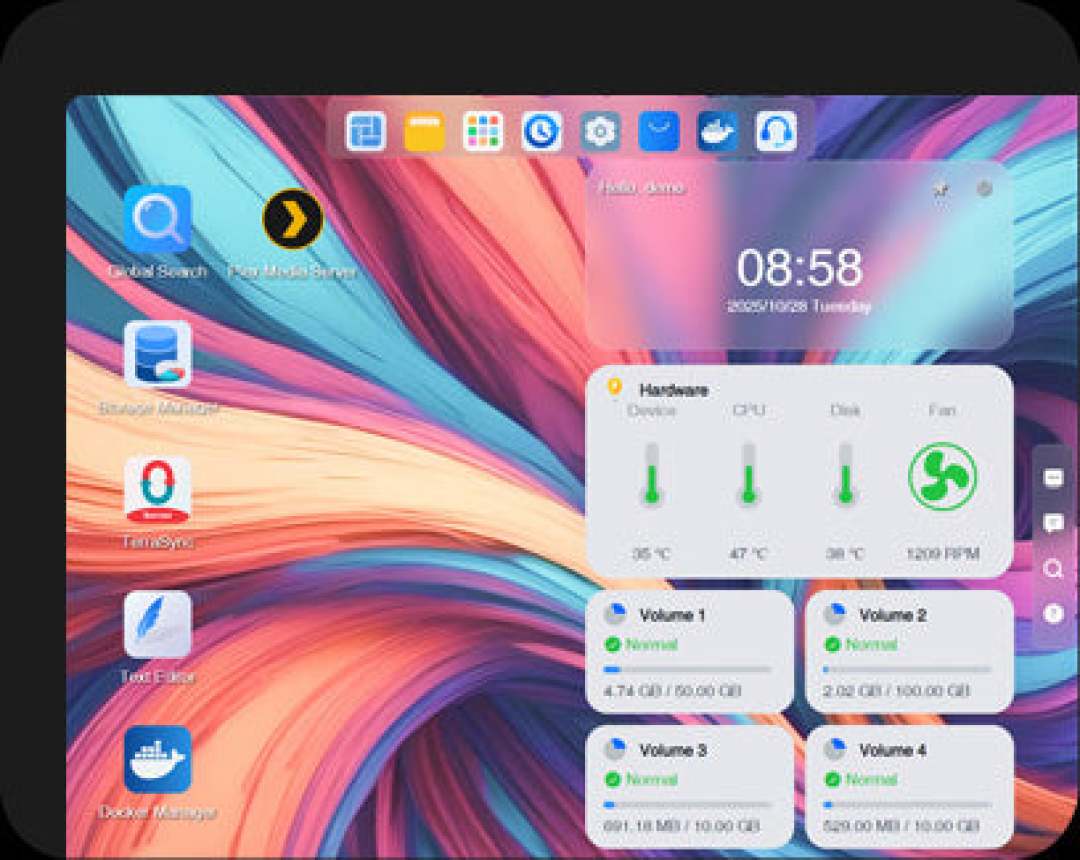
最低配方案:家里再放一块不联网的移动硬盘定期离线同步,或TOS备份任务指向网盘加密存储。用了铁威马8种备份方案一年那位知乎业主的教训是:备份只做了"存"、从没验过"取",等于没有。今晚花十分钟,随便挑一个快照或备份版本试恢复一次。
顺带说下"自查是否已经中招":翻TOS计划任务/定时任务列表里有没有陌生条目、全盘有没有 read-me3.txt、README_FOR_DECRYPT.txt、.LOCK3D/.encrypt 后缀文件、有没有对外连 185.130.45.124:8443 的会话。注意Solar的提醒:单个指标不足以判定失陷,要结合时间和日志一起看。
万一真开始加密了:三个"不要"比什么都值钱
按Solar和社区的处置经验,顺序是:立刻拔网线隔离,然后——不要贸然重启、不要终止进程、不要继续往盘里写数据。
理由:公开个案里,有受害者在加密进行中暂停进程、转储内存、靠AI分析内存中的密钥材料,成功解密了部分PSD和PNG文件。这个操作条件苛刻(加密进程、密钥材料、内存状态三者要同时还在),没被独立复现,不是通用方法——但一旦重启或继续写入,连这点运气都没了。先隔离、再找专业团队,是普通人的最优解。知乎
也别慌着打款。勒索站点自带≤1024KB的免费试解密入口,先拿一个不重要的文件验证对方到底有没有解密能力;但请记住C3RB3R用的是ChaCha8逐文件密钥+RSA-2048,没有私钥在数学上就解不开,试解密只是确认"钥匙存在",不等于"钥匙会卖给你"。
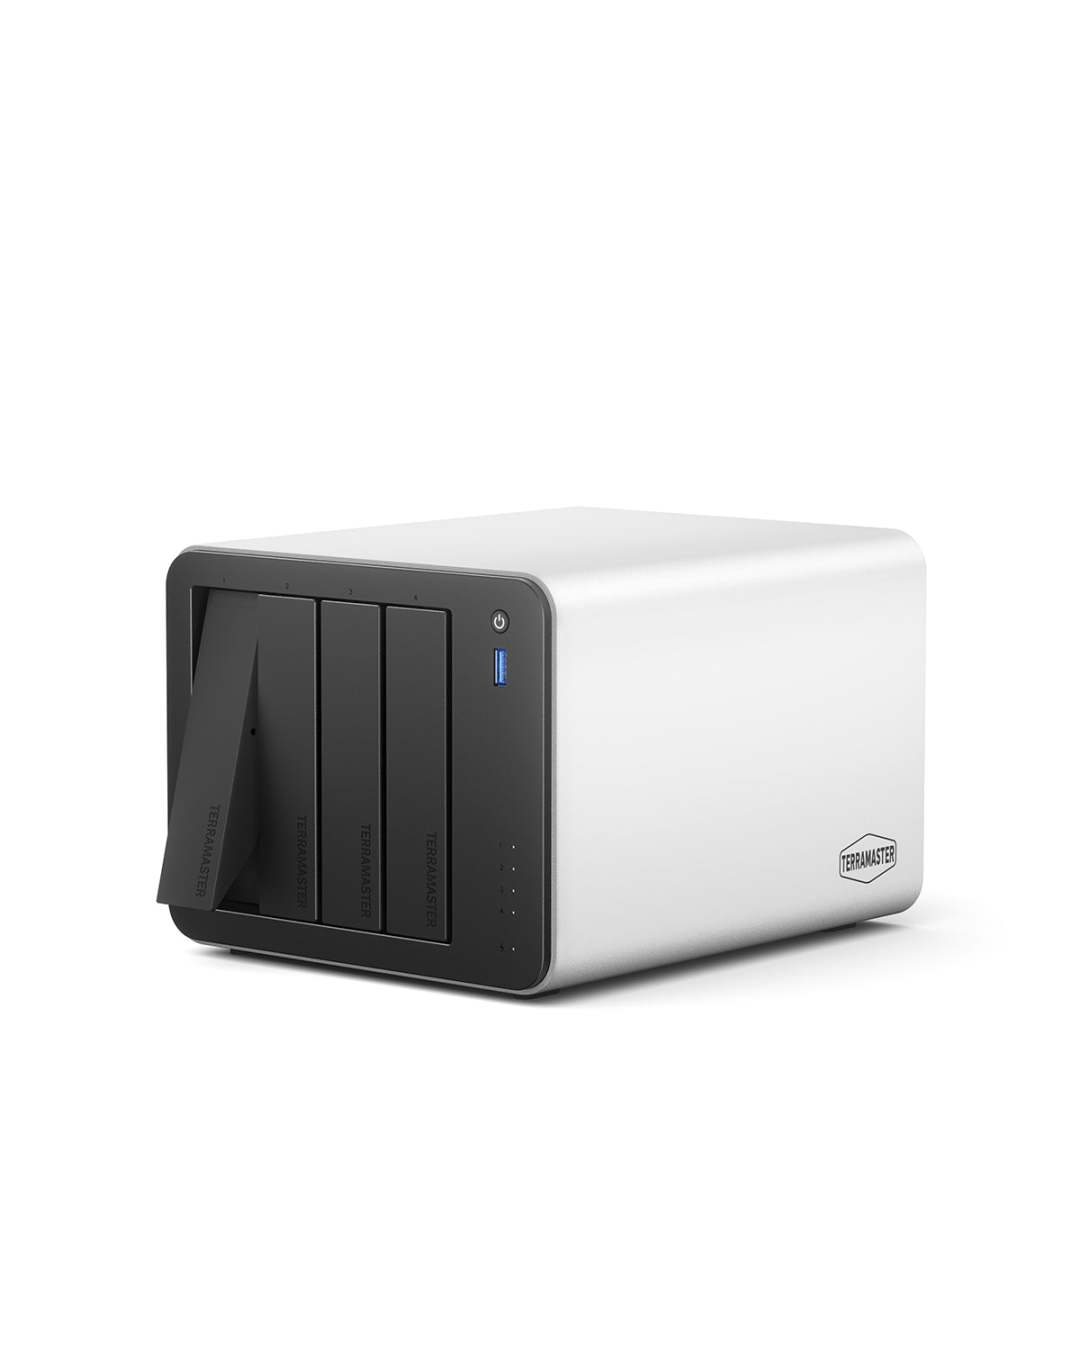
双十一马上到手第一台铁威马的,多读一句
F4-213这批新机主这几天正陆续开箱。这台机器默认路径就很安全:别在路由器上开任何映射,远程访问用TNAS.online中转跑顺再说;首次建存储池就顺手把快照计划打开;相册、影音这些服务先只在内网用。"随时能被外面访问"是NAS最好用的功能,也是它最贵的风险项——顺序搞反了,贵的那项先发生。
接下来盯什么
群晖是否发布本轮专项公告/补丁(截至发稿:没有,只有为EOL版本连推的PHP安全包)。知乎知乎
Solar对入侵入口的溯源更新(0day还是1day/凭据泄露,直接决定风险是否跨品牌外溢)。
铁威马官方是否跟进PHP2Shell相关的安全更新——看TOS论坛公告和微博官号。
受害者社区(V2EX、r/synology、看雪)是否出现非群晖品牌的确认中招案例。
CISA KEV目录的后续增补。
评论区吵了两天,其实早就吵出了答案:这轮事件里所有"没防住"的归因最后都落在同一件事上——你的NAS不是被牌子连累的,是被网络拓扑连累的。今晚这4处查完,你比90%还在公网裸奔的机器(包括别人家的群晖)都安全。
你是哪种访问方式:端口映射直连、反代+域名、中转(QuickConnect/myTNAS这类)、还是组网(Tailscale/蒲公英)?晒一下,顺便说说你为这轮事件加了哪道锁。