
9个外网访问,其实只有3条路:HomeLab 远程别乱选
在 HomeLab 圈,没有比"出门连不上家里 NAS"更普遍的怨念了。B站有人把 9 种外网访问方案一口气测了个遍,7 万播放、656 条评论,热评反而一语道破:“总结其实就三种类型”——有公网就直连,没公网就打洞,打不通就找第三方转发。所以 9 种工具只是皮,3 条路才是骨架。别先学工具,先学顺序。哔哩哔哩
第 1 条路:直连,先查 IPv6。评论区点赞最高的实战经验是"ipv6+ddns 直连加加密代理,2026 年了家家都有公网 ipv6,绝对适用 99% 的场景"。前提是别忽略两端:家里这一头,IPv6 前缀常常因为光猫拨号没下发,有人改路由拨号才通;出门那一头,办公网不支持 v6、部分手机端晚高峰不稳,都会让这条路当场作废。要是运气好从运营商拿到过公网 IPv4,那更简单:DDNS+反代+TLS 收工。哔哩哔哩

第 2 条路:打洞,把两张内网变成一张。没公网、没 IPv6,就用异地组网:Tailscale、ZeroTier、EasyTier,以及 10 月刚大更新的 NetBird——完全开源、支持自托管,新版本一行 expose 命令就能安全共享本地端口。高赞实战贴说 EasyTier 只要家宽是 NAT1 就能在 NAS 上自建节点,“在跨省访问场景可以双向跑到50M”。这是个别场景,但方向是对的。缺点是打洞失败要秒降级,所以它常当日常主力,别当唯一活路。哔哩哔哩哔哩哔哩

第 3 条路:中继,花钱买确定性。两端都是严格 NAT、外面又没有 v6 时,终极答案是找个公网"中间人"。评论区公认最省事的玩法是买台轻量应用服务器跑 frp 或直接反向代理。也有 UP 主实测 99 元的小盒子,出门照样用内网地址访问家里的 NAS 和 HomeLab。花生壳、UU 这类老玩家走的是同一逻辑。中继的成本藏在两条暗线里:一是带宽,打洞走的 UDP 会被部分运营商限流,有博主实测"武汉电信会限制 UDP 的上行流量,QoS 到 3Mbps 左右",他的解法恰恰是在有公网 IP 的机器上自建 DERP 中继、走 TCP 把速度跑回来。二是备案,绑域名开 Web 服务绕不开它,不少人的对策是不碰 80/443,只留加密端口。哔哩哔哩哔哩哔哩知乎

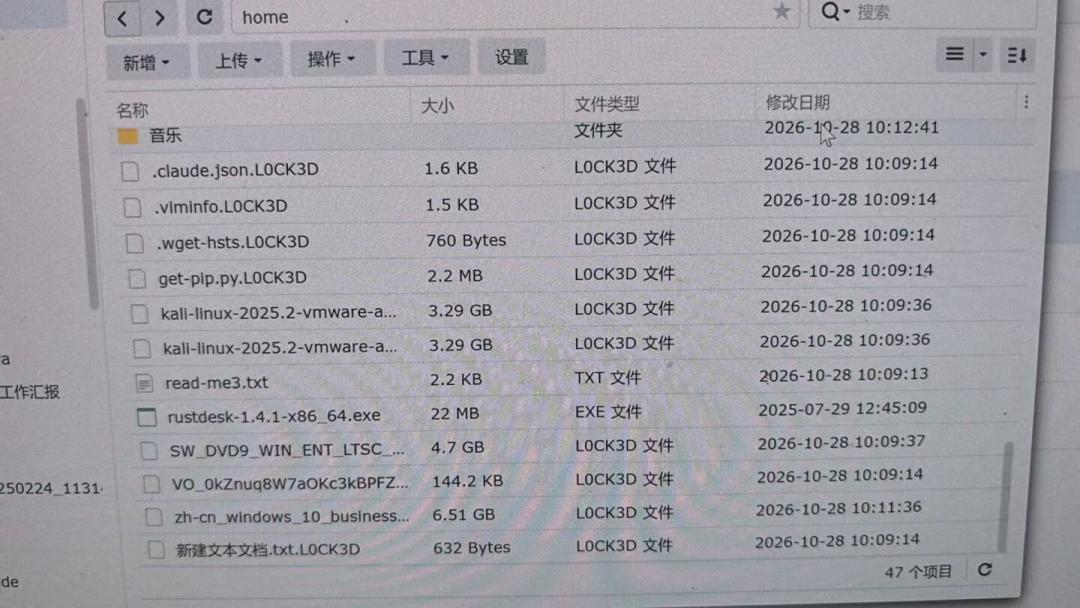
最后是群晖勒索潮刚给所有人补的一课:先别把家交给公网。这波攻击不仅打穿了开启双重验证、修改默认端口、禁用默认 admin 账号的设备,连升级到最新 DSM Update 1 的机器也出现了中招案例。问题不在 NAS,在门开得太狠。三条红线:别把管理面板和 SMB 直接映射到公网;必须暴露的入口一律加 2FA,默认端口、默认密码一个都别留;只开一扇门(一个 VPN 或一个反代),剩下的都锁在内网里。知乎
省流版:先查 IPv6,没 v6 选打洞,两端硬 NAT 再选中继付费;任何一条路,都别裸奔。NAS 一直都在家等你,晚一步到家,不丢人。














