
群晖这波勒索,整整两周了。评论区最热的问题已经从"密钥怎么提"变成了另一批人:我已经重启过了,是不是彻底没戏? 黄金48小时的内存密钥窗口早关了,当初关机保平安的人,这几天正陆续开机。先说结论:被锁不等于判死刑,但盲救、盲格盘、盲重装,都比病毒本身更能毁掉你的数据。小红书

先看清牌桌
10月28日凌晨起,大量群晖NAS的文件被加上 .L0CK3D 后缀,每个目录塞一封勒索信read-me3.txt。加密者自称C3RB3R。群晖10月29日发声明:攻击利用的是2024年12月就已修复的漏洞,目标是还在跑旧版DSM的机器。但这只是厂商口径——泰国CERT点名群晖至今没披露受影响设备数量。小红书哔哩哔哩小红书小红书小红书
民间应急团队Solar也发现,有中招的机器跑着最新版系统,入侵入口其实仍未确认。所以别迷信"我更新了=我安全",也别无视中招用户吐槽的"老机型迟迟收不到安全更新推送"。哔哩哔哩

真正的增量:先跑一份"恢复可能性报告"
11月6日有博主放出教程:错过了密钥窗口、又不想交赎金的,可以SSH登录群晖,插U盘下载社区扫描工具(带中文界面),指定一个被加密的共享文件夹跑检查,最后生成一份log日志。这份日志能算出三个数:目录总文件数、被加密数、符合解密条件的数量——三者一比,就是你这个目录的"恢复率"。小红书
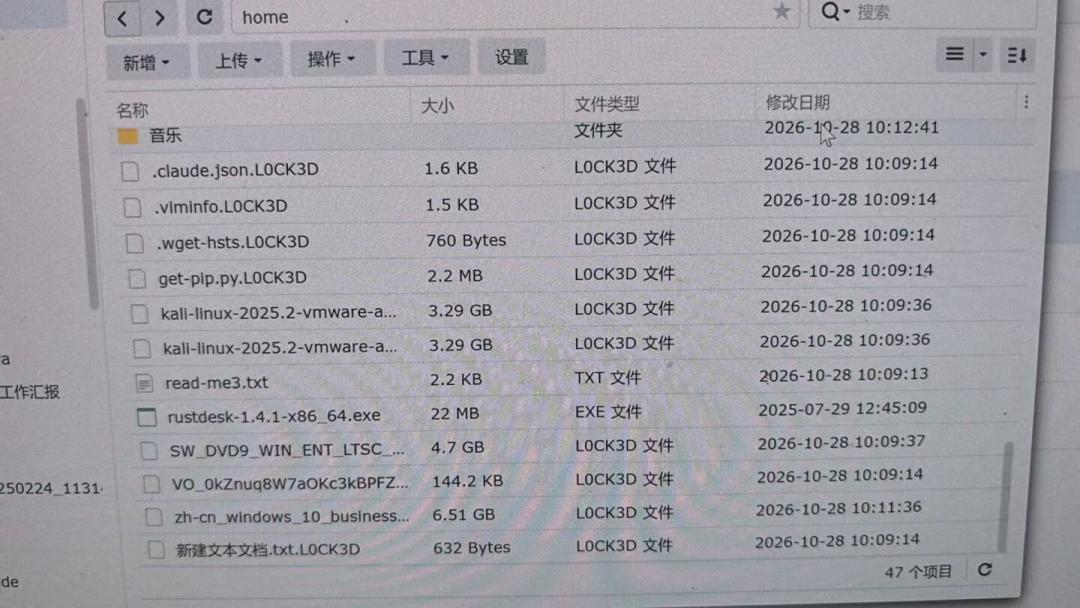
两个前提要先照镜子:一是得会SSH、机器能临时联网;二是教程作者明说,只有特定类型设置的共享文件夹才有救,另一种根本恢复不了。还有个成年人要知道的风险:工具是个匿名二进制文件,curl下来直接跑,稳妥做法是先拿不重要的目录试。小红书
拿着数字,分三条路走
恢复率高:直接按工具流程走解密,动手前先记下目录数据总量,解完对着数。
恢复率低或为零:别急性格盘。先把加密盘整盘冷备份下来——工具在迭代,11月6日知乎已经有人放话"特定条件下可解密",而11月2日就有重开过机、一夜捞回500GB的先例。今天解不开,不代表三个月后解不开。主机该重装重装:改密码、开两步验证、快照锁好。知乎小红书
两条路共一个前提:恢复数据之前,先确认机器本身是干净的。有用户自曝SSH进去扫底层,发现一条每20分钟检查后门是否常驻的定时任务——后门不除,恢复一次就是再被锁一次。小红书
最后提醒一句:交赎金未必给解密器,这是受害者们的共识。评论区求"专业解密代办"的,也没人担保对方不会把你的原始数据卷走二番。小红书
被锁的文件已是事实,恢复率才是决策依据。先跑报告,再定去留。














