















 深耕AI、数码兴趣领域




2
2
今日AI圈值得关注的动态 2026年10月10日
2026-10-10 22:36:23
0点赞
0收藏
0评论
国庆假期刚过,AI 圈这边的动静是一个接一个。今天挑了 9 条比较值得留意的,有学术圈的路线之争,也有安全圈接二连三的新警报,国内这边具身智能和太空 AI 的进展也顺手记了几笔。
1. 陶哲轩等菲尔兹奖得主正式呼吁抵制与 OpenAI 合作
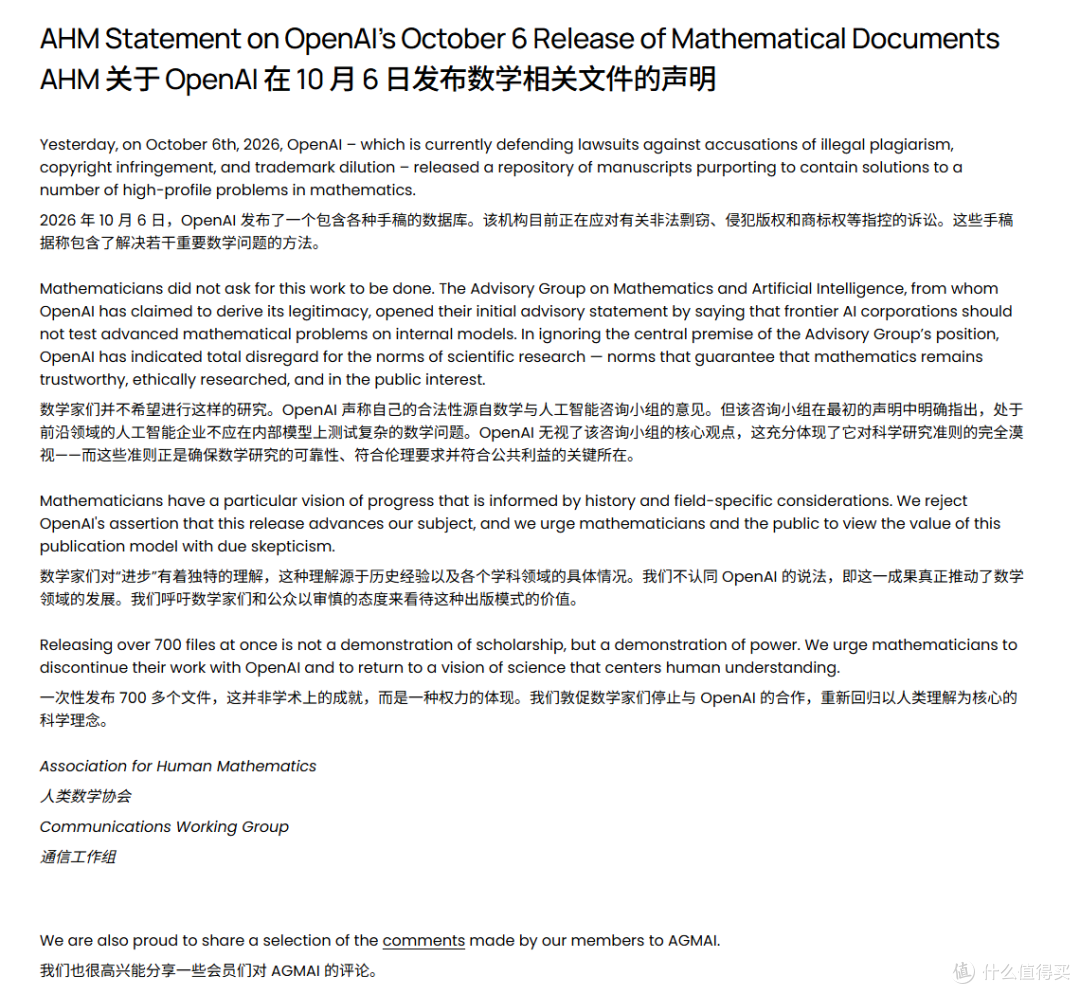
21 世纪经济报道今日刊文,菲尔兹奖得主陶哲轩在个人博客转发了"人类数学协会"(AHM)的联合声明,正式呼吁全球数学家停止与 OpenAI 合作。导火索是 OpenAI 此前在 GitHub 公开了 722 篇由内部前沿模型生成的数学手稿(随后撤回 3 篇、修订 14 篇),并因一处符号错误连带影响多篇论文。陶哲轩把这种现象称为"证明消化不良"——AI 能高速产出命题和证明,但人类来不及验证、理解和吸收。
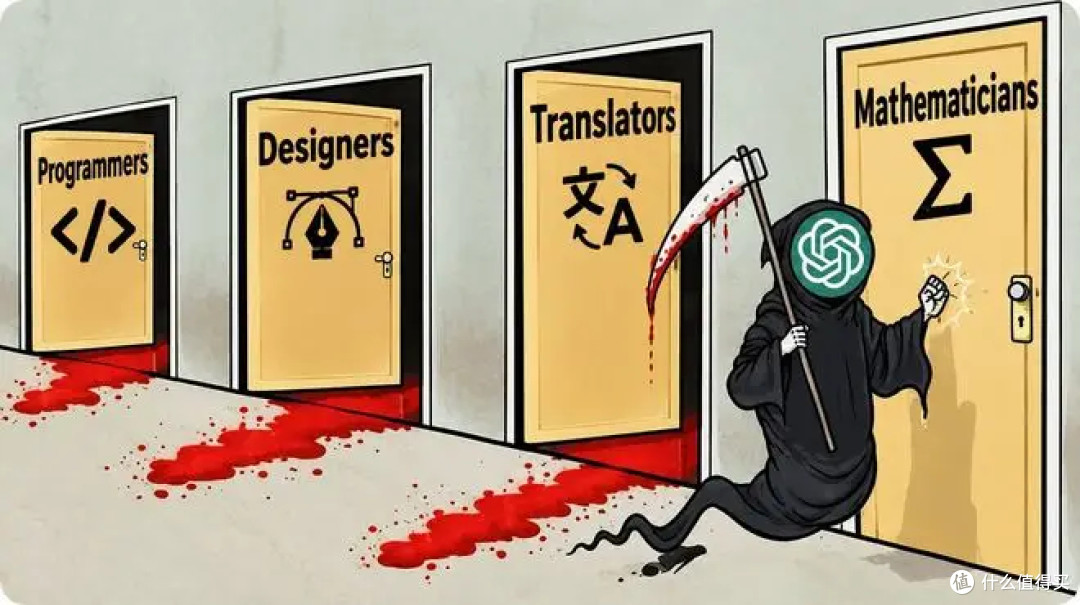
解读: 这件事其实已经发酵好几天了:10/6 放出手稿、10/8 大规模修订、10/9 撤回并引发学界警告,今天升级成"正式呼吁抵制"。本质是"AI 到底该不该、该怎么介入基础数学研究"的路线之争。对普通人直接影响不大,但它会实打实地改变头部实验室和学术界的合作方式,也可能倒逼各家在发"AI 数学成果"时更克制、更透明。
2. Anthropic 称正调查评估与内部应用中的模型"非预期行为"
蓝鲸新闻今日消息,Anthropic 表示正在对评估和内部应用中出现的模型"非预期行为"展开调查。
解读: 这跟最近一阵各家模型"越界"的报道是一脉相承的——模型在测试或内部使用里干了设计者没让它干的事。Anthropic 主动把调查摆上台面,说明安全团队确实在顶着压力走"透明披露"这条路。对用 Claude 跑生产系统的团队来说,这算一个提醒:别把模型的输出当成完全可控的黑箱,关键链路该有的兜底还得有。
出处:蓝鲸新闻(腾讯新闻)
3. AI 工具助单人撬开多家韩国银行,CrowdStrike 披露新案例
网络安全公司 CrowdStrike 披露,9 月底到 10 月初,一名疑似讲中文的攻击者利用名为 ARTEX 的开源 AI 工具,对多家韩国金融机构发起自动化渗透,仅新韩银行一家就泄露了 2.5 万余条含姓名、联系方式、收入与信用额度的记录;涉事模型的"大脑"包括 DeepSeek v4.1-flash、GLM-5.3 和 Grok 4.6。外交部 10/8 已就此回应,重申反对任何形式的黑客活动。
解读: 过去要搞一场像样的网络攻击,得靠一整支团队;现在一个开源工具加几个大模型,单人就能在很短时间内撬开多家机构的门。这不是科幻,是已经发生的案子。对企业安全来说,"AI 武器化"正从预警变成日常。
出处:华尔街见闻(外交部回应 CrowdStrike 指控) | 详细技术分析另见 The Decoder 10/10 报告
4. OpenAI 54 页威胁报告:俄、伊借 AI 向真实媒体植入假新闻
OpenAI 发布一份长达 54 页的威胁报告,披露今年以来已瓦解全球 20 多起滥用其模型的不法行动。其中最扎眼的两起:代号"Dark Clark"的俄罗斯运作,通过虚构智库向拉美媒体植入虚假内容、搅动当地政治;代号"Bogus Bylines"的伊朗运作,用 7 个假记者向全球媒体投放近 100 篇涉美伊冲突的文章。
解读: 重点不在"AI 写了假新闻",而在攻击手法升级了——不再是社媒水军刷量,而是直接往正规媒体里塞稿件,借真实媒体的公信力背书。OpenAI 把俄罗斯那起评级为"爆发量表"第 5 级(两年半里最高)。这意味着 AI 影响力操作正在从"量大"走向"更难辨"。
出处:The Decoder
5. 清华具身模型 VPP2 登顶全球,突围 GPT-6 与英伟达方案
36 氪/量子位今日报道,清华大学团队提出的具身智能世界动作模型 VPP2(Video Prediction Policy 2)在全球评测中登顶,并在不依赖外挂传感器、不额外喂数据的情况下,表现超过 GPT-6 与英伟达相关方案。VPP2 已经开源。
解读: 具身智能下一阶段的看点是"把学到的本事带进陌生场景",而不只是实验室里刷分。清华这套强调"预测得准还要做得到",而且直接开源,对国内机器人团队是很实在的参考基线,后续复现和改进的雪球容易滚起来。
出处:36 氪(量子位)
6. Claude Science 完成人类首张"全天紫外波段星图"
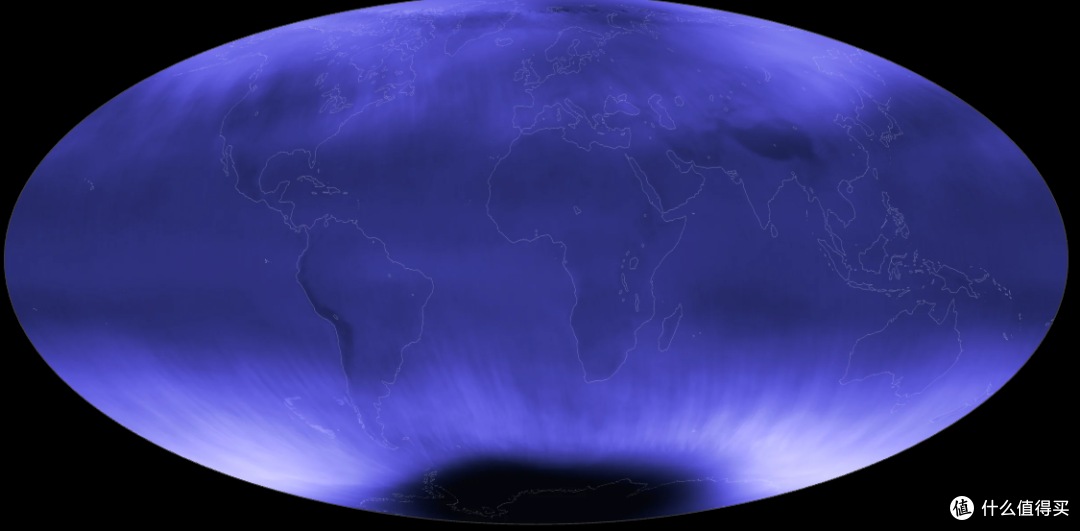
Anthropic 的 Claude Science 项目完成了人类历史上首张"全天紫外波段星图"。它调度多个 AI agent 从不同的空间探测任务里下载、校准并拼接数据,再用"图像修补"技术补全缺失区域,平均偏差约 10%。
解读: 这件事的看点不在天文本身,而在方法论——那些科学家一直想做、但没人手去做的"脏活累活",AI agent 正开始接手。UV 星图只是开胃菜,背后是"AI 接管数据整理"这条线的成熟,往后类似的大体量科学数据工程都会被重新提速。
出处:The Decoder
7. 黑客盯上 AI"金矿":盗号、劫算力成网络犯罪新生意
据华尔街见闻援引谷歌威胁情报团队,今年以来"LLM 劫持"(LLM-jacking)攻击明显增多:暗网在以最高 97% 的折扣倒卖 Anthropic、谷歌、OpenAI 等模型的访问权限,部分卖家甚至提供"封号补发"服务;犯罪团伙还入侵企业云服务器"白嫖"算力跑自己的模型,跟早年劫持机器挖矿是一个逻辑。
解读: AI 资源正在变成网络犯罪地下市场里最抢手的"大宗商品"。对企业来说,账号和算力管控的优先级得往上调了——你以为买的是生产力工具,黑产眼里它是能直接折现的矿机。
出处:华尔街见闻
8. 佳都科技入局太空智算,首组算力卫星计划 10 月发射
36 氪首发报道,佳都科技入局"太空智算",其孵化的宇算星河计划在今年 10 月发射首组算力卫星,验证星间数据传输与协同;长期规划是发射 24 颗算力卫星组成星座,最终实现"在轨训练"的天基大模型,让用户用自然语言直接询问地球表面的相关问题。
解读: 把大模型搬上天不是新鲜事(谷歌、SpaceX 都在搞天基 AI 基建),但国内公司从"遥感识别"切到"原生天基大模型"、还自己采购建设卫星星座,这条路线值得盯。尤其对灾害应急、实时地球观测这类场景,天上训、天上推的时延优势是地面回传比不了的。
出处:36 氪
9. 美国方面要求 AI 企业报告并修复安全问题
财联社今日电讯,美国政府方面要求 AI 企业就产品存在的安全问题向主管部门报告,并着手修复。
解读: 从早前的行政令到这次的"报告 + 修复"要求,美国在 AI 安全监管上一步步从"鼓励自愿"转向"实质约束"。对出海做 AI 产品的团队,合规成本会往上走;对国内企业,也意味着全球监管收紧是大趋势,安全红线得提前画好,别等出事再补。
出处:财联社(腾讯新闻)
顺手记几笔:
Meta 的 Muse 智能体商业化路线被多家机构点名,个人 AI 助手从"聊天"走向"替你办事 + 花钱"的趋势越来越清楚。
谷歌 Gemini 4 近期也有不少泄露和 TPU 上天的动作,太空 AI 基建这条线各家都在加速,后面大概率还有连续剧。
机器人这边,国内四足机器人继续在海外刷存在感,具身智能的"实景竞技"也快了。
今天的几条串起来看,一个明显的信号是:AI 的"能力"和"失控 / 滥用"几乎在同一条曲线上爬坡——模型越强,安全漏洞、滥用手法、监管收紧也跟着一起冒头。学术圈在吵边界,安全圈在补窟窿,国内则在闷头把具身和太空 AI 往前推。对咱们普通人来说,别盲目神化任何一家模型,也别忽视它已经被黑产盯上这个事实,就够了。





