

一个多月前,软件行业"没有源码就没有谈判"的老规矩,被AI掀了个底朝天。
GitHub上一个叫 REA(Reverse Engineer Anything,逆向分析一切) 的项目火出圈:单日涨星1.4万,一周内总星数冲破4万,两天后更是狂揽近7万颗星。知乎专栏微博
玩法零门槛——把项目地址发给 Claude Code 这类编程Agent,它自己装好工具,不需要源码,就能把任何软件拆开研究,再顺手给你复刻一个"平替版"。社区里,Adobe全家桶、谷歌全家桶,甚至微信、支付宝、抖音都被挨个拆解了一遍。官方案例更狠:把老游戏DX-Ball的音效函数逆向还原成C语言,通过3205个原始测试用例,编译后的字节完全一致。知乎专栏
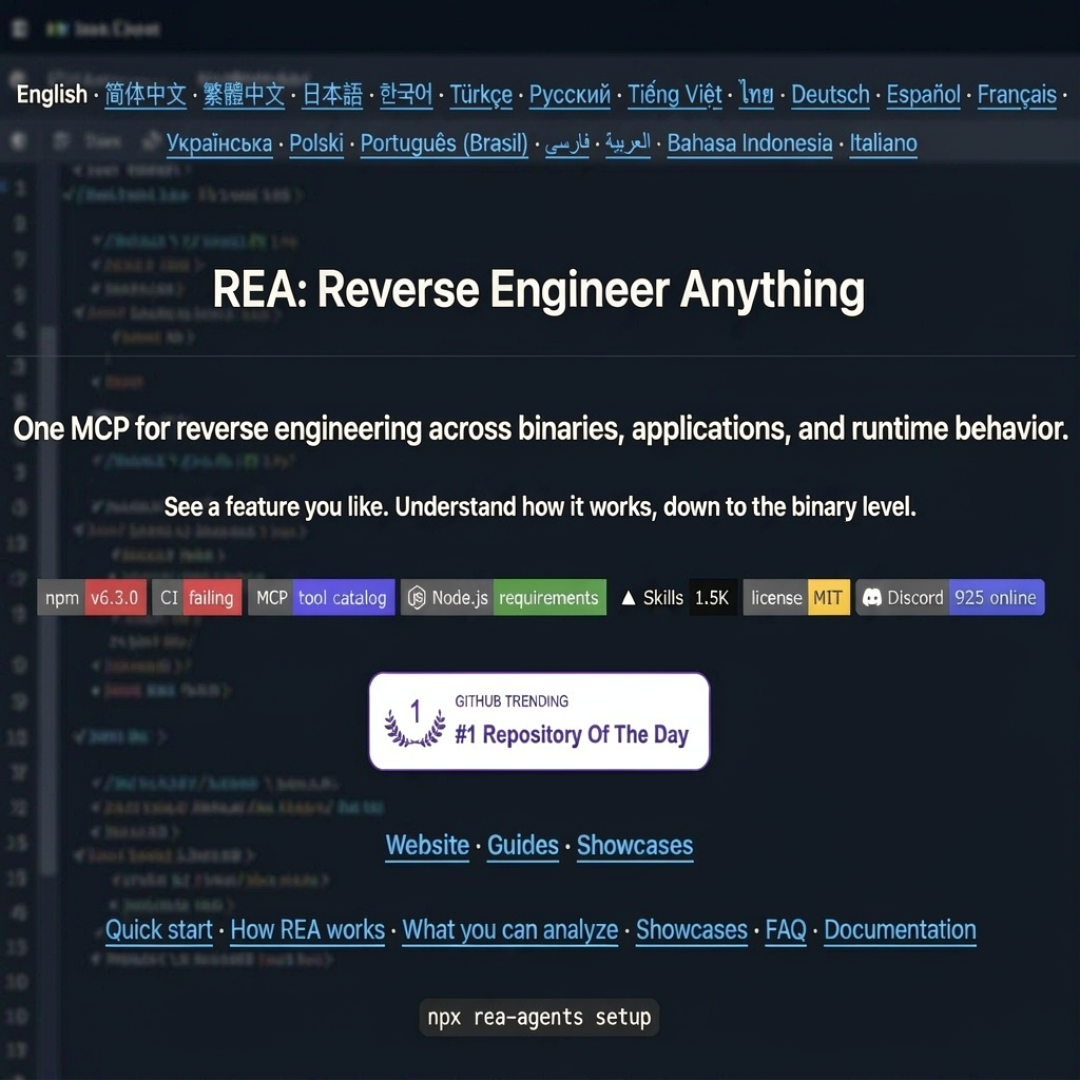
正当全网高喊"闭源软件的丧钟",11月,“逆向圈新王” craft-anything 来了——短时间冲上3.5万星,纯Rust编写。内置320多个分析工具,桌面端、命令行、MCP三种形态全给。知乎专栏
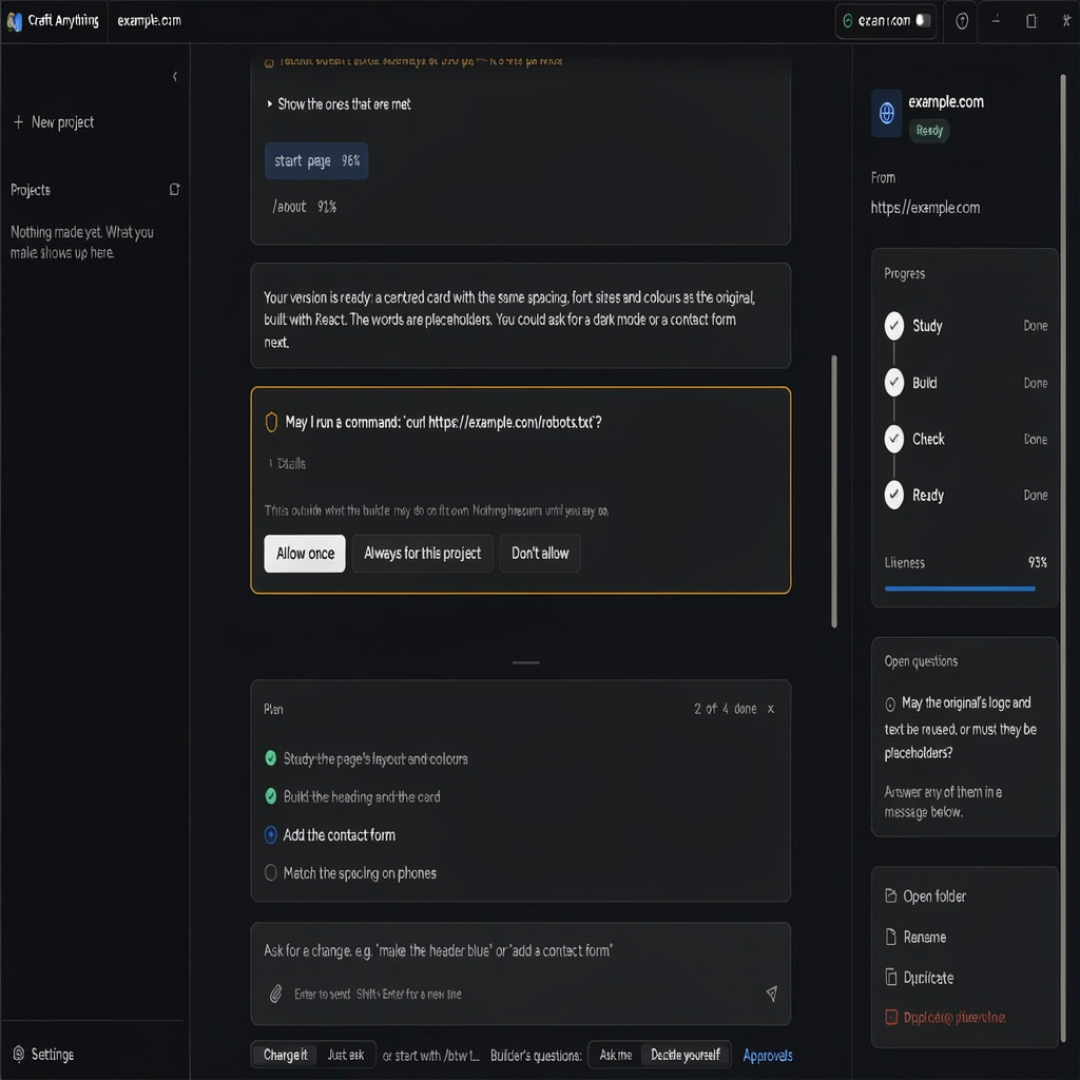
但新王最显眼的本事不是更强,而是先踩了刹车:
默认开启Clean-Room(净室)模式:一行对方的源码都不看,只观察截图、页面结构、交互流程这些"看得见的东西",照样1:1复刻出功能。不看源码,才是复刻时最能自证的姿势;想深挖二进制?只有分析自家遗留系统或已授权软件时,才手动切到Deep模式。REA差点踩的法律红线,被继任者直接做进了产品设计里。知乎专栏
那么问题来了:普通人的账号和资金安全吗?
安全,先放心。REA们能拆的只是你手机里那个安装包,风控模型、推荐算法、社交关系链全都跑在服务器上,客户端翻个底朝天也扒不出来。微信的护城河是十几亿人在用,支付宝的护城河是牌照和商户网络——这些东西,反编译复制不走。知乎专栏
但另外两件事值得盯紧:
一是黑灰产同样如虎添翼。有做风控的工程师直言:App里做了哪些防控逻辑、埋了哪些采集点,以前人肉逆向要好几天,现在AI一会儿就盘完。二是流氓软件的好日子到头了。前两天的知乎热榜"黄果"事件:一款伪装成微信、支付宝的骗子的App,被REA扒了个底裤不剩——远程加载恶意代码、检测到模拟器就伪装行为骗过审查,装上手机等于机主裸奔。热评第一说得很实在:吃瓜归吃瓜,别下载、别注册、别输密码。知乎知乎
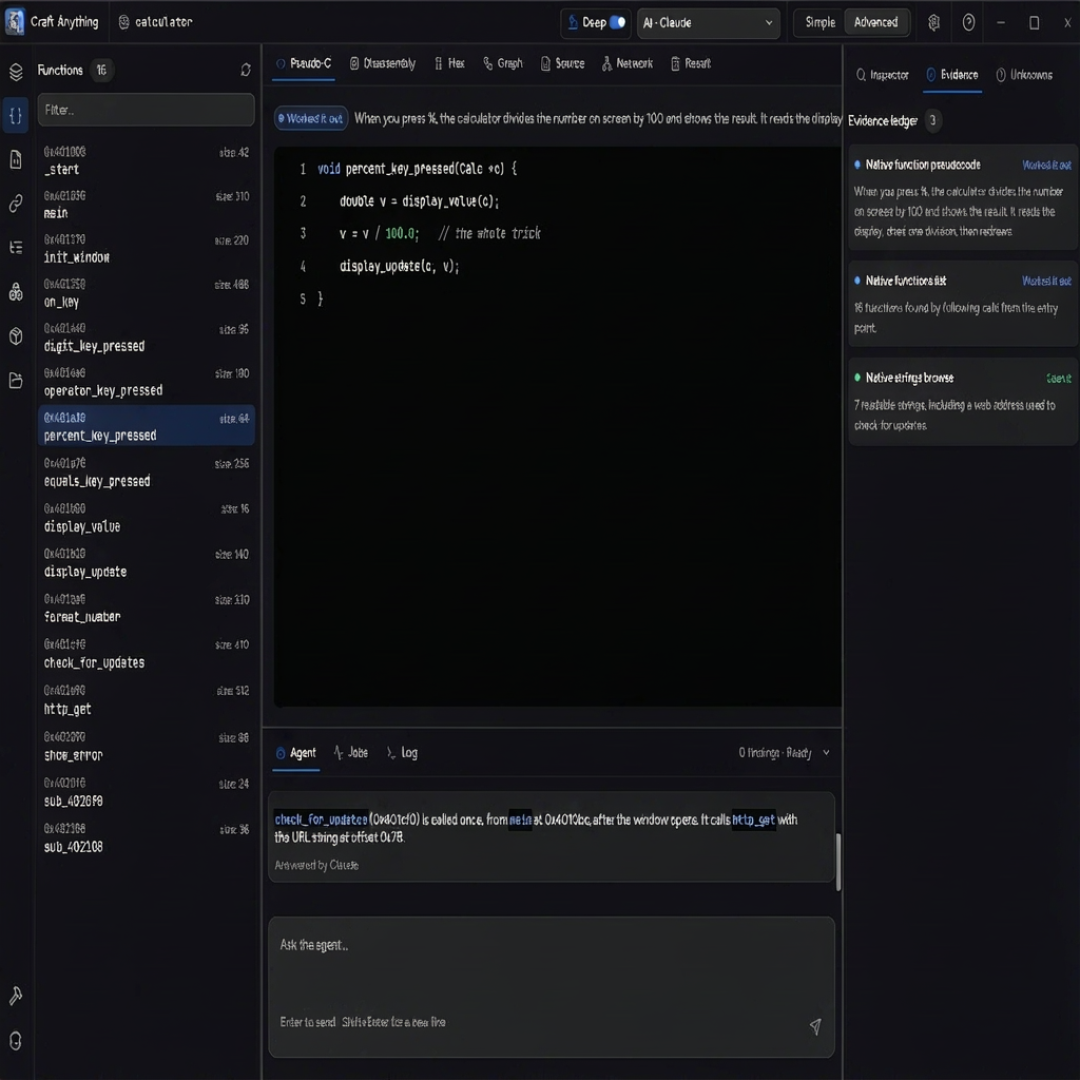
最后是法律边界,一句话记住:研究可以,照抄发布就是侵权,拿结果去入侵服务器直接进刑法。欧盟只允许为实现互操作性做有限反编译,美国的DMCA也仅给安全研究留了例外。知乎专栏
软件公司的护城河,正在从"把代码藏好"迁往"服务端、生态和迭代速度";而对普通用户来说,以后任何App想藏点什么,都只差一句提示词的距离。只要能运行,就没有秘密——这次,是真的。

当前文章无评论,是时候发表评论了