去年说"安卓玩机圈凉了",没几个人反驳:解BL又难又挑机型,刷机基本只剩救砖。今年10月风向陡变——一串CVE漏洞把Root的门重新踹开,B站教程区接连冒出"全民ROOT真来了"式的标题。哔哩哔哩
点一下就提权,重启自动清
主角是一批内核漏洞。微博用户 wuxianlin 10月28日列得直白:CVE-2026-43499、64560、43284 这些老洞厂商还没修干净,新洞CVE-2026-98260又接上——“又开始root Android了”。研究员FuzzySec甚至拿它在bootloader锁着的美版三星S25上直接拿到了root。零售机到手,没解锁。微博微博
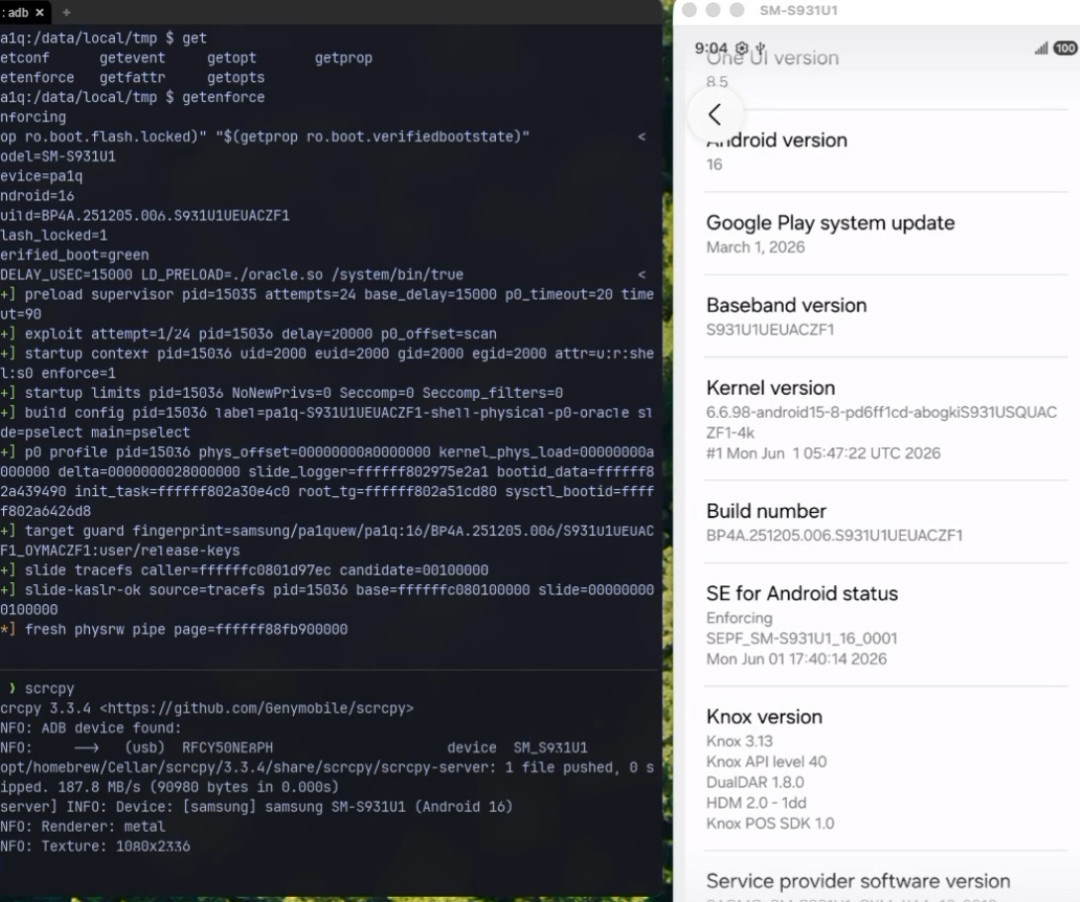
GhostLock、月虹提权助手、DirtyFragX这批工具集体出圈,卖点诱人:免解BL、不熔断、不清数据、点一下出root、重启自动失效。以前"没被邀请"的天玑也上了桌,红米K80至尊都能临时root。KernelSU、LSPosed模块照常用,部分机型还能拿提权当跳板解BL。知乎哔哩哔哩哔哩哔哩哔哩哔哩
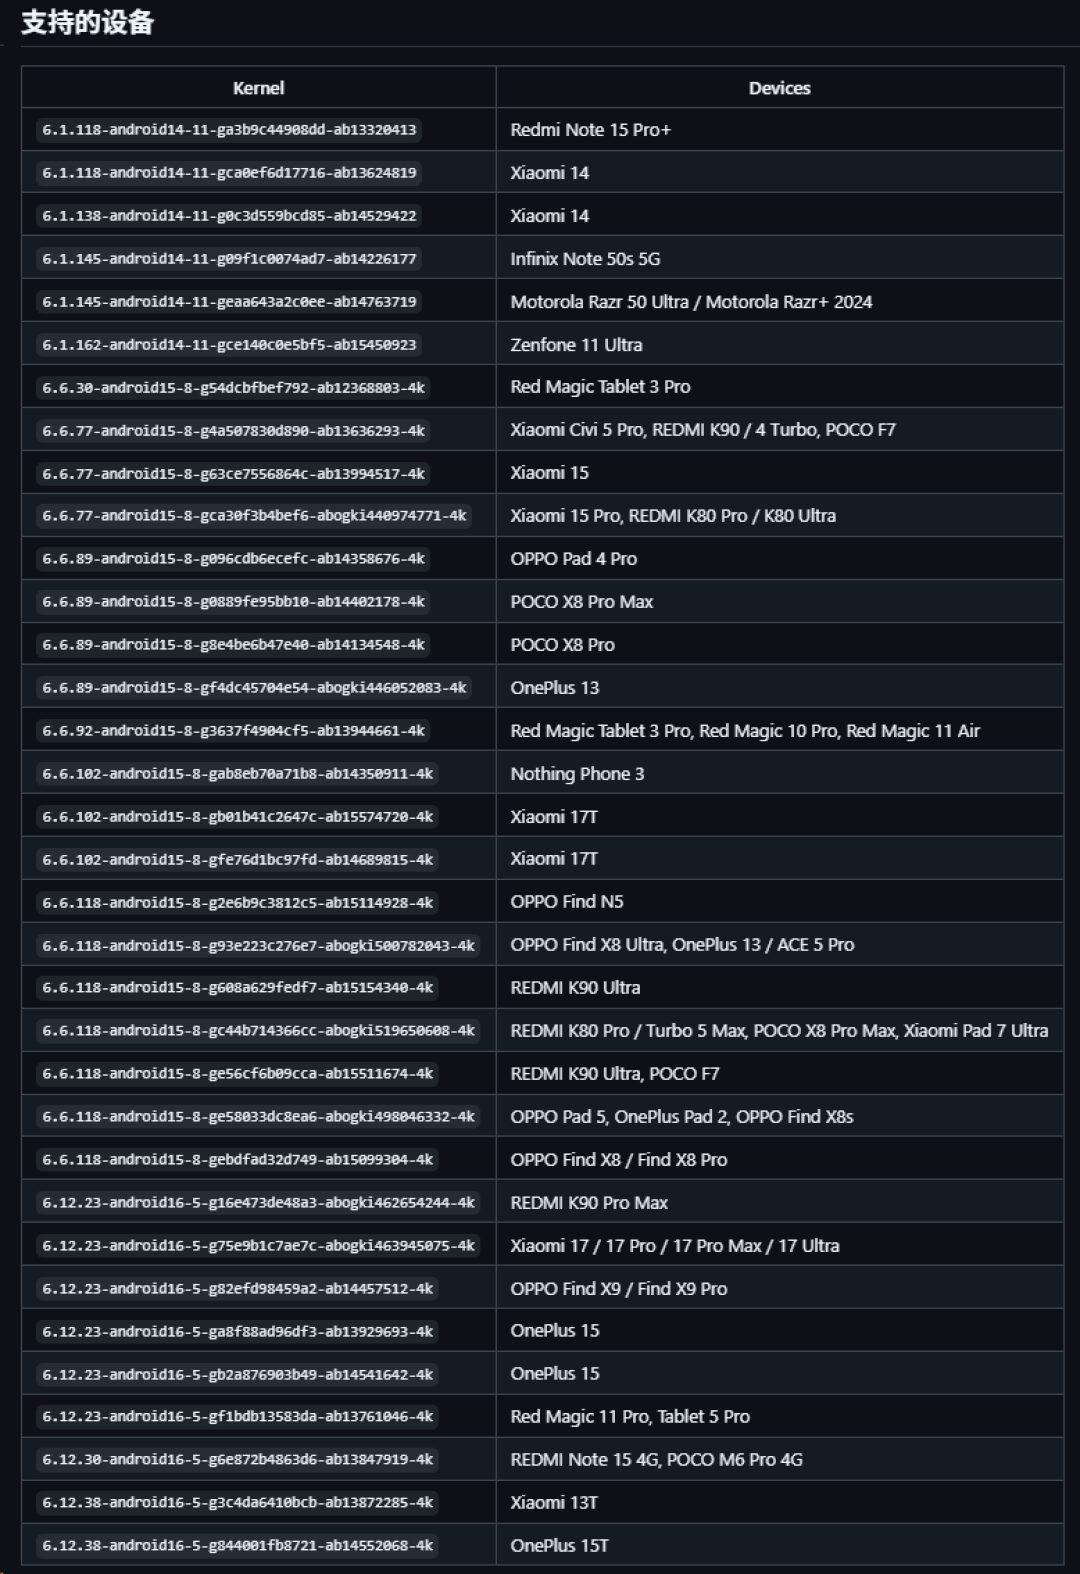
小米14、红米K80、OPPO Find X8、一加13基本都在首批名单里。一条爆款视频下159赞的热评:“这是我玩安卓以来最好的秋天。”。知乎哔哩哔哩
只想清净的,不用来排队
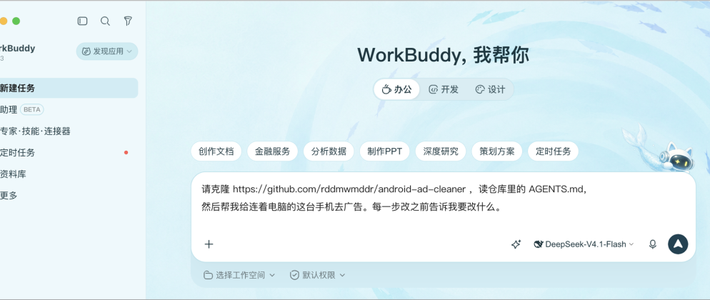
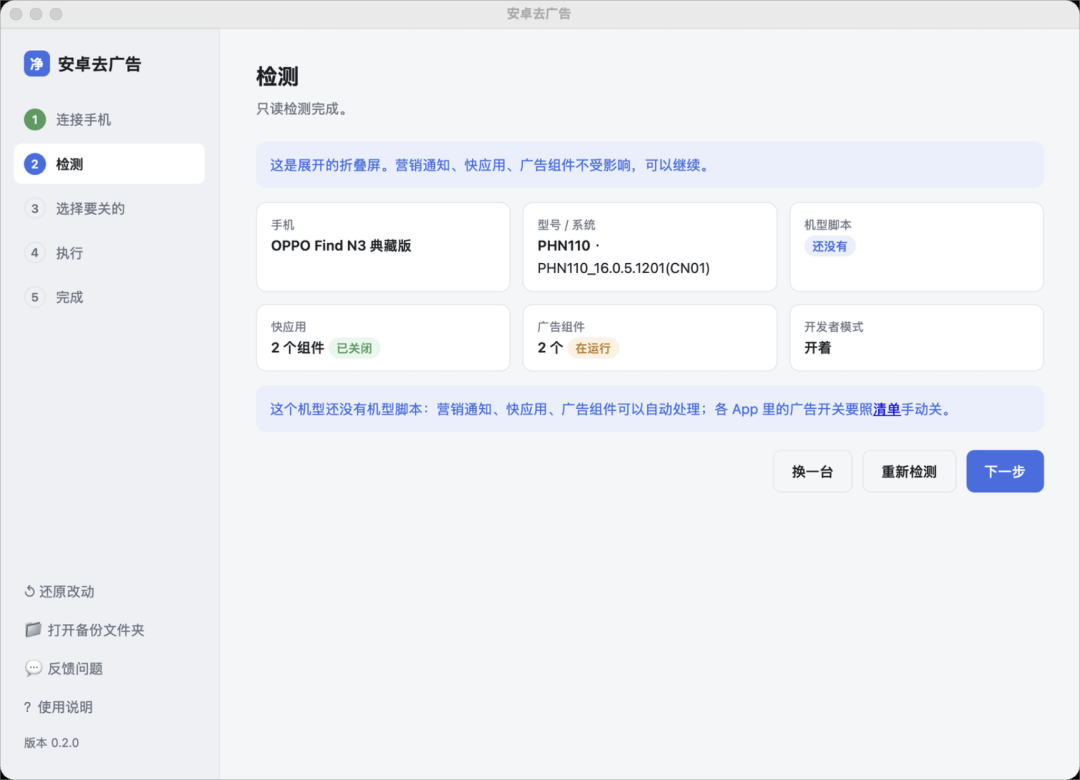
先泼冷水:大多数人用不着root。只想关系统广告、热搜、营销推送,10月下旬就有免root免刷机方案——GitHub项目android-ad-cleaner建仓3天星标从几百冲到3268,只调用官方公开设置项,插根数据线点几下,国产安卓的广告开关逐个关掉。知乎知乎
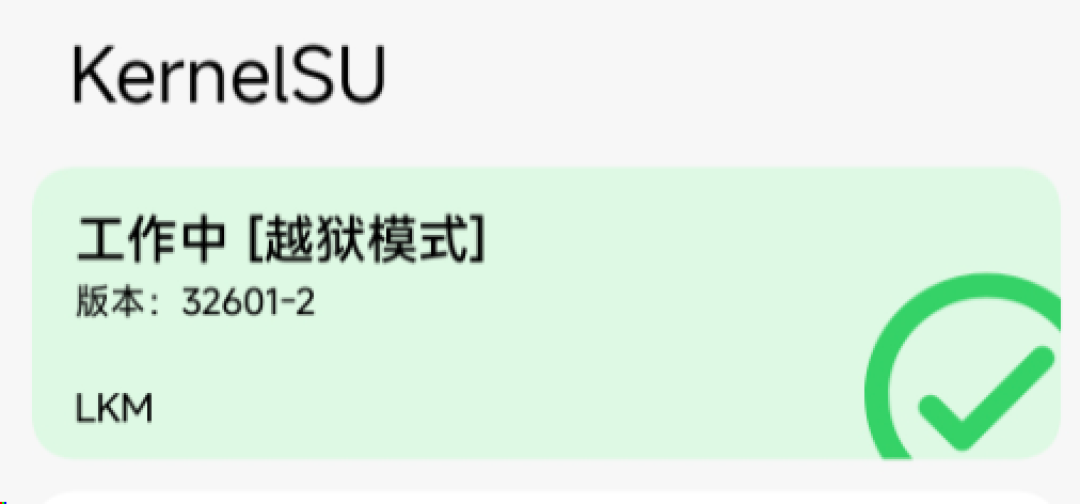
Root真正的增量价值留给玩机核心区:装模块、解锁满血版谷歌服务。哔哩哔哩
三个坑,都有人踩过
坑一:临时root≠低风险。权限一到手就是满血root,乱装模块、动分区都是高危:一个不小心改了底层文件直接把你手机干成砖,动分区还会爆红字、掉基带。砖了只剩9008和售后两扇门,9008要授权,格机后连项目号都查不到。圈里共识:不碰分区、动手先备份,模块用软重启生效。哔哩哔哩哔哩哔哩哔哩哔哩知乎
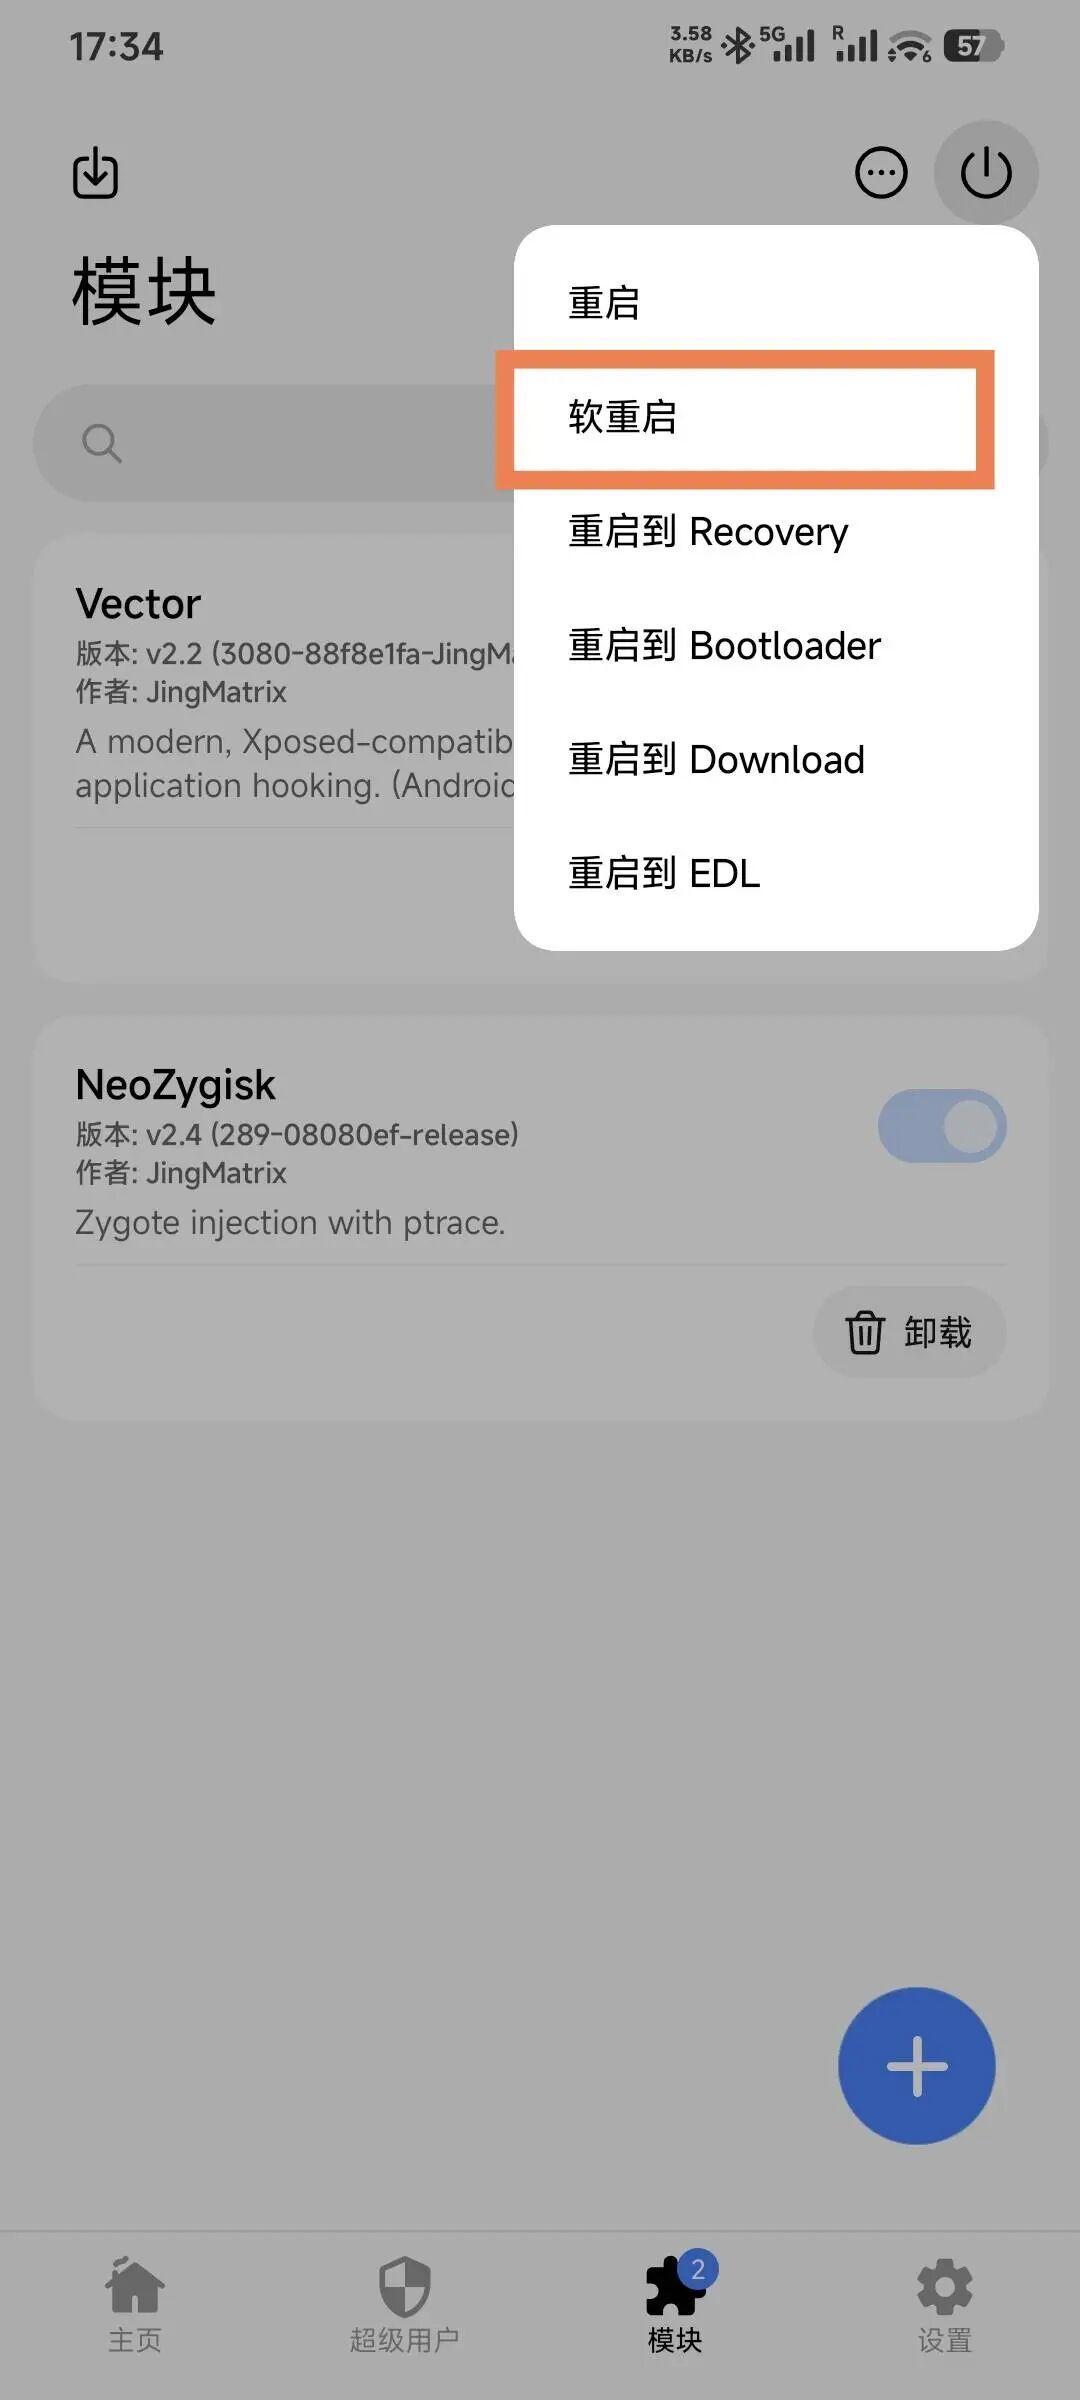
坑二:好日子按天借。9月补丁那波把一群人整不会了,10月又被新CVE重新打开。蓝厂的云控还在追,社区的"新临时root解决方案"跟着更新。显示"不支持"还能拿"解析完整包链接"博一把,失败就是真被堵了。哔哩哔哩哔哩哔哩知乎
坑三:资源和检测都是变数。工具视频隔三差五被举报下架,网盘资源说没就没。混在里面的格机脚本不是玩笑——群友破解别人的模块,被服务器远程下发格机,售后救不回,换主板报价四千一。支付、银行APP检测也在变严,Shamiko+Zygisk隐藏已是标配,但连教程作者都承认没有100%万能的隐藏。有人刷第三方系统,实名验证被支付宝一句"不是原厂系统"顶回来。哔哩哔哩哔哩哔哩知乎知乎
怎么办?备用机+懂备份,趁窗口期爽一把;主力机+支付APP绑满,先别动心。第二春是真的,短命也是真的——2026年的玩机圈就像一扇窗,风灌进来,窗随时会关。