10月28日之后,NAS群里最常出现的一句话是:我没做端口映射,应该没事。
一位QNAP TS-251用户也这么想。两天后,他在数据卷根目录摸到一个随机命名的隐藏文件夹,创建时间停在7月4日凌晨00:21。里面有两个可执行文件,大的那个2.4MB,是Go程序常见的体积。
它在硬盘上已经躺了118天。机器没中勒索,外网也扫不进来。可入侵确实发生过,只是攻击者还没走最后一步。知乎
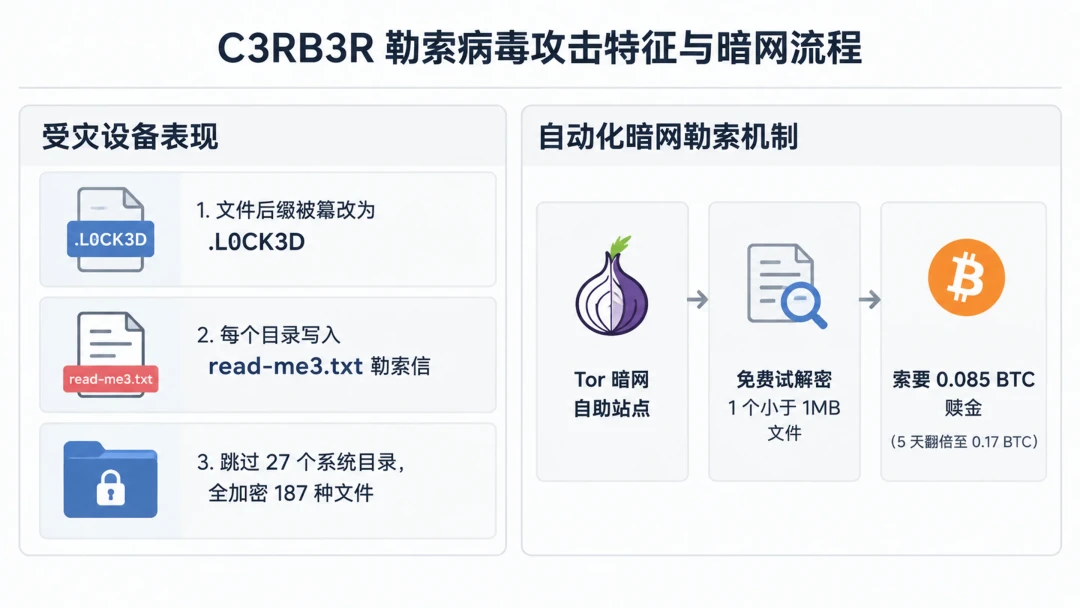
同一周,群晖用户看到的是另一幅画面。照片、工程文件、片库的后缀集体变成.L0CK3D,每个目录多出一封read-me3.txt。
有人被开价2.1万元,有人收到5万元的勒索信。360把样本指向Cerber家族的C3RB3R变种。360安全中心
恐慌里最流行的说法是:最新版DSM也中招,这是0day。
把公告翻一遍,这个说法站不住。群晖9月18日的SA-26:13公告,修的就是CVE-2026-13639和CVE-2026-13684。知乎360安全中心
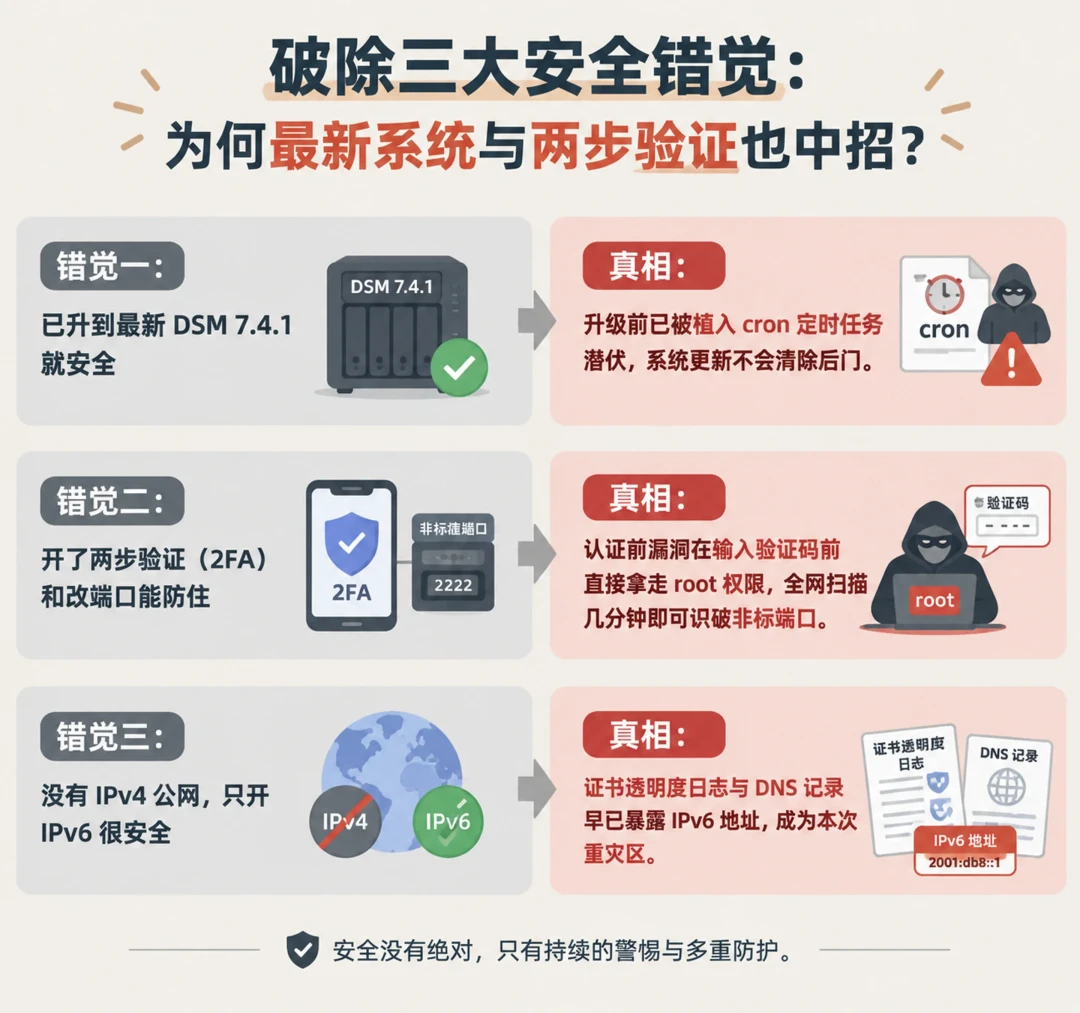
360在10月29日把攻击样本关联到这两个漏洞。补丁发了一个多月,攻击才来,这是1day。
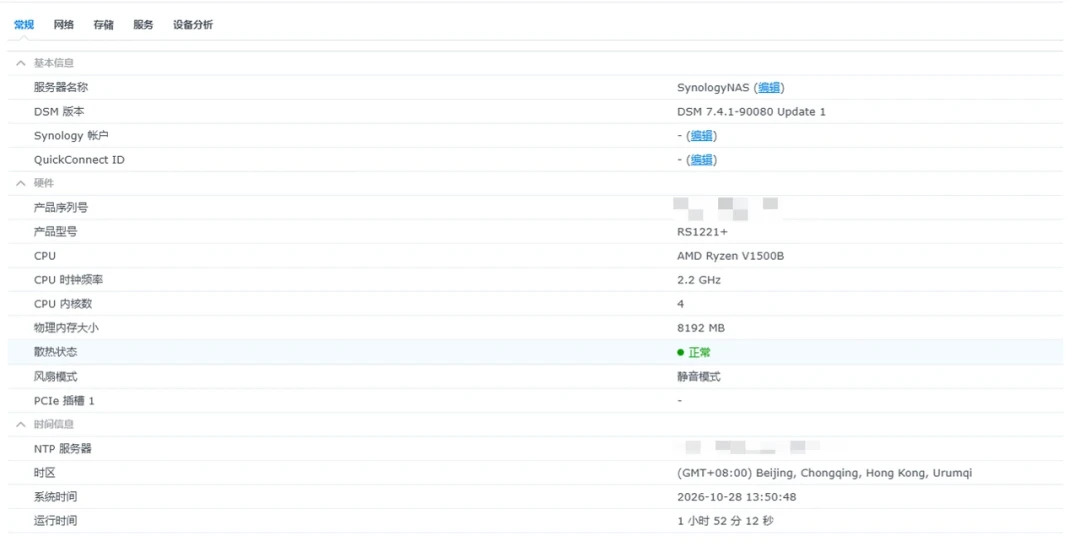
那为什么有人升到7.4.1 Update 1还是中招?
一种解释是,攻击者在升级前就进来了。有分析提到,持久化任务会被写进/etc/cron.d,升级系统不一定清得掉。
系统换了把新锁,屋里的人还在。另一种解释更普通:DSM升级了,套件、容器、旧账号和暴露的服务没跟着升。
群晖自己也提醒,风险高的往往不是DSM内置的那套PHP,而是你从套件中心装的PHP生态。
这也解释了为什么改端口、强密码、开2FA,这轮很难救人。它们防的是撞库和暴力破解;遇到不用密码、一次请求就拿到执行权限的漏洞,密码再长也没机会被验证。
品牌也不是护身符。那台QNAP不是群晖,现场最可能的入口,是一个对公网开放的FTP和一组弱密码,手法很像eCh0raix家族。
真正能提前做的,其实只有三件:把管理面从公网收回来,系统、套件、容器分开升级,备份做成离线或不可变,并且真的试过一次还原。
备份最容易给人假安全感。一位中招用户原本设了每天一次、保留30天的快照,出事那天在DSM里却一个都看不到。后来他把硬盘挂到Ubuntu上只读挂载,才发现Btrfs底层的快照数据还在,文件能完整导出。微博
界面上的“没有”,不等于磁盘上的“没有”。
另一个坑是备份盘常年在线可写。勒索程序拿到权限后,先加密共享盘,再顺着挂载路径把备份盘一起加密。
任务日志天天显示成功,真出事时一个能用的恢复点都没有。
已经中招的人,第一步不是重装,也不是交钱。
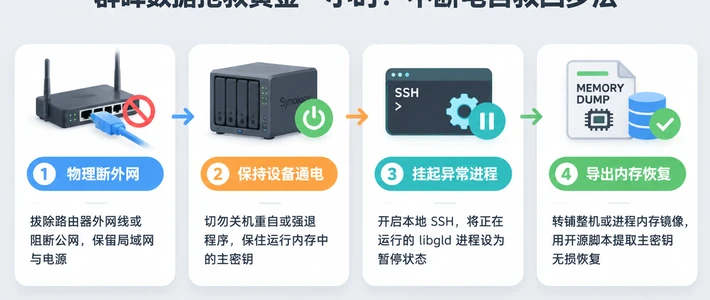
先拔网线,但别关机、别重启、别跑杀毒。C3RB3R的会话密钥只放在内存里,重启就没了。AFeng Blog
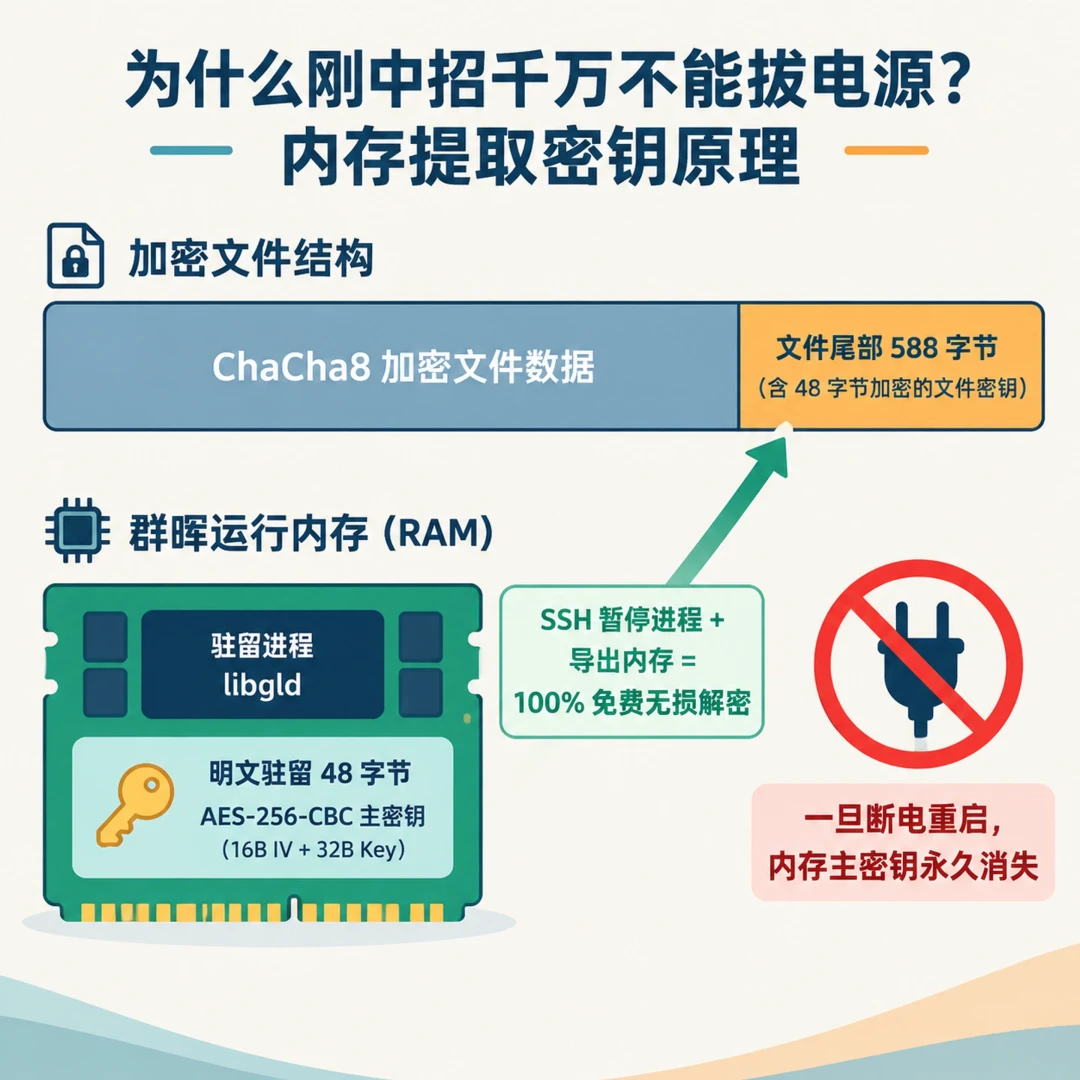
一个摄影工作室的8.45万个文件被加密后,老板发现伪装成系统文件的加密进程还没退出。小红书
他SSH进去,用kill -STOP把进程冻住,从/proc/PID/mem导出内存,提出会话密钥,最后把文件全部解开。
省下的2.6万元,其实是2.1万元赎金加5000元通道费。数据恢复公司并不能破解,他们只是替你交钱。
这套操作有运气成分,也不适合所有人。但它至少说明,中招之后最贵的动作,往往是慌乱中的重启。
这波勒索会过去,下一波不会。
NAS的安全感,不该来自“我用的是群晖”或者“我没看到异常”,也不该来自“我没映射端口”。它只来自三个能验证的事实:管理口在外面扫不到,补丁和套件都在最新,备份拔掉电还能还原。
今晚花十分钟:关掉路由器上5000/5001的端口映射和UPnP,看一眼数据卷根目录有没有read-me3.txt或.L0CK3D,把快照的不可变保护打开,再从备份里随便捞一个文件,恢复试试。












校验提示文案
校验提示文案