10 月 29 日下午到 30 日凌晨,如果你在 Cursor 里装过或更新过 Claude Code 扩展,先别急着干活,花 10 秒查一下自己的电脑。
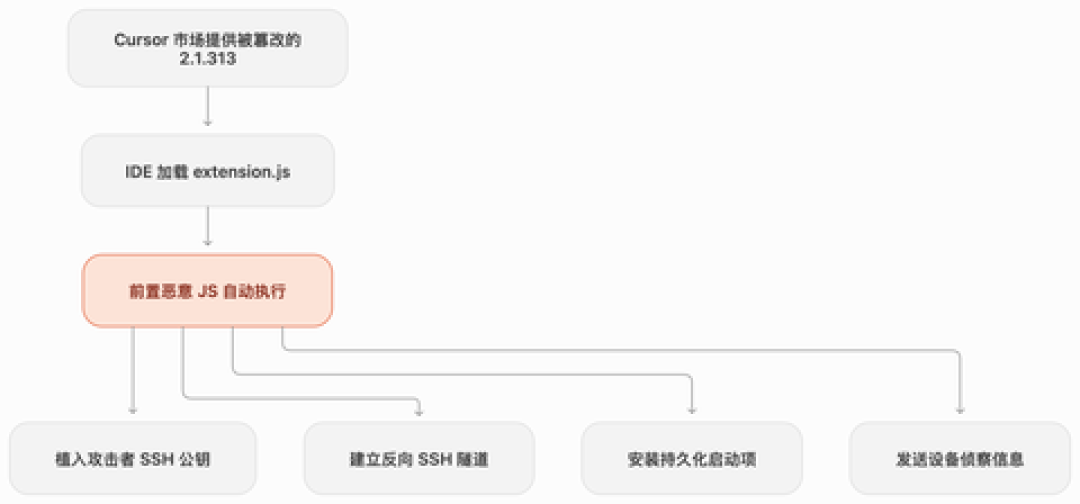
这次出事的扩展,名字是真的、发布者写着 Anthropic、打包的主程序也是原装的——只有主文件最前面多出来的 66 行代码是假的,插件一加载就执行,你甚至不需要和 Claude Code 对话。装上以后界面照常、对话照常、代码照常写,你看不出任何异常。知乎
但它在后台做了三件事:先摸底——主机名、用户名、系统、Git 邮箱、公网 IP,还有环境变量里带 KEY、TOKEN、SECRET 字样的名字,打包发走;再往 `~/.ssh/authorized_keys` 塞一把攻击者的公钥,标记为 svc-telemetry;最后装上开机自启,在 Mac 上伪装成系统组件 com.apple.sysmond,每 60 秒重连一次攻击者的服务器。微博
换句话说,卸载扩展不等于清干净。后门不依赖插件运行,扩展删了,公钥和自启项还留在硬盘上。微博
假货是怎么混进去的
攻击者选了个很刁的入口:版本号。
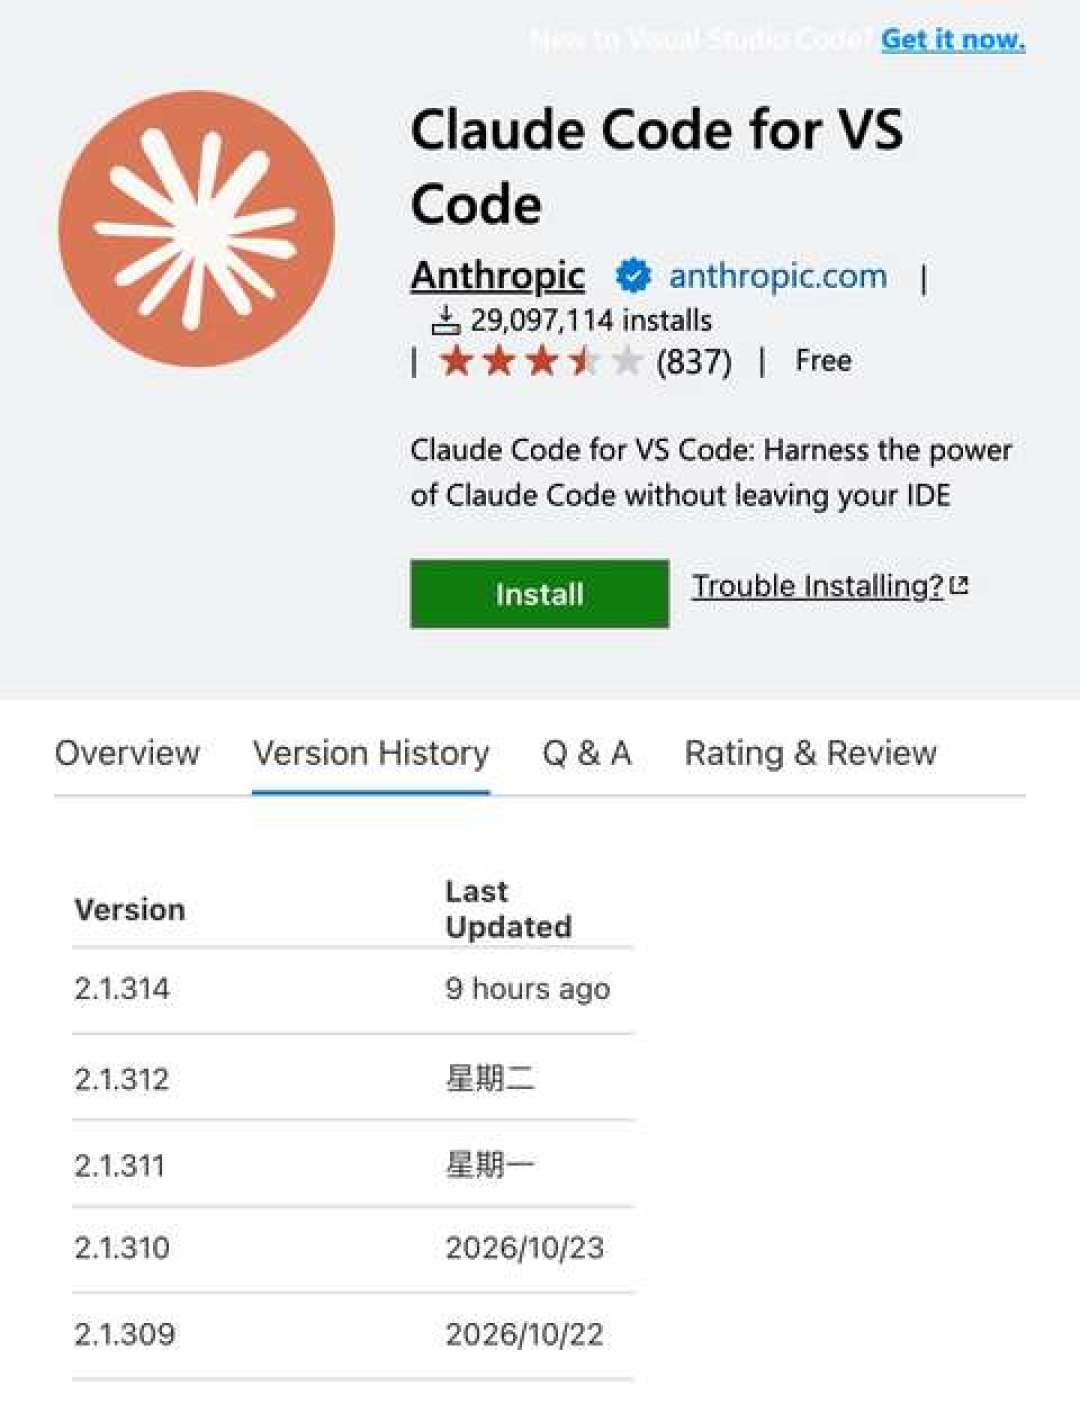
Claude Code 的正版发布记录里,npm、微软 VS Code 市场和 Open VSX 三个渠道都从 10 月 27 日的 2.1.312 直接跳到 30 日的 2.1.314——2.1.313 这个版本 Anthropic 从来没发过,有人在 Cursor 的市场里抢先占下了下一个版本号。知乎
已经装了正版的用户,只要在假包上架的这 11 个小时里赶上自动更新,真包就被顶掉了。你没点过可疑链接,没从野路子下载,正常更新就中招。微博知乎
Cursor 官方 10 月 29 日发布安全通告,次日更新:受影响的是 Cursor 市场里的 2.1.313,时间窗约 11 小时,市场当天下午下架,随后关停、审计、轮换密钥、重建。假版本怎么混进去的,官方没说。
万幸,多数人没被真正攻陷。开启远程登录那一步需要管理员权限,除非你平时用管理员权限启动 Cursor(极少数情况),这一步会失败,攻击者的服务器也已被云服务商下线。但电脑信息已经发出去了,公钥和自启项可能还留着。知乎微博
三步自查
第一步,查公钥。 Mac 或 Linux 打开终端,跑这一行:
```
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo “key found” || echo “No key found”
```
出来 No key found 就没事,把扩展更新到 2.1.314 即可。出来 key found,走第二步。
第二步,清残留。 从 Cursor 安全公告下载官方修复脚本,删掉标记 svc-telemetry 的公钥,清掉 LaunchAgent 或计划任务里的自启项,结束隧道进程。知乎
第三步,换凭证。 换一台干净的电脑,把这台机器用过的密钥、token、登录凭证全部轮换一遍。攻击者没拿到密钥的值,但拿到了环境变量的名字——你配了哪些云服务,对方已经知道。
Windows 的检查命令在官方公告里,思路相同:查 authorized_keys 文件、查计划任务、轮换凭证。
比后门更值得想的一件事
插件拿到的权限和编辑器一样大,编辑器能做的事它都能做。你在聊天框里让 AI 跑命令时会弹确认框,但插件自己不走确认框——它从加载那一刻起,拿的就是你这个系统账号的全部权限。知乎
以前大家防的是来路不明的小插件,这次出事的是来路看着最正的那一个,而且只出在 Cursor 自家市场。同一个扩展,在 npm、微软市场和 Open VSX 上都是干净的。
你以为自己信的是 Anthropic,其实信的是“名字 + 货架”这条链。而名字,是软件供应链里最容易伪造的东西。知乎
两个能立刻养成的习惯:装扩展前点开发布者主页,确认是官方组织本身,三秒钟就能拦掉大部分仿冒;日常开发用低权限账户跑,这次后门没得逞,一半功劳属于“需要管理员权限”这道闸。