披露第6天,风向变了。
10月21日,PHP官方紧急放出8.5.12 / 8.4.27 / 8.3.36 / 8.2.35,修掉两个无需登录就能远程拿服务器的9.2分漏洞(CVSS v4.0)——CVE-2026-109618和CVE-2026-109619,江湖合称PHP2Shell。头几天,各路文章都在喊"快升级"。10月26日,AWS宣布:这个漏洞已经在被广泛利用。先别急着为升级成功庆祝,看看时间线。微博知乎知乎
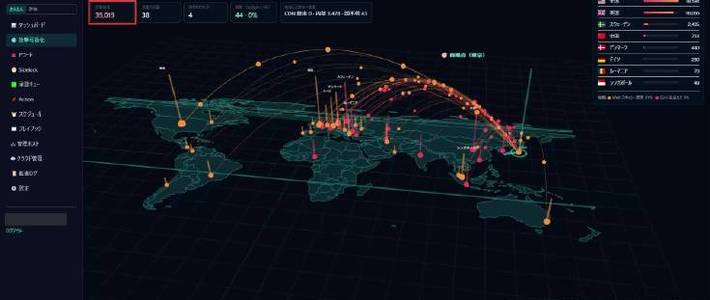
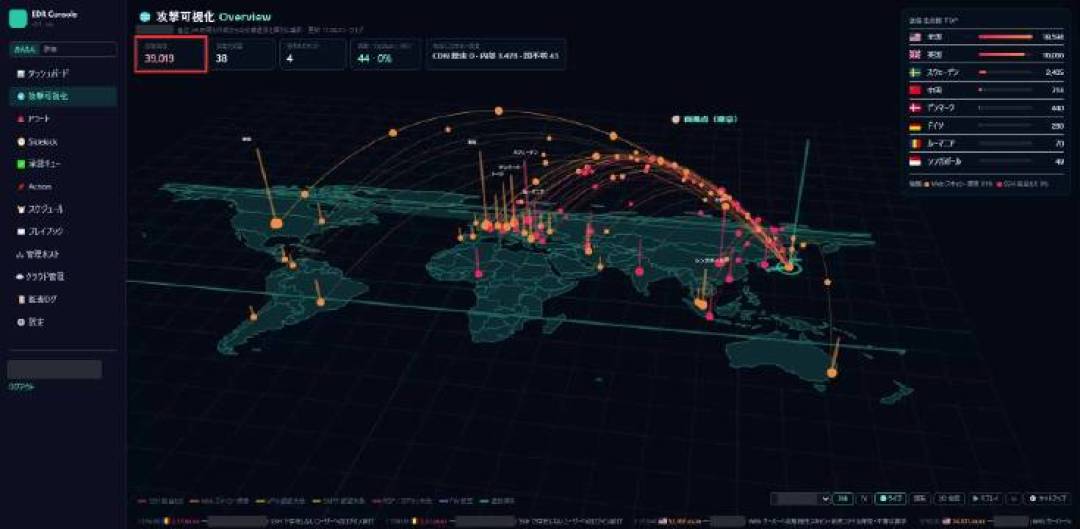
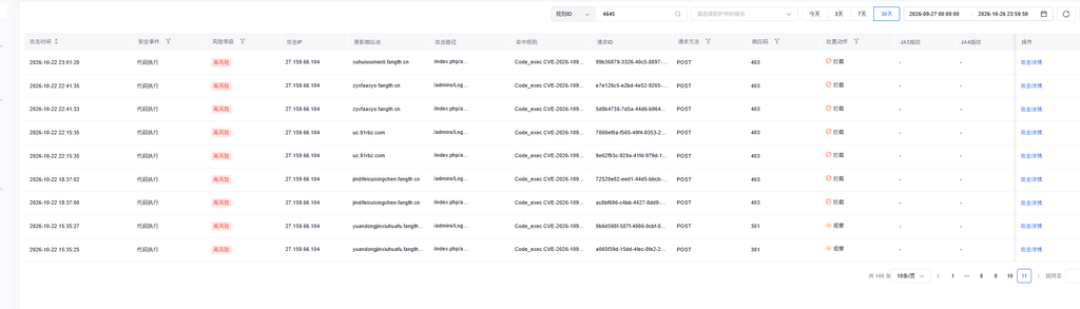
黑客比补丁"早开工"4天。据Ars Technica转载《金融时报》的报道,防御方收到正式预警之前,攻击者就已经持续探测目标数日,黑客比防御者提前四天开始行动。10月20日漏洞编号在论坛流传,21日补丁一出,扫描器紧随上线——根本没有"先观察几天再动手"的缓冲期。10月22日某云厂商专属防护规则上线当天,拦截控制台就已经满是记录。微博知乎
所以第6天的真问题不是"要不要升级",而是这三条:
1. 谁还没升上来?
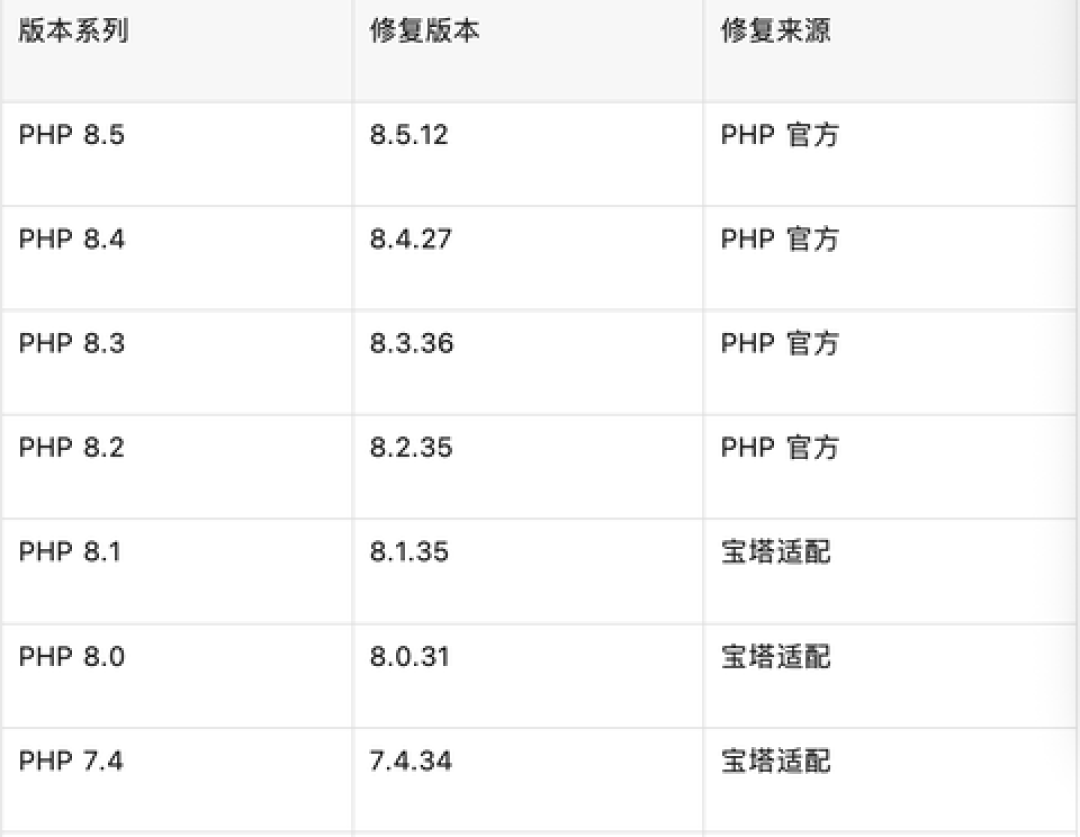
Censys在10月21日数到约157万台暴露在公网、未打补丁的PHP主机。"升不动"已经不算借口——宝塔已放出PHP 5.4/5.5修复包,PHP 5/7/8全系14个版本分支的修复包就位。版本号低于8.2.35 / 8.3.36 / 8.4.27 / 8.5.12的,都还在裸奔。知乎知乎
2. 谁的服务器可能已经住进了"访客"?
补丁只能拦住还没来的攻击者,先来的未必走。重点查10月17日之后的痕迹,五项,十分钟搞定:
上传目录、/tmp 等可写目录里新增的陌生PHP文件(webshell);
php-fpm、Apache用户下挂着的bash、curl、python等异常进程;
服务器还在和外网陌生IP建立出站连接;
crontab、计划任务里凭空多出来的任务;
后台和系统里新冒出来的账号。
查到任何一项,别指望重启自愈:断网、留现场、改全量凭证,按入侵事件处理。
3. 今天确实升不了级的怎么办?
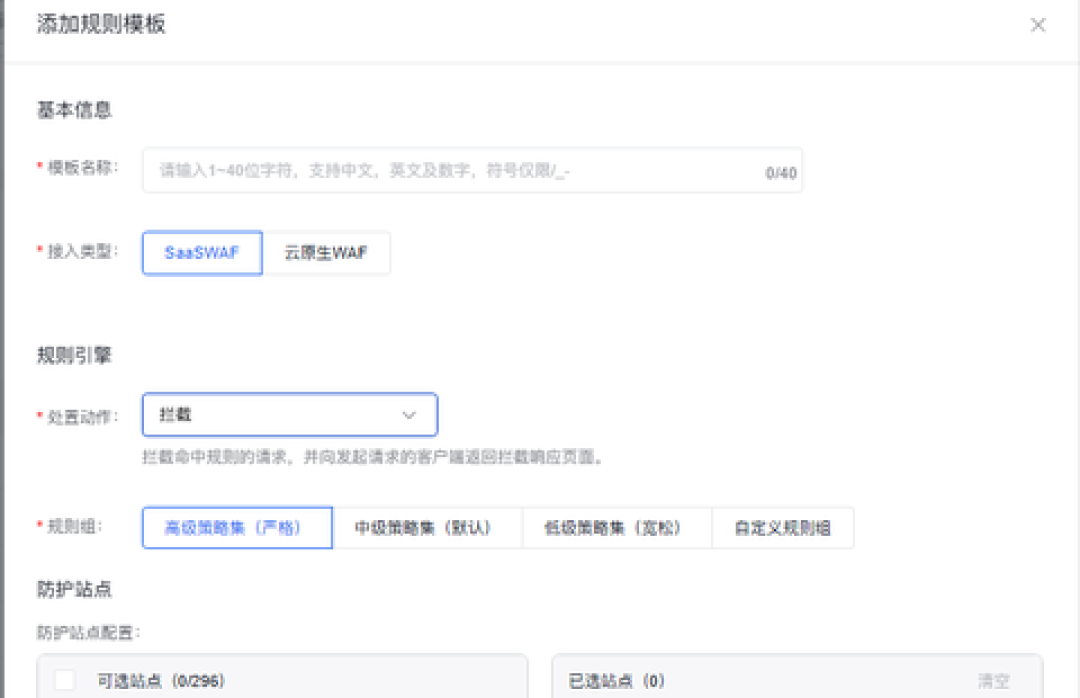
怕站点挂、插件不兼容、升完白屏的:先挂WAF当临时补丁。有云厂商已经紧急上线针对PHP2Shell的专属拦截规则,配上一条约3分钟、立即生效、不用重启服务。但请记牢:这是买时间,不是治病,能打的补丁还是要打。知乎
这一周,我们见识了"底层级漏洞"的全部排场:新华社报道PHP存在极严重漏洞,多国机构网站预防性临时下线。FGO等多款游戏因 PHP 安全漏洞宣布紧急维护。日本政府甚至紧急召开"网络安全相关阁僚会议"部署应对。而比漏洞本身更扎心的是——这个洞是AI挖出来的:OpenAI宣布通过其"修补地球"(Patch the Planet)计划,协助安全研究人员发现了这两项严重漏洞。利用手法也可能是AI加速的,从"披露"到"大规模利用"的窗口,被从几周压到了几天。知乎知乎微博微博
"补丁发出来,再等站长慢慢升"的旧节奏失效了。往后每个PHP开发都得把安全当流程跑:订阅CVE源、测试环境提前演练升级、每月给服务器做一遍体检。等下一次这样通宵才动手,你就永远比扫描器慢一步。
知乎有条评论很损,也很真:“最好的语言——对黑客而言”。黑客点了头。但下一次,这门语言还挨不挨这一顿揍,得看你的补丁够不够快,抽查够不够勤。知乎