




 深耕数码兴趣领域





23
29
群晖 NAS 用户必看:近期勒索攻击频发,赶紧检查这几项安全设置
2026-10-30 21:40:21
7点赞
9收藏
7评论
大家好,我是来福君Lifeisgood。出大事了!前天、昨天,群晖官网接连发布安全公告,群晖NAS 用户需要特别注意了!
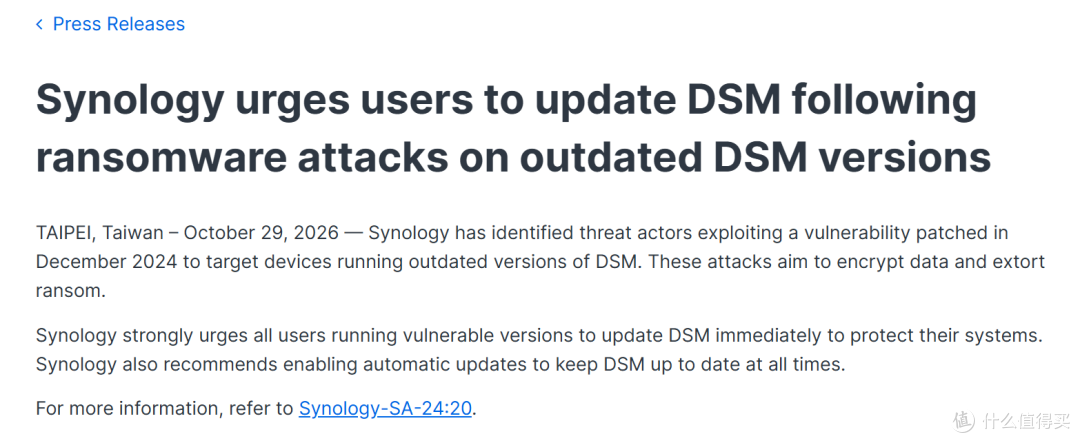
10月29日,群晖官方发布安全提醒,确认近期发现攻击者正在利用一个此前已经修复的漏洞,针对仍在运行旧版 DSM 系统的设备发起攻击,目标是加密用户数据并索要赎金。
与此同时,360安全团队也发布了群晖 NAS 勒索攻击预警,披露近期已经接到多起用户求助。这次攻击究竟是怎么回事?自己的 NAS 有没有风险?今天简单梳理一下。
一、群晖 NAS 遭遇什么勒索攻击?
根据360安全团队的分析,此次攻击涉及老牌勒索软件 Cerber 的一个变种,名称为 C3RB3R。
攻击成功后,NAS 中的文件会被加密,原有文件名后面会增加 .L0CK3D 后缀,同时,攻击者会在被加密的目录中留下 read-me3.txt 勒索说明文件,要求用户支付赎金。
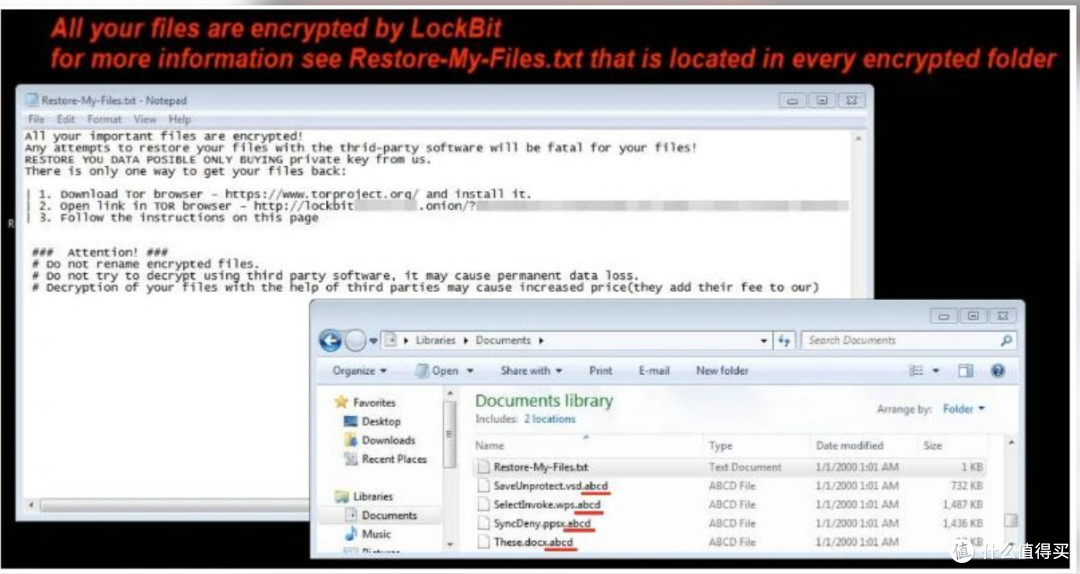
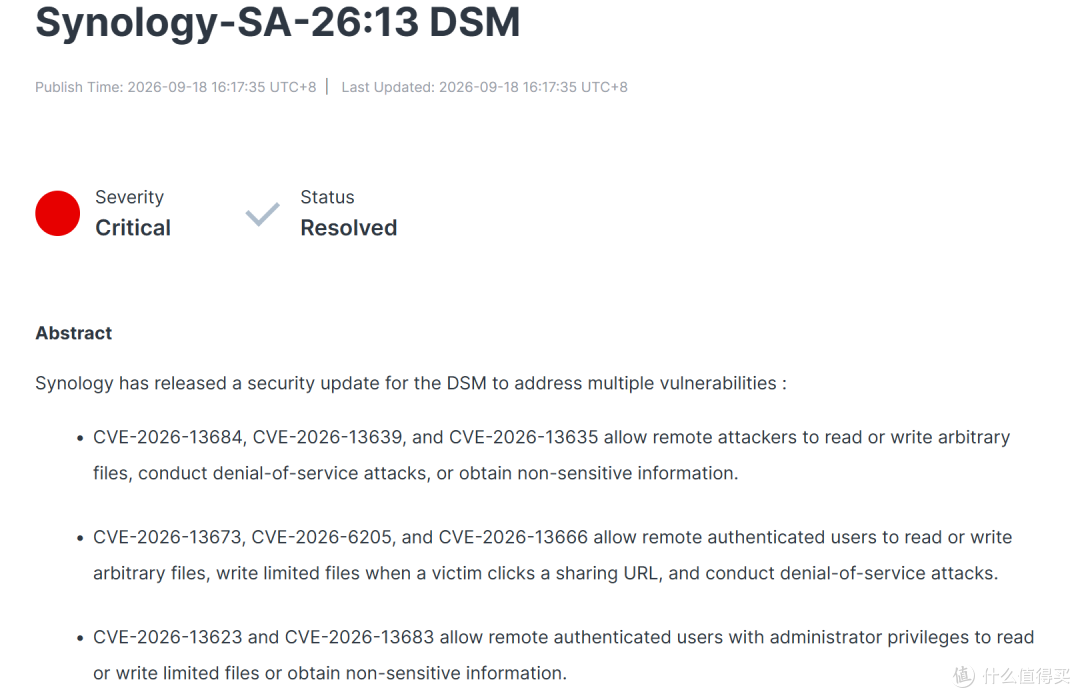
360表示,今年10月以来,已经接到多起针对群晖 NAS 的勒索攻击求助。其分析认为,攻击者利用了两个今年9月披露的高危漏洞:
CVE-2026-13639
CVE-2026-13684
这两个漏洞均为严重级别,CVSS评分达到9.8分。
值得注意的是,群晖官方10月29日发布的声明,指向的是另一个此前已于2024年12月修复的漏洞,并提醒运行旧版 DSM 的用户尽快升级。
也就是说,群晖官方和360安全团队对本轮攻击入口的判断并不完全一致,分别指向不同的安全公告。目前不宜将它们认定为同一个漏洞或同一条攻击路径。
不过,有一点是明确的:长期不更新 DSM、仍在运行存在已知漏洞版本的 NAS,确实需要提高警惕。
二、群晖用户应该如何检查和防护?
这次事件给 NAS 用户提了个醒:不要觉得 NAS 放在家里,或者平时只是自己访问,就一定安全。
我建议先做好下面几件事。
及时更新 DSM 系统
首先进入 DSM 控制面板,检查当前系统版本和更新状态。
360提到的两个漏洞,对应群晖官方安全公告 Synology-SA-26:13。群晖已于9月18日发布相关修复更新,包括:
DSM 7.4:升级至 7.4-90075 或更高版本
DSM 7.3:升级至 7.3.2-86009-4 或更高版本
DSM 7.2.2:升级至 7.2.2-72806-9 或更高版本
DSM 7.2.1:升级至 7.2.1-69057-12 或更高版本
如果使用其他 DSM 分支,建议直接查阅群晖对应的安全公告,不要简单套用上面的版本号。
另外,群晖官方还特别建议开启 DSM 自动更新,避免安全补丁发布后,设备长期处于未修复状态。
不要直接把 NAS 管理端口暴露在公网
检查路由器的端口映射,尽量关闭不必要的公网访问入口,尤其不要直接将 DSM 的 5000、5001 管理端口暴露到互联网。
如果确实需要远程访问,可以考虑通过 VPN 等方式建立安全连接。
做好独立备份
NAS 本身并不是绝对安全的备份目的地。
如果重要数据只有 NAS 上的一份,或者备份硬盘长期连接 NAS,一旦设备遭到攻击,数据恢复也可能受到影响。
建议重要数据至少保留一份独立备份,条件允许的话,采用离线备份,并定期检查备份是否能够正常恢复。
三、分享一个网友的进阶防护方案
除了上面这些基础措施,还有一位群晖用户分享了自己的前置防护经验。
目前他的 NAS 没有中招,采用的方案是:
泛域名证书 + 随机三级域名 + Nginx 熔断。
简单来说,就是关闭公网对 DSM 5000/5001 端口的直接访问,只通过反向代理提供远程入口;使用随机三级域名降低入口被扫描发现的概率,同时修改 Nginx 默认站点配置,让不匹配的域名或直接 IP 请求无法正常建立连接。
其中涉及 ssl_reject_handshake on 和 return 444 等 Nginx 配置。
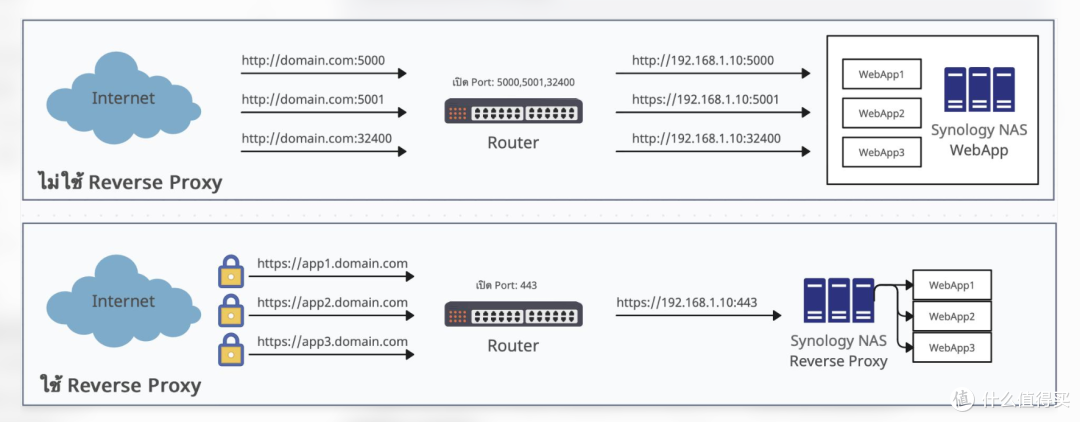
这属于比较进阶的防护思路,适合熟悉群晖反向代理和 Nginx 配置的用户参考。需要注意,修改群晖系统自带的 Nginx 模板文件可能影响后续系统更新,也不能替代 DSM 漏洞修复和身份认证。
随机域名也只是增加入口被发现的难度,并不是真正的访问权限控制。
该网友评论原文为:
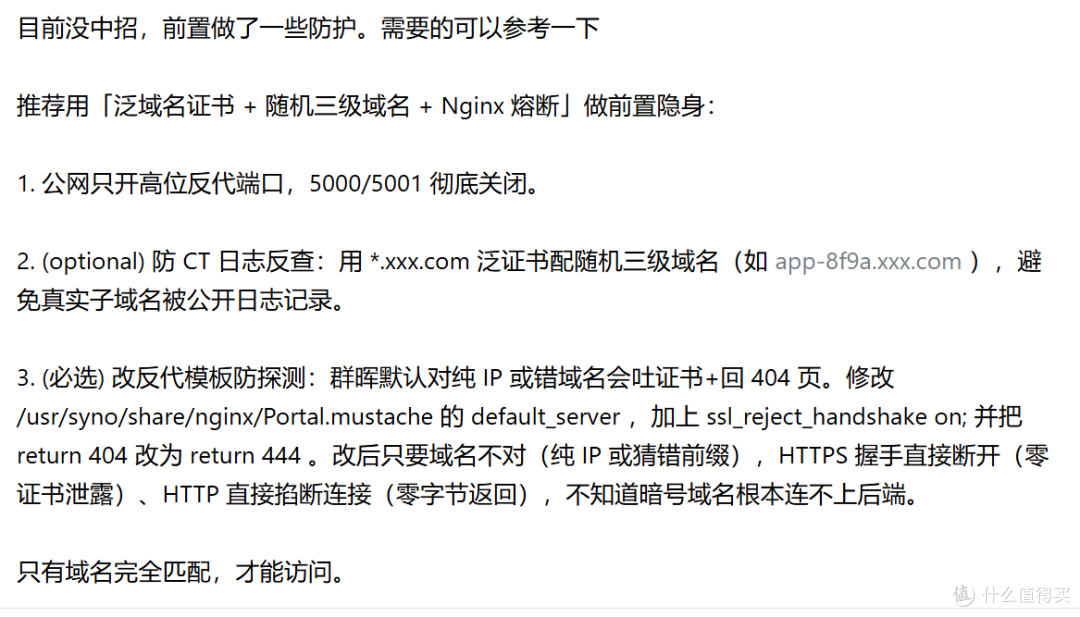
最后
这次群晖 NAS 勒索事件,值得所有 NAS 用户关注。
NAS 不仅是家庭照片、视频和文档的存储中心,也经常承担电脑备份、文件共享等重要任务。一旦被勒索软件攻破,损失可能远不止一台设备。
所以,平时还是要养成几个习惯:及时更新 DSM、减少公网暴露、做好独立备份,定期检查设备安全状态。
你的群晖 NAS 有没有开放公网访问?平时又是怎么做安全防护的?欢迎在评论区分享经验。
我是来福君Lifeisgood,觉得文章有用,欢迎点赞、收藏和转发,让更多 NAS 用户看到。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~








校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案