





 深耕数码兴趣领域


22
59
群晖 NAS 如何防止中勒索病毒?
2026-10-31 23:07:11
0点赞
0收藏
0评论
最近群晖 NAS 勒索攻击事件引起了不少用户的关注。部分用户的数据被加密,文件后缀变成 .L0CK3D,目录中还出现了勒索说明文件 read-me3.txt。
群晖官方已经发布安全提醒,确认攻击者利用旧版本 DSM 中已修复的安全漏洞,攻击仍未完成更新的设备,并建议用户立即升级 DSM、开启自动安全更新。
昨天我们介绍了这次勒索事件,今天就来聊聊一个更实际的问题:群晖 NAS 如何做好安全防护,尽可能避免成为下一个受害者?
结合群晖官方建议和 NAS 用户的实际使用经验,我整理了下面五项措施。如果你的 NAS 里存放着照片、视频、工作文件等重要数据,建议逐项检查。
一、及时更新 DSM,开启自动更新
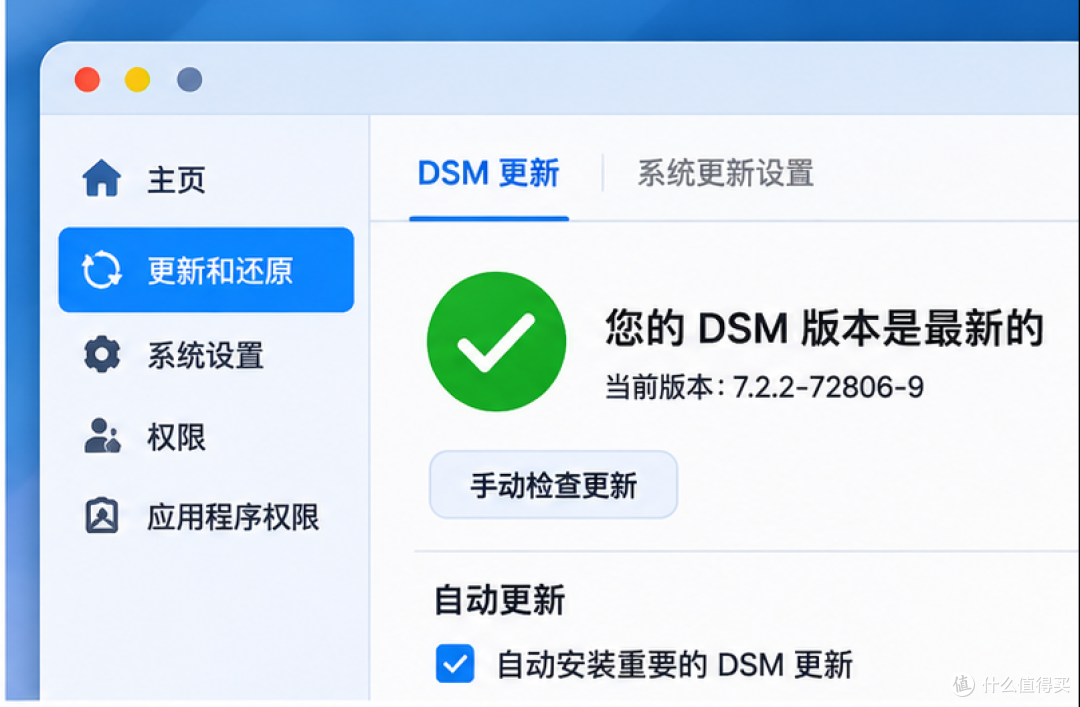
这是最基础,也是最重要的一项。
群晖此次安全事件再次提醒我们,NAS 系统并不是安装完成就可以一直不管。漏洞一旦被公开,尚未更新的设备就可能成为攻击目标。
建议进入 DSM 的「控制面板」-「更新和还原」,检查当前 DSM 版本,及时安装可用的安全更新。
同时,建议开启自动安全更新,让系统能够及时安装重要安全补丁。
需要注意的是,自动更新不代表可以完全不管系统。不同 DSM 分支、不同机型的更新节奏可能不同,建议定期手动检查更新,确认当前版本已经包含相关安全修复。
另外,NAS 中安装的套件也要及时更新,尤其是长期对外提供访问服务的套件。
二、尽量关闭公网访问,远程连接优先使用 VPN
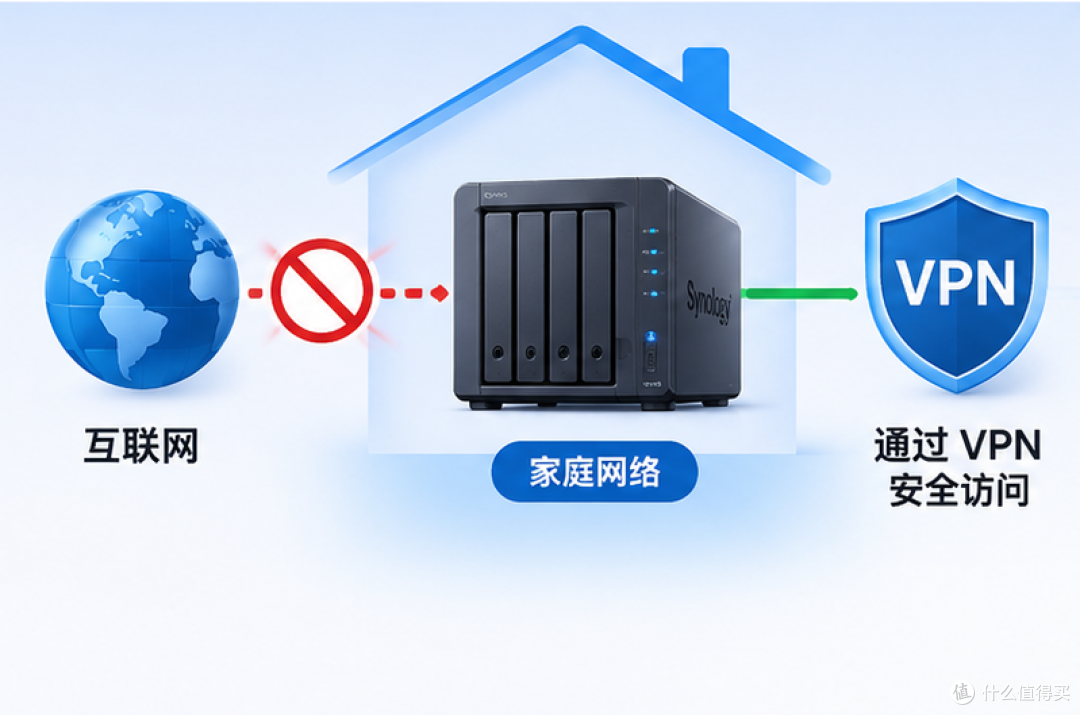
这是降低 NAS 被攻击风险非常有效的一项措施。
不少用户为了方便,会在路由器上设置端口转发,将群晖的 5000、5001 等 DSM 管理端口直接开放到互联网。这样虽然可以在外网直接访问 NAS,但也意味着管理入口暴露在公网扫描和攻击之下。
建议检查路由器的端口转发规则,关闭不必要的公网端口映射,尤其不要直接将 DSM 管理界面暴露到互联网。
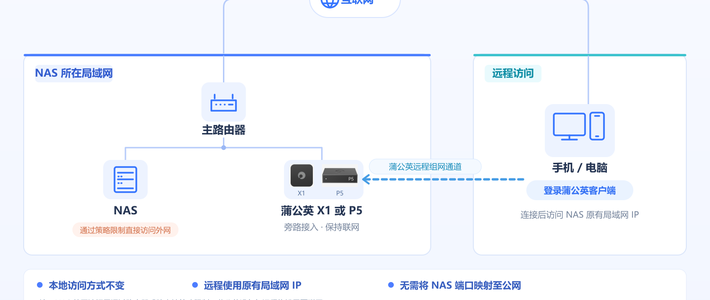
如果确实需要在外面访问家里的 NAS,可以考虑先通过 VPN 连接回家庭网络,再访问内网中的群晖设备。
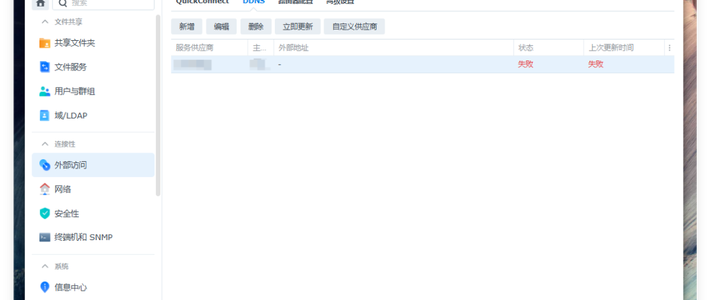
QuickConnect、群晖 DDNS、反向代理等远程访问方式,也建议根据自己的实际需求检查配置。不要为了方便,把不必要的服务和管理入口全部暴露出去。
简单来说:能不开放公网入口,就尽量不要开放;需要远程访问,优先考虑 VPN。
三、做好账号安全,开启两步验证
除了系统漏洞,账号安全同样不能忽视。
建议检查 DSM 的用户账号设置:
禁用默认的 admin 管理员账号,日常使用独立创建的管理员账号。
为每个账号设置足够复杂且独立的密码,不要与其他网站或服务共用。
开启两步验证,增加账号登录的安全性。
在「控制面板」中配置自动封锁和账户保护,降低暴力破解风险。
普通用户只授予必要的文件夹和应用权限,不要所有账号都使用管理员权限。
这里也要提醒一句:两步验证主要保护账号登录环节,并不能解决所有系统漏洞。如果攻击者利用的是无需登录即可触发的远程漏洞,即使开启了两步验证,也不能保证 NAS 安全。
所以账号安全和系统更新必须同时做好。
四、清理不用的套件,定期检查异常情况
群晖 NAS 的功能很丰富,很多用户会安装各种套件、Docker 容器和第三方应用。
但需要注意,安装的服务越多,潜在的攻击面也可能越大。
建议定期检查已安装的套件,卸载长期不用的程序;对于不需要的 SSH、Telnet、FTP 等服务,也建议关闭。
另外,可以通过 DSM 的日志中心检查登录记录,留意陌生 IP、异常登录时间、陌生用户账号等情况。
如果发现自己没有创建过的账号、可疑的计划任务,或者 NAS 出现异常的 CPU、网络和磁盘活动,都应该及时排查。
群晖自带的 Security Advisor(安全顾问)也可以利用起来,定期运行安全检查,根据检查结果修复存在的问题。
五、做好独立备份,不要把鸡蛋放在一个篮子里
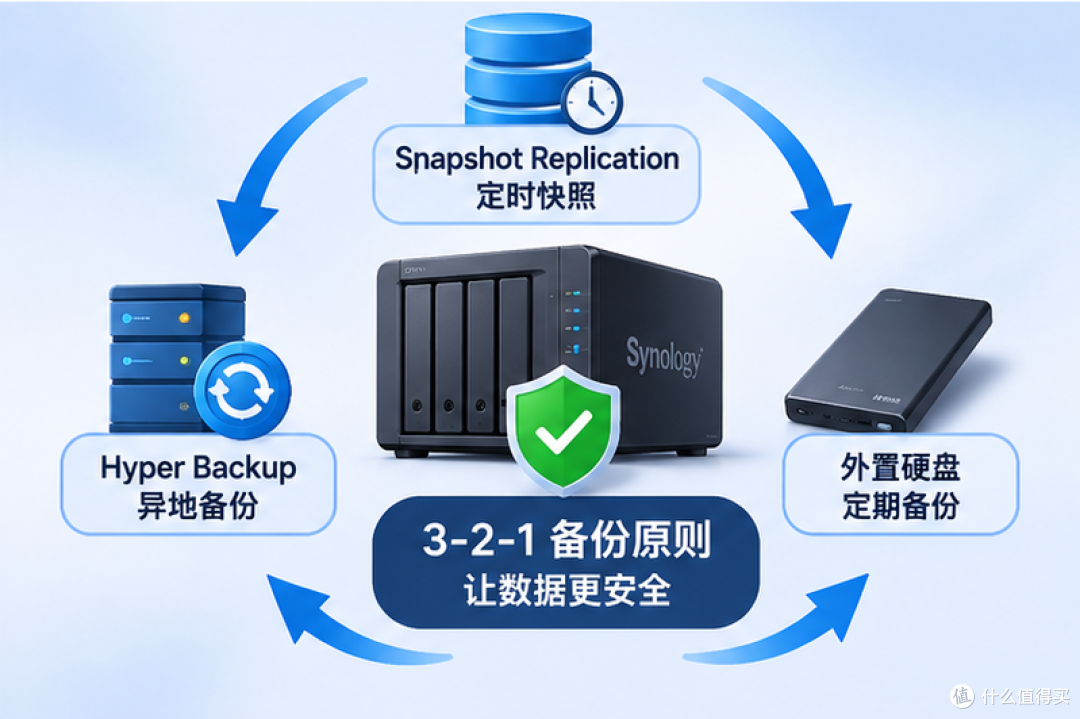
最后这一项,可能比前面几项都重要。
NAS 本身就是用来存储数据的,但如果所有重要数据只有 NAS 上这一份,一旦遭遇勒索攻击、硬盘故障或者误操作,后果可能非常严重。
建议参考 3-2-1 备份原则:
至少保留 3 份数据副本。
使用 2 种不同的存储介质。
至少有 1 份备份放在异地。
群晖用户可以根据自己的需求组合使用以下工具:
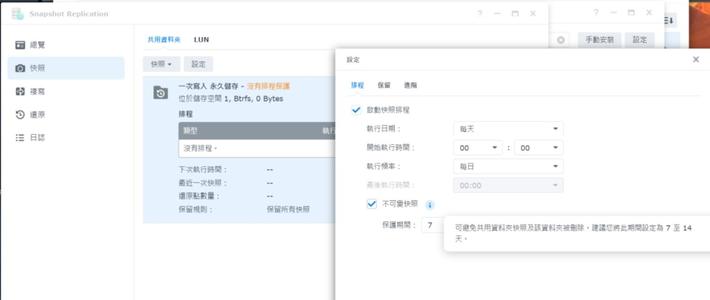
Snapshot Replication:定期创建快照,出现误删除或文件被加密时,可以尝试恢复到之前的状态。
Hyper Backup:将重要数据备份到另一台 NAS、外接存储设备或支持的云端存储。
外置移动硬盘:定期备份重要文件,备份完成后安全推出并断开连接。
这里特别强调一点:快照不等于独立备份。如果快照和原始数据都在同一台 NAS 上,设备遭到严重破坏时,快照也可能受到影响。
外置硬盘也不要长期连接在 NAS 上,最好备份完成后断开。备份账号和权限也要尽量独立,避免攻击者同时获得原始数据和备份数据的访问权限。
更重要的是,备份不能只看有没有,还要定期尝试恢复,确认关键数据确实能够找回来。
最后总结
群晖 NAS 的安全防护,并不是安装某一个套件或者修改一个端口就能一劳永逸。
系统及时更新、减少公网暴露、加强账号安全、清理不必要的服务,以及做好独立备份,这五件事都值得认真检查。
尤其是最后的数据备份,不要等到文件被加密、硬盘损坏,才发现自己没有真正可靠的第二份数据。
如果你的群晖 NAS 已经使用了好几年,不妨趁这次勒索事件,花点时间检查一下上述设置。
你平时是如何保护群晖 NAS 数据安全的?有没有什么实用的防护经验?欢迎在评论区交流。
觉得文章有用,欢迎点赞、收藏和转发,分享给更多 NAS 用户。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~