











95
42
没有ipv4公网地址怎么办:通过IPv6实现公网访问群晖NAS
2026-11-04 12:01:08
0点赞
0收藏
0评论
目前家里ipv4公网ip基本无法获取,这篇文章就是教你配置ipv6公网访问自己的NAS。
这篇教程需要一定技术基础,记录下来也是为了防止我自己忘了。
一、目标
通过在家庭网络环境配置ipv6,实现公网条件下对家庭网络主机的直接访问。如直连群晖NAS。
二、前题
网络环境简单分为家庭侧和发起端。
家庭侧,根据实际测试,移动和电信的ipv6都已稳定提供,联通我没机会测试过,据说也已经稳定下发。移动宽带公网ipv4资源宝贵,推动ipv6最为积极。
发起端,如果用手机访问,或者手机热点访问,基本都能获得ipv6地址,目前大部分公司网络环境,基本都不支持ipv6。
稳妥的办法,就是用任意ipv6测试网站,来看ipv6服务情况。
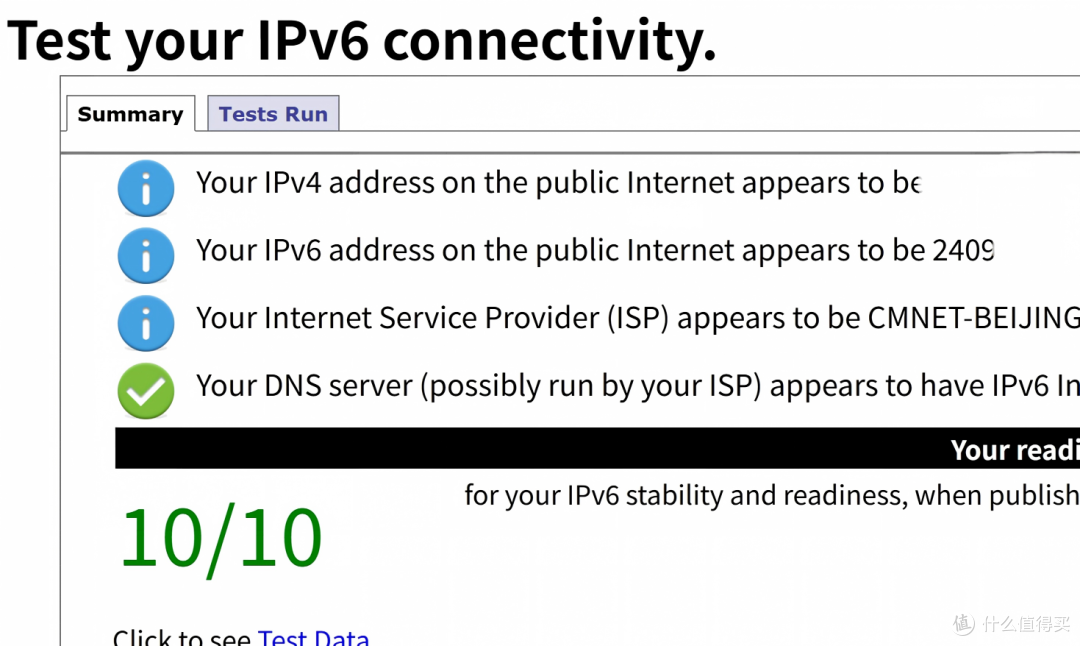
三、硬件基础环境
1.光猫:桥接
2.软路由:openw t
3.NAS:群晖7
4.域名解析:阿里云 ddns-go
四、配置过程
光猫桥接教程非常多,本文略过。
1.家庭网络开启ipv6
这个主要就是光猫开启ipv6和软路由开启ipv6
一般移动光猫的ipv6已经处于开启状态,新的光猫基本都是开启状态,最好确认一下。
软路由开启ipv6:
在openw t中,网络》接口》WAN》高级设置:
获取ipv6地址调为自动
勾选 委托ipv6前缀,没有就无视。
新建或者使用已有的WAN6接口
协议为dhcpv6客户端
设备选WAN所在的网络端口
请求 IPv6 地址:try
请求 IPv6 前缀长度:auto
防火墙区域:WAN
在网络 》 接口 》LAN 》 编辑:
IPv6 分配长度:64
勾选“委派 IPv6 前缀”
DHCP 服务器 》 IPv6 设置:
路由通告服务(RA):服务器模式
DHCPv6 服务:服务器模式
NDP 代理:禁用
勾选“启用 SLAAC”
勾选“始终通告默认路由”
以上配置,如果没有就无视。
最后,网络 》DHCP/DNS 》 高级设置:取消勾选“过滤 IPv6 AAAA 记录”
如果不是open rt,一般的路由器开启ipv6基本就是一个钩。
2.群晖调整web访问端口
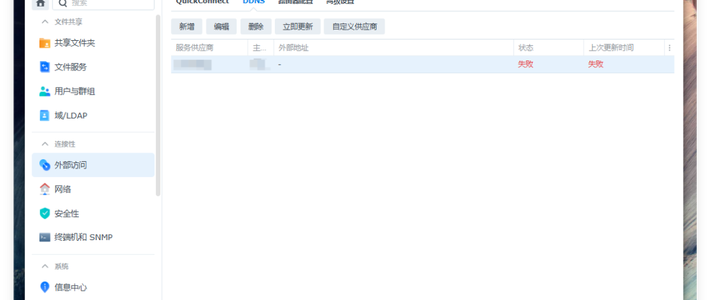
打开群晖控制面板,选择外部访问,高级设置
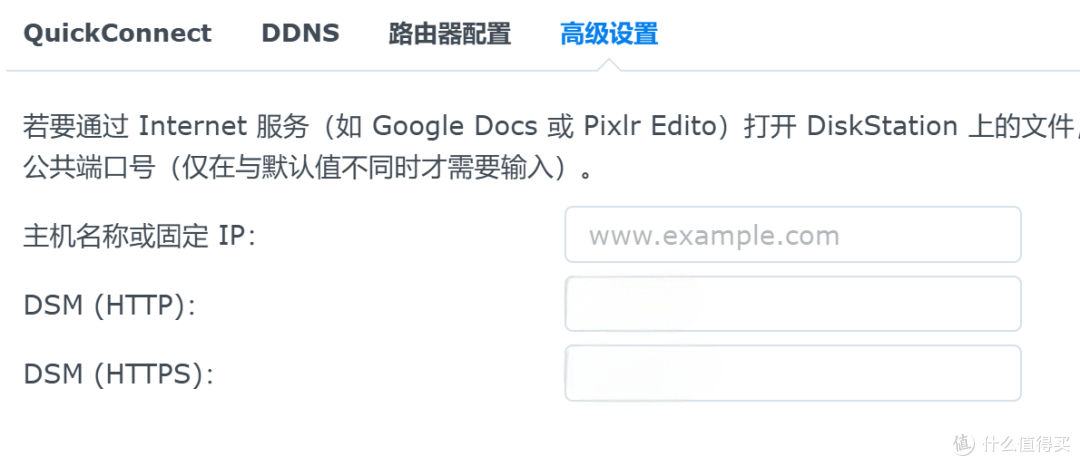
将http和https调整到一个喜欢的高位端口号,为了安全,建议关闭http访问,只用https。
2.软路由防火墙新建通信规则
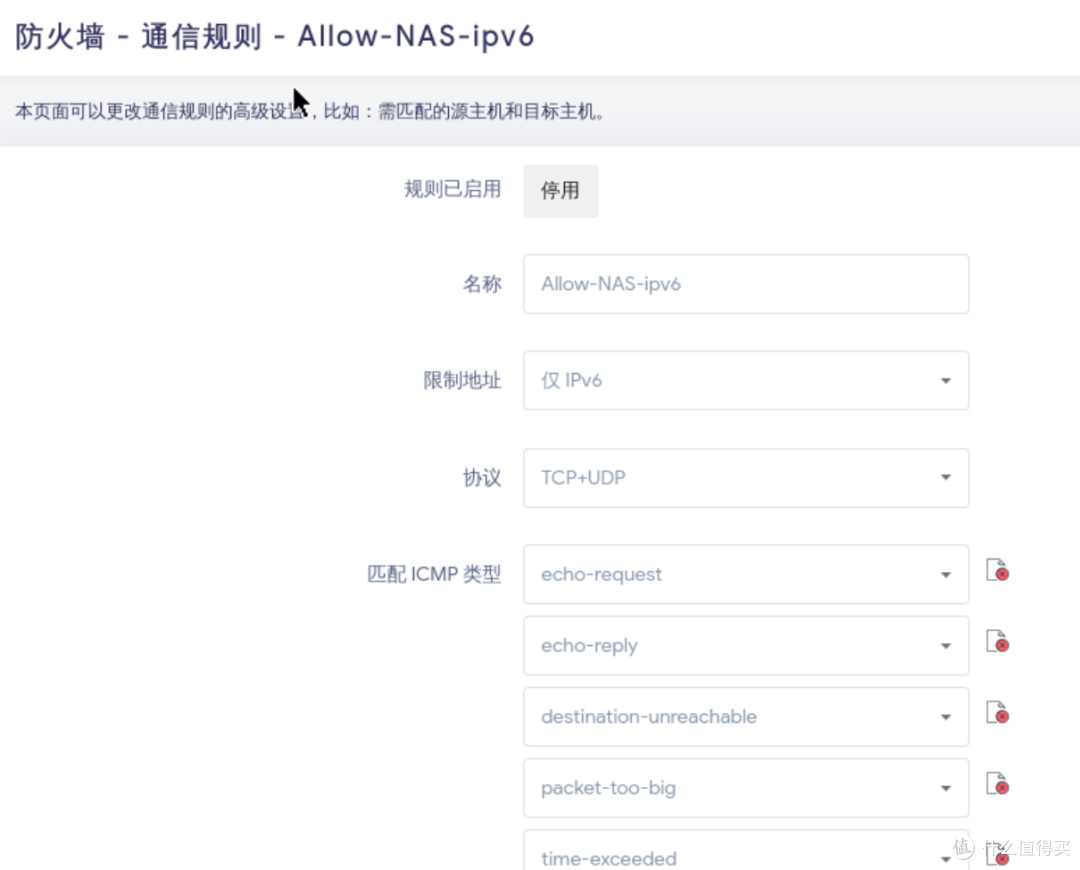
在openw t中新建防火墙通信规则, 名称取Allow-NAS-ipv6,
限制地址:仅ipv6
协议TCP+UDP
匹配ICMP类型:以下这些一行一行填入
echo-request
echo-reply
destination-unreachable
packet-too-big
time-exceeded
bad-header
neighbour-solicitation
neighbour-advertisement
router-solicitation
router-advertisement
如果是单行输入框,就一行用空格隔开
源区域选WAN
目标区域选LAN
目标地址填NAS的ipv6地址,格式如:::7a2f:0:0:3e8b/::ffff:ffff:ffff:ffff(强调一下,这个地址是我随机生成的ipv6地址,不是真实地址)
目标端口就是之前你选择的群晖http或者https端口
动作选接受
保存并应用。
3.阿里云申请域名配置域名解析
阿里云申请域名的过程本文就略过了,这个步骤多,写出来篇幅太长了。
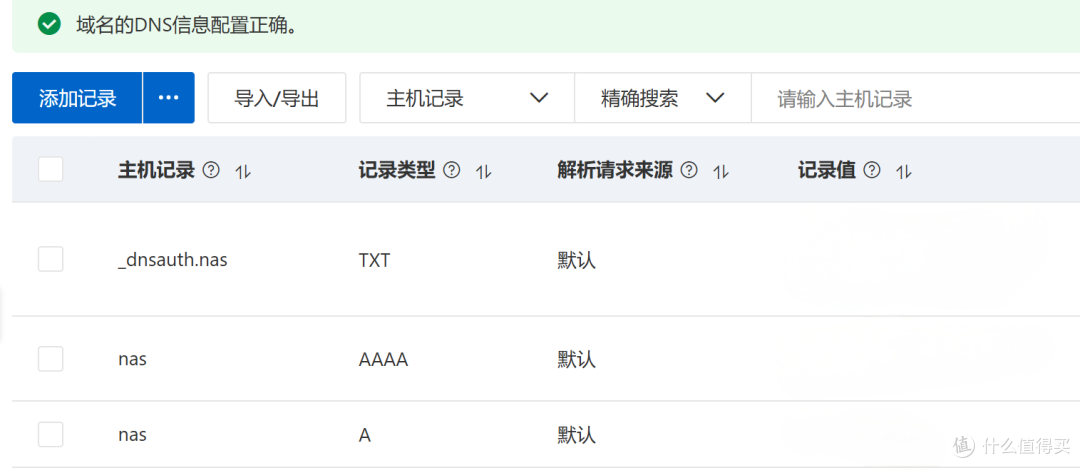
只需在阿里云中对AAAA记录进行一次记录,打开ipv6解析,然后关闭ipv4的解析即可。
记得要在阿里云管理界面中获得AccessKey和AccessKeySecret。
4.ddns-go自动更新ip
在套件中心中搜索ddns-go并安装,点击打开,首先配置好密码
dns服务商选择阿里云,下面填入AccessKey和AccessKeySecret。
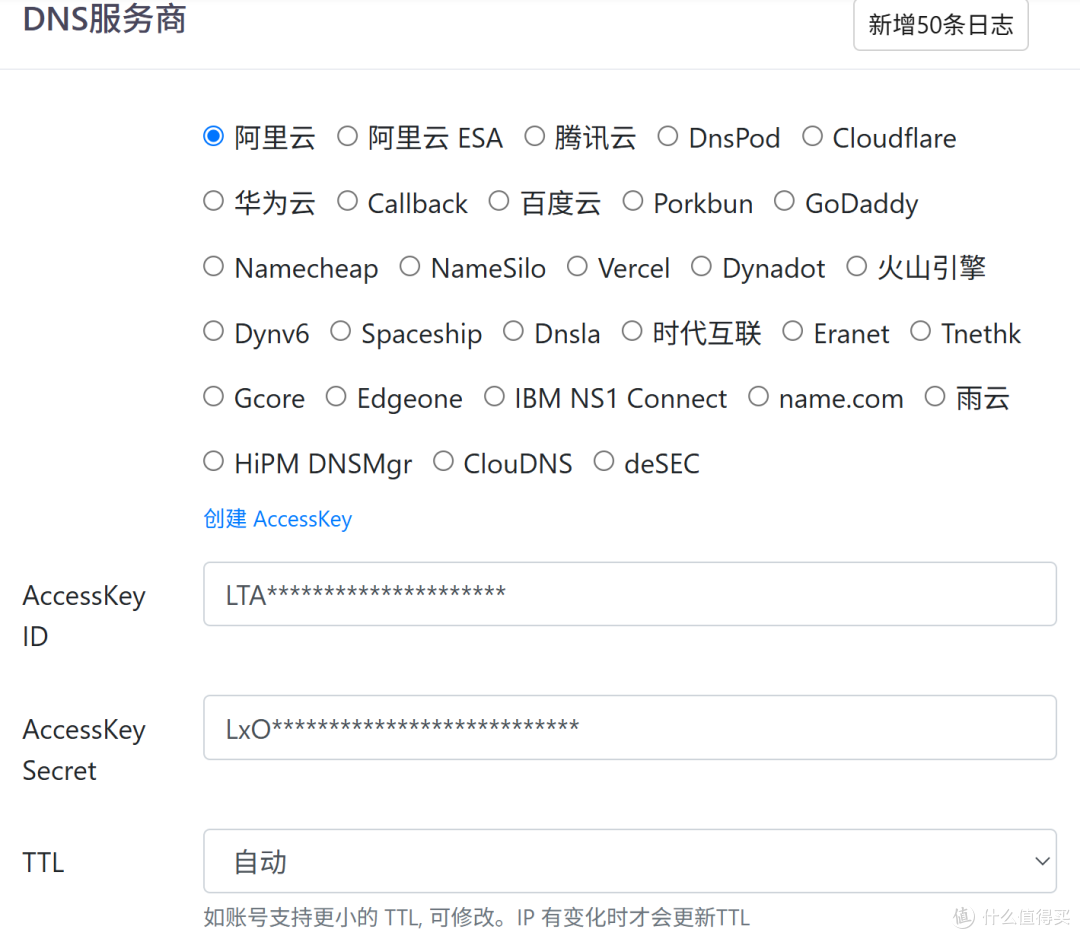
下面ipv4钩去掉
ipv6启用,通过网卡获取,选择正确的NAS网卡设备
正则表达式@2表示该网卡获取的第2个ipv6地址。
Domains填入域名。
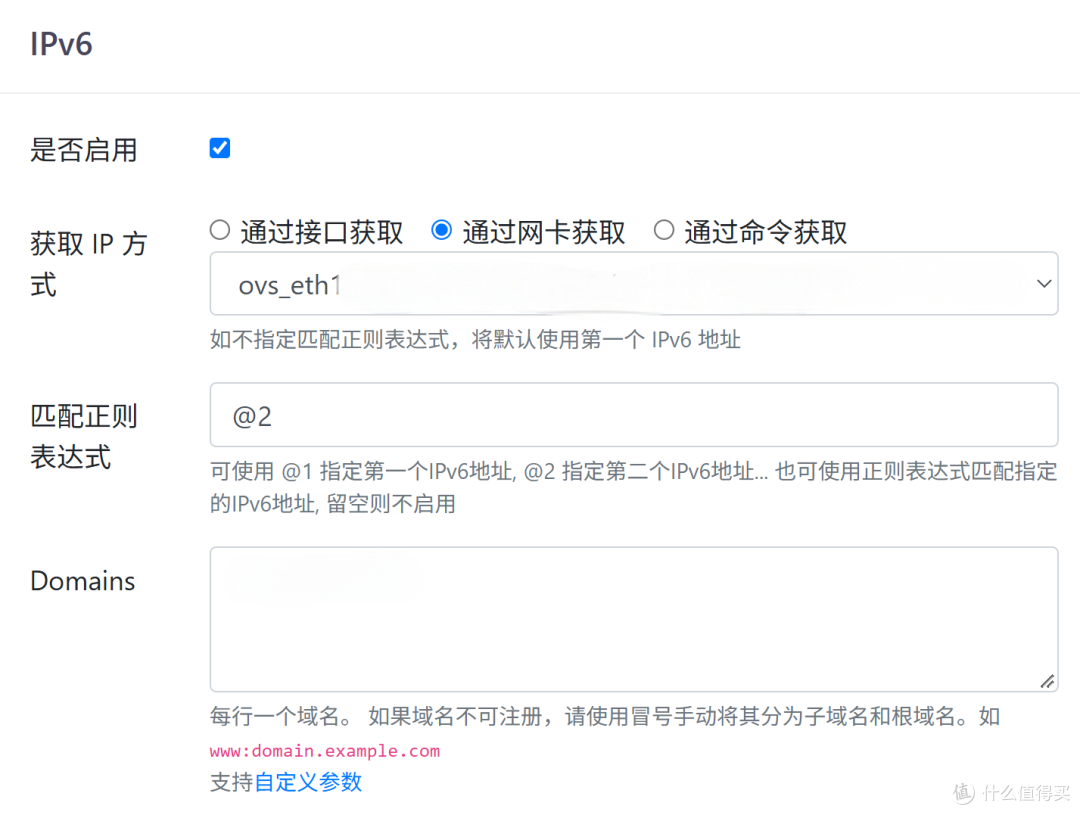
至此,配置结束。
五、测试
首先,在ipv6测试网站测试本地网络通过的基础上,查看家庭网络电脑是否已经获得ipv6地址。
没问题的话,就本地访问
https://[::7a2f:0:0:3e8b]:XXXX,当然这个地址只是示意。
然后再本地用域名访问家庭NAS,这里注意,不能访问的原因可能是openw t没开放回环访问,在 网络 》DHCP/DNS 》静态地址 中加一条本地地址解析就行了。
本地能够访问,再在手机上,用ipv6和地址分别测试,基本就没问题了。
当然你也可以直接用手机用域名测试看,可能一下就通了。
六、讨论
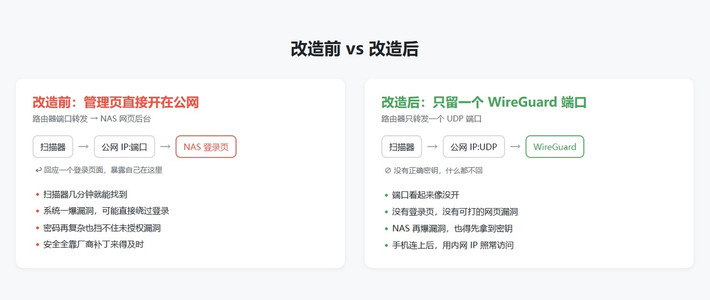
首先,ipv6直连有一定风险,相当于群晖已经暴露在公网上,所以要追求最小暴露原则。
web访问https、用户名密码、2FA两步验证统统打开,同时访问端口设为不常用端口。
软路由防火墙仅仅开放最少端口转发规则。
如果冒然放开所有访问规则,容易引起直连访问穿透,一旦攻破黑客一般喜欢搞数据勒索,存在一定风险隐患。
七、总结
通过这个办法,可以实现手机等设备对家庭NAS的访问备份需求,一般轻度使用完全没有问题。
有什么问题,欢迎大家交流。
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~