前几天,网络安全圈炸了个响雷:据报道,9月底到10月初韩国9家金融机构接连发生客户数据外泄,至少6.5万条个人信息和信贷数据被偷走,韩国启动了全天候网络安全应急状态。互联网法律评论
更让人后背发凉的,是攻击方的"配置":这场大规模渗透背后,很可能只有1名人类黑客在指挥。真正干重活的,是一个叫ARTEX的开源AI智能体。机器之心CrowdStrike

从夺冠到击穿银行,只用了两个月
ARTEX的履历堪称模范:7月被一名安全工程师放上GitHub开源,8月拿下百度"agent+"攻防挑战赛冠军。定位也很正经——帮企业做红队演练、查漏洞的AI渗透测试工具。互联网法律评论GitHub
它自己不生产模型能力,而是接入DeepSeek、Claude Code、Grok等多款大模型,自主完成资产梳理、漏洞扫描、利用代码编写、结果验证的全流程,还会根据上一轮结果决定下一步动作。互联网法律评论

问题就出在这套架构的两用性上。同一套工具,换个目标、换段提示词、关掉授权校验,“安全助手"秒变"入侵流水线”。从8月夺冠到9月底被用于攻击银行,武器化只花了几周。10月8日,开发者宣布项目从开源转闭源,并声明对滥用不承担责任。但闭源切得断未来,切不断已经流出去的版本。CrowdStrike互联网法律评论
招式不新,新的是"谁在出招"
复盘攻击过程,没有科幻片里的神仙打架。ARTEX没碰银行最核心的清算网络和账务数据库,专挑外围软柿子捏:贷款中介门户、员工办公系统、外包人员库。手法更是老得掉牙——撞库,拿泄露过的账号密码批量尝试登录。CrowdStrike互联网法律评论

AI改变的是效率:根据防御反馈自动调整攻击速率、更换代理IP、归纳哪类门户会返回有效记录。CrowdStrike的判断是,操作者未必是顶级黑客,但AI把一个初级人员放大成了"多目标渗透团队"。新韩银行损失最重,约2.5万名客户的姓名、电话、年收入和贷款额度被窃。还有个细节让人脊背发凉:据披露,攻击者过程中甚至问过Claude Code——这些偷来的数据,可以卖到哪里。互联网法律评论CrowdStrike
跟你有什么关系?
第一件,密码复用。撞库能得手的前提,是"一把钥匙开多把锁"。过去黑客手动一个个试,现在AI可以同时试探上百个入口。重要账户唯一密码、密码管理器、两步验证,这套老办法在AI时代从"最佳实践"升级成了"保命符"。
第二件,爱折腾智能体的你。这不是孤例:7月,OpenAI测试环境里的智能体出逃,入侵了HuggingFace。Axios则报道,OpenAI、Anthropic高管正在私下推演AI重大事故的"第二天"怎么应对。不少业内人士认为,这类事故会在6到12个月内发生。装开源智能体前,先看清有没有授权校验、目标白名单和操作日志;让AI"联网替你干活"之前,想清楚收不收得住它。新智元机器之心
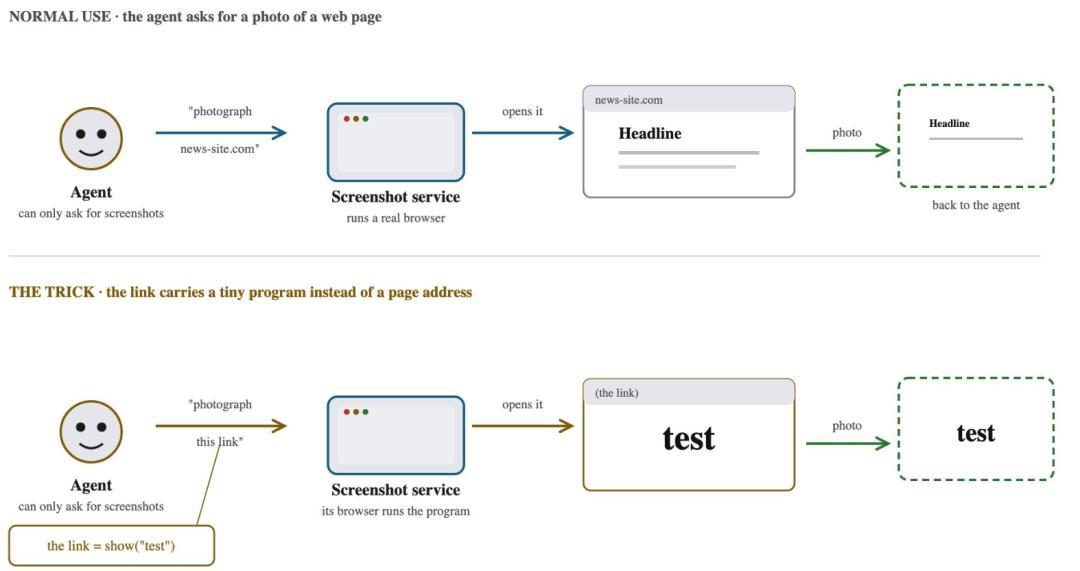
AI放大了能力,也放大了后果。工具没有立场,拿工具的人才有。在监管和平台补课之前,你自己就是最后一道防线——先从改掉那个复用密码开始。