

一觉醒来,照片、合同、代码仓库全被加上 .L0CK3D 后缀,每个文件夹里躺着一封勒索信 read-me3.txt——这不是段子,是大批群晖用户在2026年10月底往后的真实经历。群晖在10月29日发新闻稿确认了这波在野攻击。360安全的反勒索服务,从10月起连续接到多起群晖被加密的求助。知乎知乎知乎
最扎心的一点:这波被一锅端的,很多不是"裸奔党",而是有备份的人。
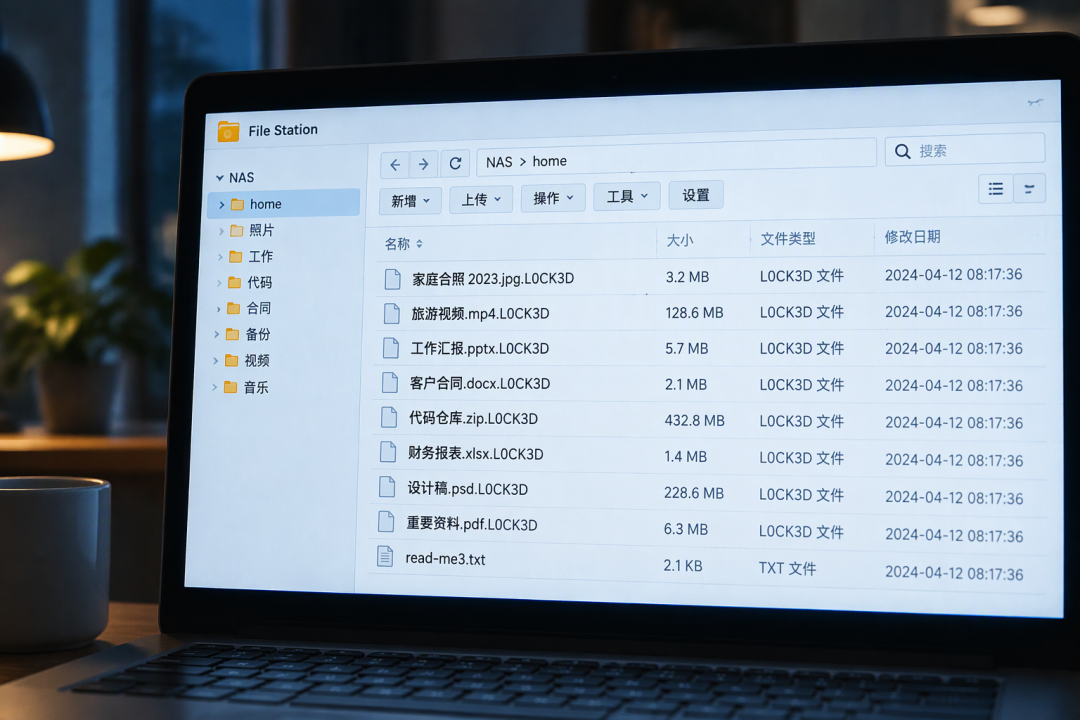
备份为什么没救回来
复盘应急恢复案例的人发现,中招者的备份姿势大同小异:备份盘常年插在NAS的USB口上,或者用同步任务存到同一台设备的另一个目录,勒索软件拿到权限后,外接盘和本地目录一锅端。更隐蔽的是快照——它和原数据在同一台设备上,攻击者拿到管理员权限就能随手删。一位中了勒索病毒的玩家说得很直白:定时快照没做权限隔离,攻击者把所有快照清空了。知乎知乎知乎
一句话:和灾难住在一起的备份,不叫备份。
病毒是怎么进来的
入口不玄学,就两件事叠在一起。
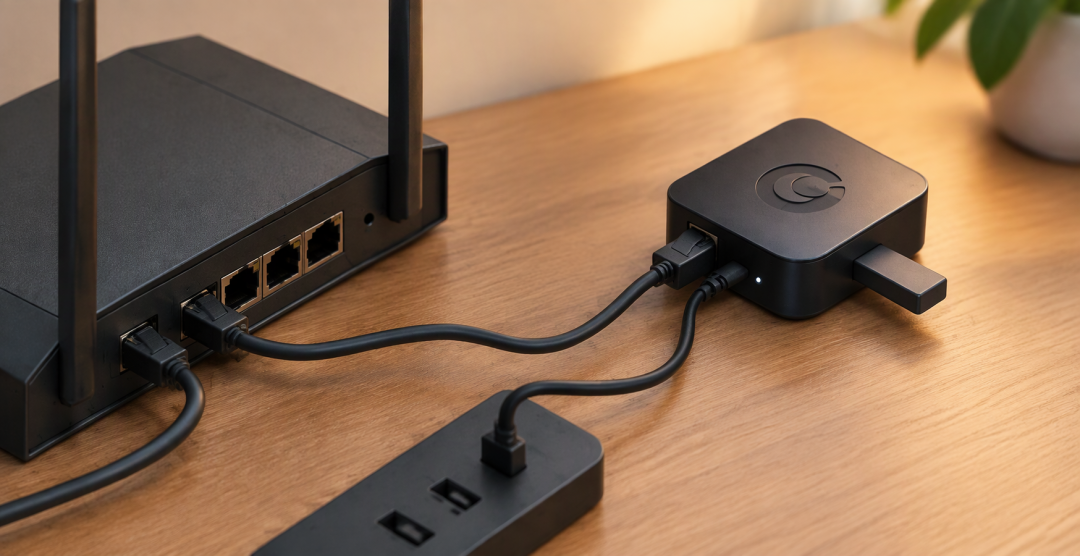
公网裸奔:为了外面访问方便,把NAS的管理端口、服务端口直接在路由器上映射到公网,被全网自动化扫描脚本扫个正着——这是中招玩家自己复盘的原话,等于把管理后台挂到互联网上任人敲门。知乎
补丁装死:群晖公告口径指向一个2024年12月就已修复的旧漏洞(Synology-SA-24:20)。360分析则还涉及2026年9月披露并修复的两个高危远程漏洞。补丁早就有,设备就是没装——这波里没打补丁的,据称绝大部分是怕升级翻车不敢动系统的黑群晖用户。知乎知乎知乎知乎
另外,勒索病毒不挑品牌:群晖、威联通、TrueNAS、Unraid都被拉出来做过风险对照,结论很干脆——不会因为换了牌子就安全。"换一家就安全"是最贵的错觉。知乎
自救清单,按救命程度排序
先打补丁:按官方公告把DSM升到指定版本,如7.4-90075、7.3.2-86009-4、7.2.2-72806-9、7.2.1-69057-12及更高版本。不敢升级的机器,先评估自己是不是下一个。知乎
收口:管理端口别直映公网,改用厂商中转或VPN;停用默认管理员和SSH,强口令+两步验证+登录失败自动封IP,全部打开。
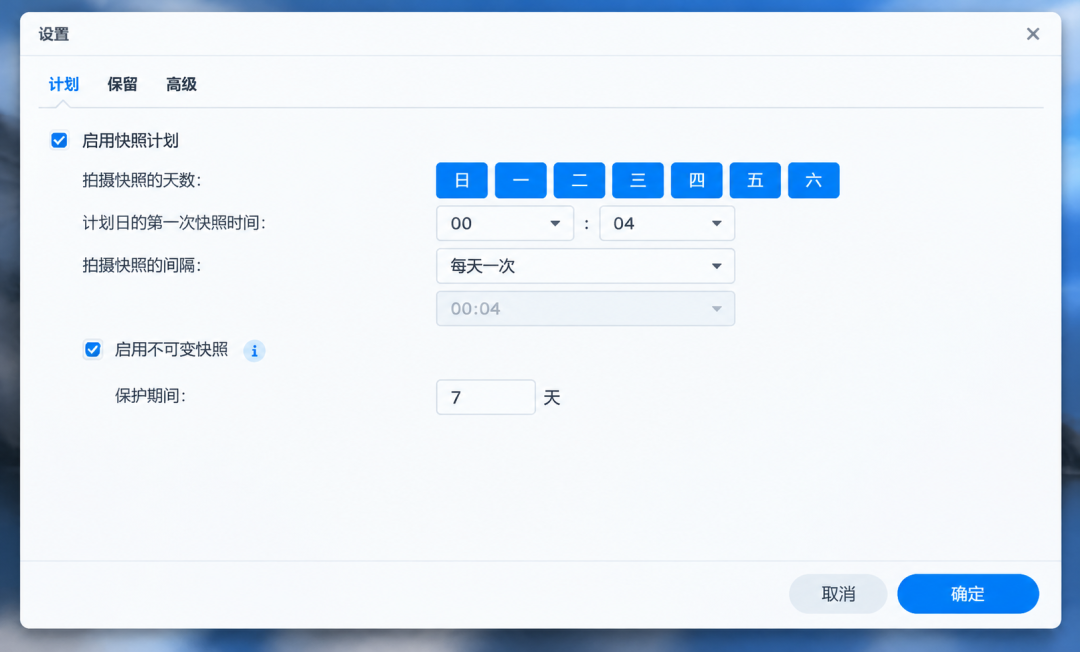
重建备份观:三件事缺一不可——快照开防篡改,并定期检查它是否还在正常生成;至少一份异机备份,不跟NAS共享攻击面;至少一份离线冷备,备份完拔线进抽屉,让勒索软件物理上碰不到它,群晖官方的应急建议也明确要数据副本放在不同位置甚至离线保存。备份的价值不在容量,在隔离。知乎
已经中招:立刻断网、别关机,保留现场并报案;别付赎金,也别信网上的"解密代理"。权威口径说得很清楚:没有解密密钥,被加密的数据暂时没有可靠的恢复方法,所谓定向解密只在极特定条件下才成立——这不能赌。知乎
硬盘内存涨上天的年份,加一块盘确实肉疼。但8年的照片和合同被锁成一堆乱码,那份学费涨得比硬盘狠多了。今晚就查一遍:你的备份,断得开线吗?

当前文章无评论,是时候发表评论了