屏幕一亮,币就没了:Ledger钱包里的小板是怎么偷助记词的

源自13位全网作者

11-02 11:43

屏幕一亮,币就没了:Ledger钱包里的小板是怎么偷助记词的

拿到硬件钱包那天,你以为自己买了个保险箱:私钥不联网,安全芯片守门。但今年10月,Ledger给所有人上了一堂硬件安全课:保险箱的锁没被破解,是出厂前,保险箱本身被人加焊了一个"窃听器"。
屏幕一亮,币就没了:Ledger钱包里的小板是怎么偷助记词的

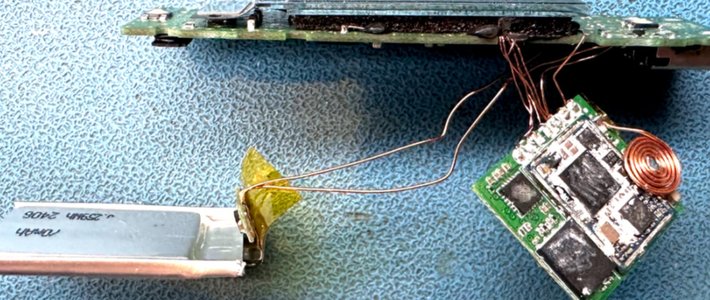
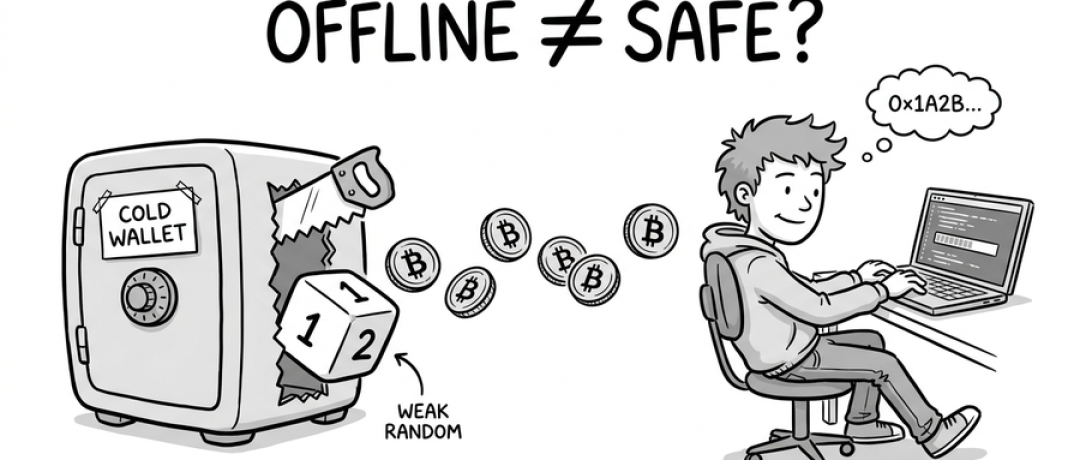
事情出在东南亚授权经销商CryptoBilis身上。有用户拆开自己的Ledger Stax,发现主板上多出一块小板:一枚Nordic nRF9151蜂窝通信模块,外加疑似天线导线。慢雾创始人余弦贴出拆解对比图——官方参考图里没有这些结构。翻译成人话:钱包初始化时,助记词要上屏明文展示给你抄;这块小板的工作,就是把屏幕上那几个单词"拍"下来,通过蜂窝网络发给远处的收信人。之后的流程一切正常,钱却悄悄蒸发。据链上分析机构估算,损失约8600万至9300万美元,数百个钱包被掏空。微博知乎微博小红书知乎
屏幕一亮,币就没了:Ledger钱包里的小板是怎么偷助记词的

比丢钱更扎心的是事实本身:安全芯片没被攻破,密码学设计也没有漏洞,翻车的是屏幕。按BIP流程,助记词至少要上一次屏,展示即暴露。研究人员还怀疑,较早期植入板藏在显眼处,更新版本可能藏在屏幕背后,连拆机都不一定看得全。

评论区里用户反复追问的就是那几句:“官网买的没事吧?”“我的就是这个经销商”。有人感叹"防得住代码漏洞,防不住硬件动刀子",一条高赞更直接给出替代方案:“不如拿断网旧手机做冷钱包”——没人能证明自己那台没问题,冷热钱包之争又被点燃。小红书小红书

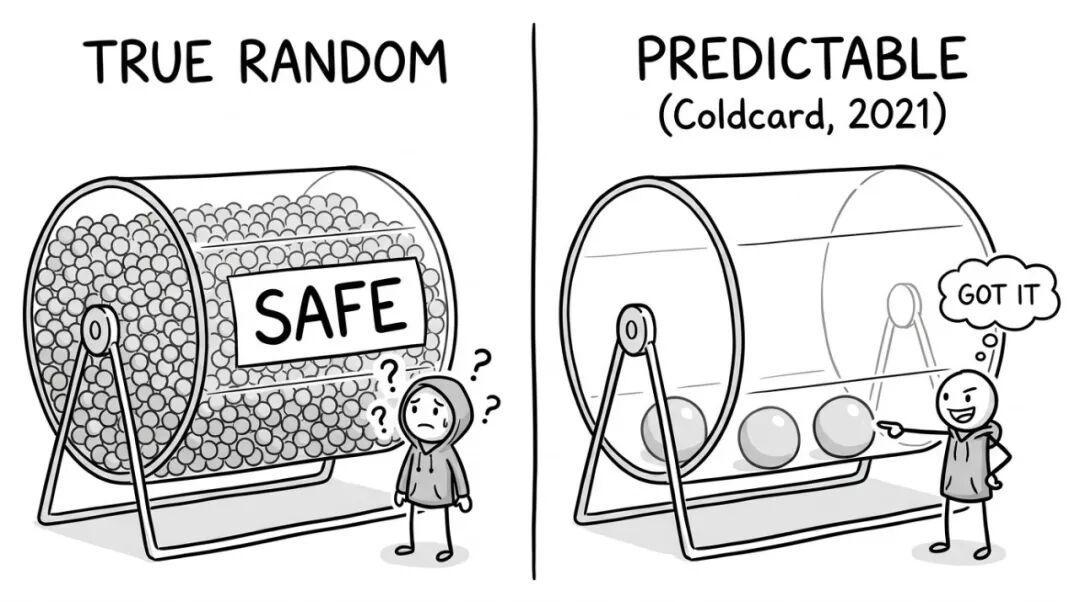
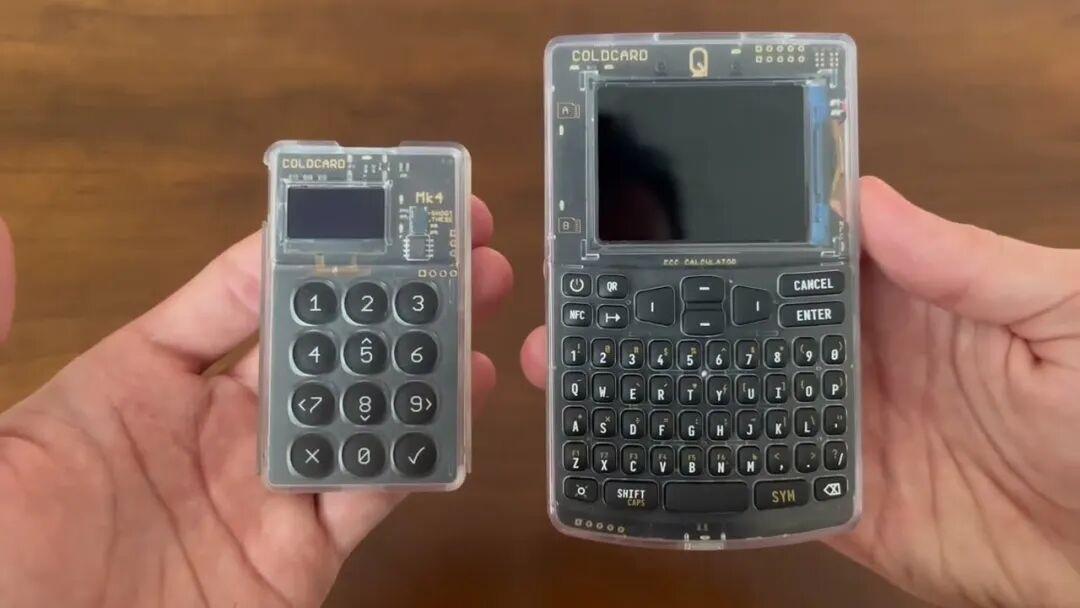
这轮风波还有另一半教训,来自Coldcard:2021年一次固件迁移的bug,把硬件真随机源悄悄关了,种子生成退化成可预测的软件伪随机,潜伏五年,2026年7月30日被黑客批量攻破——不碰你的设备,拿到芯片ID就能在普通电脑上穷举全部种子。知乎知乎

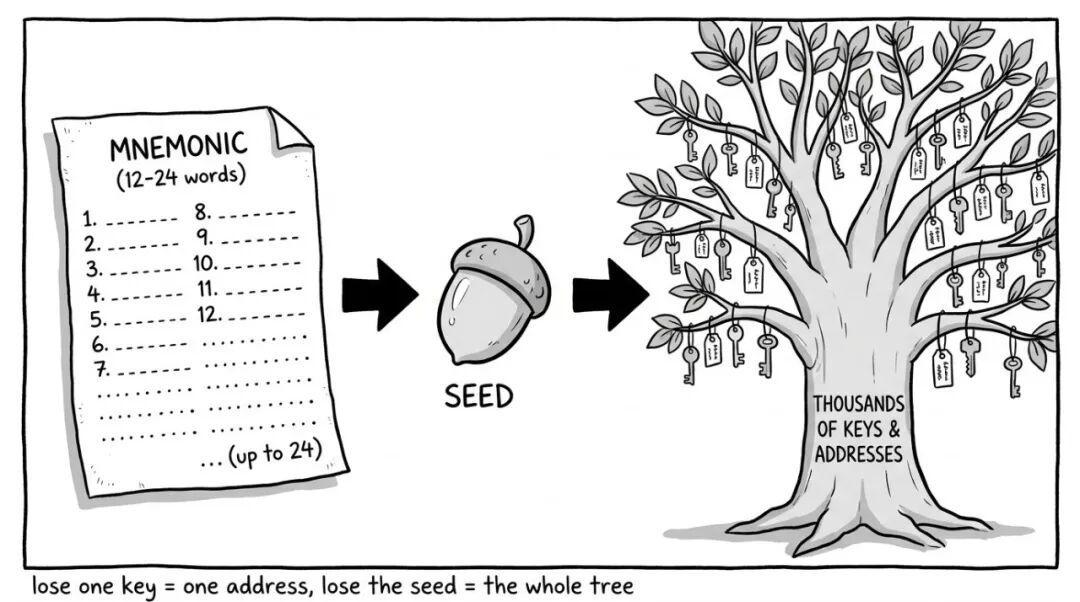
而没受影响的两类人:用骰子自己生成助记词的,和配了Passphrase(“第25个词”)的。知乎
屏幕一亮,币就没了:Ledger钱包里的小板是怎么偷助记词的

Ledger的72小时回应说得很克制:已确认被盗案例全部涉及该经销商渠道设备,自身系统和直销未受影响;没用过的设备别初始化,已设好的资产转移到官方渠道新设备并生成全新助记词;退货禁止二次上架。随后OneKey、SafePal、Trezor、Tangem、imKey集体公告:取消授权、免费换新、防拆封条、首次激活日期核验……硬件钱包的竞争,正被从芯片参数表逼进供应链信任链。知乎

想下手的话,记住三件事:只走厂商官方直销、别碰来路不明的退货、开箱第一件事是用官方App验证设备真伪与首次激活状态。已经在用又落在风险名单渠道里的,先转资产,再谈追责。
屏幕一亮,币就没了:Ledger钱包里的小板是怎么偷助记词的

内容由AI生成

精选参考来源

1. 一台被拆解的Ledger Nano X,右下角那块额外的绿色小电路板就是植入的后门模块,附带铜线圈天线和被替换下来的电池上周,加密货币硬件钱包厂商Ledger向外界确认,在东南亚销售的一批设备里被人动了硬件手脚,攻击者借此悄悄提取了约一亿美元的加密资产。被盗的钱包来自马来西亚授权经销商CryptoBilis,区块链调查公司Bitquery追踪到大约315个地址与这批被污染的设备关联,涉及Bitcoin、Ethereum、Tron等多种币种。消息传开后,欧洲用户也在德国MediaMarkt连锁店买到了带后门的设备,问题不再是某个小卖家的个例。发布了头条文章:《硬件钱包里被人偷装了后门:一亿美元加密资产是怎么被卷走的》 硬件钱包里被人偷装了后门:一亿美元加密资产是怎么被卷走的

2. Ledger安全疑云持续发酵,多家厂商紧急回应,硬件钱包信任警报拉响

3. 最近著名硬件钱包 Ledger 出了点事。一些从东南亚的经销商 CryptoBilis 处购买 Ledger 的用户发现自己的币丢了。已知的损失加起来可能有几千万美元。对硬件钱包的供应链攻击并不罕见。过去这些年一直有人通过在硬件钱包里植入后门来盗币,所以很多人都知道不能随便从私人手上购买硬件钱包。但这次不太一样,CryptoBilis 可是列在 Ledger 官网经销商名录里的。那为什么还会发生这种事呢?——CryptoBilis 前联合创始人表示,公司已于 2026 年 3 月被收购,原团队随后退出经营管理;某币圈媒体披露的公司登记截图显示,一名地址位于黑龙江的人,于 2026 年 8 月 3 日出任 CryptoBilis 董事,并于 9 月 7 日辞任。有人拆了一台涉事的 Ledger 钱包,发现里面被植入了包含 LTE 通信模块的后门电路。这个后门可以监听设备发送给屏幕的显示数据。在用户输入助记词的时候,后门电路就会把助剂词发出去。我以前讲过一个对供应链攻击最有效的安全原则:用老不用新(网页链接)。因为来自供应链的威胁很难发现,在没有直接检测手段的时候,时间是最通用而有效的武器:一个 10 年前发布的软件,如果里面有后门,那这个后门必须能做到 10 年都不被发现才行。路遥知马力,日久见人心。无论是对人,还是对软件,还是对硬件,在评估可信度的时候,时间都是重要的因子。大部分人都没有能力检测自己买的硬件钱包有没有被植入后门,但“用老不用新”原则是所有人都能执行的:买回来先别用,等两年再说。

4. Web3最离谱的安全事故

5. 硬件钱包接连出事,到底是谁的责任?

6. Ledger冷钱包还安全吗?😨

7. 离线的冷钱包,41分钟被转走7000万美金:为什么有了硬件钱包,数字货币还会被盗

0
扫一下,分享更方便,购买更轻松
0评论

当前文章无评论,是时候发表评论了
提示信息

取消
确认
评论举报

最新文章 热门文章