















 深耕AI、数码兴趣领域





4
1
[NAS 部署] 大火的 Octop 在 NAS 怎么部署?Docker +多用户配置
2026-10-19 12:32:33
4点赞
48收藏
15评论
Octop 是腾讯开源的自部署 AI 智能体,9 月 15 日发了 1.0 GA,终于是有个正式版本了。我马上就在 NAS 上用 Docker 跑起来。体验过后,说说简单看法。
这套方案适合谁
有 NAS,能跑 Docker。
想自己托管24小时在线的 AI 智能体。
家里或小团队多人要各用各的——这是 Octop 最值得用的一点。
一、Docker 部署:Compose 直接抄
把下面这段写到 Docker Compose 管理器部署:
services:
  octop:
    image: ghcr.io/tencentcloud/octop:latest
    container_name: octop
    restart: unless-stopped
    user: "0:0"
    ports:
      - "8088:8088"
    volumes:
      - ./data:/data/.octop
    environment:
      HOME: /data
      OCTOP_BIND_HOST: 0.0.0.0
      OCTOP_PORT: 8088
      OCTOP_ADMIN_USERNAME: admin
      OCTOP_DEFAULT_PASSWORD: "password"
      OCTOP_LOG_LEVEL: info
      TZ: Asia/Shanghai
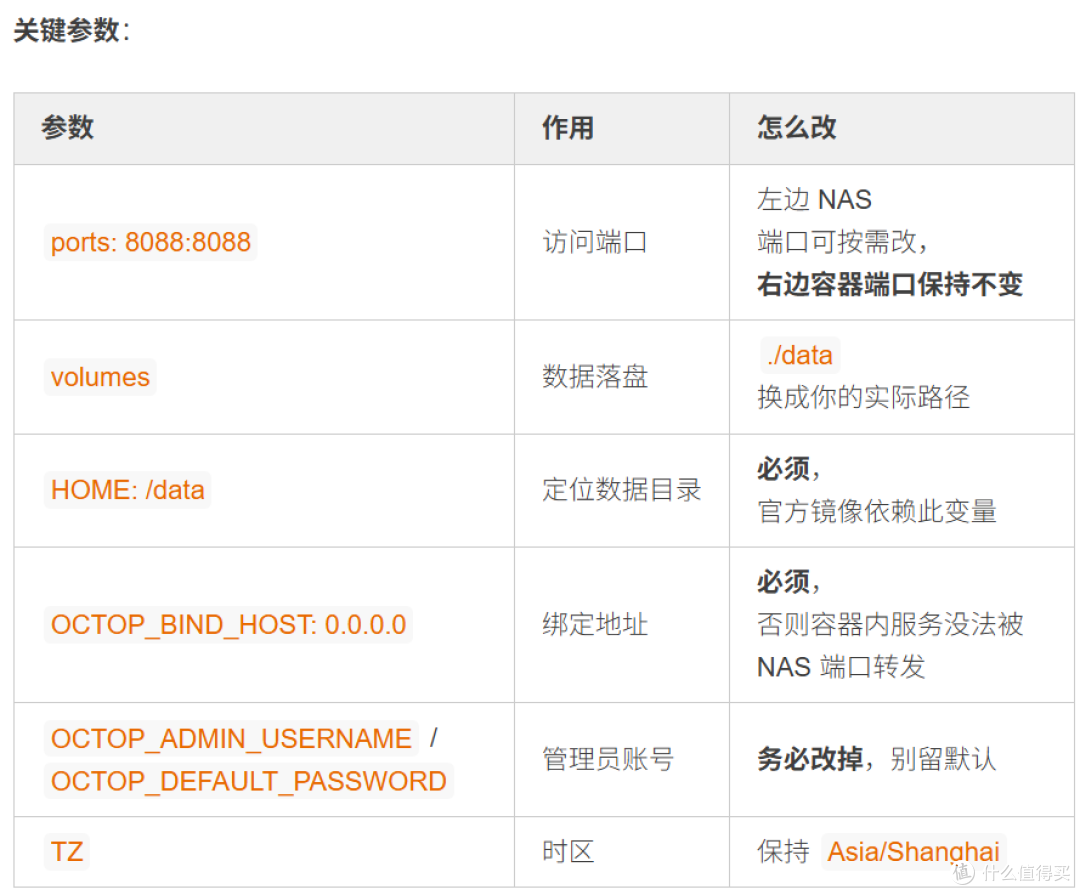
关键参数:
两个注意:
user: "0:0"会让容器以 root 权限运行,介意的话把这行删掉。用户名和密码一定要改。
部署完成后,浏览器打开 NAS 的 IP:8088,登录 Dashboard,先把模型和渠道加上。
“
顺序建议:先接模型和渠道 → 再开多用户 → 最后配知识库和备份。模型没接上,后面所有功能都跑不起来。
资源占用(实测快照):CPU 约 1%,内存 1.4GB(机器共 15.4GB)。常驻在 NAS 上基本无感。
二、多用户:一家人各用各的
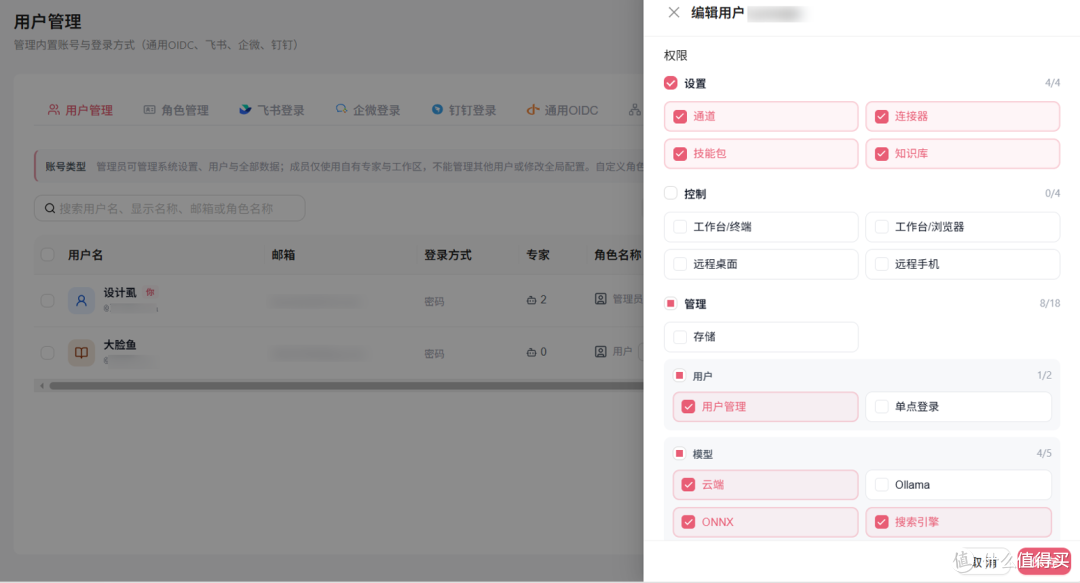
在系统设置里开独立账号,每个账号都有独立配置,也都可以建自己的 Agents 团队。每个 Agent 也是独立的:有自己的工作区目录、模型配置、技能、记忆、对话历史等。
管理员还能指定哪些资源是共享的——模型、技能、文件,都能单独设。
好处是只部署一个实例,全家或整个小团队都能用,不用一人一套。
要留意一点:
目前还没做到目录隔离。每个用户的 Agent 被要求不能访问别人的文件,但拦不住它用命令去浏览,存在误操作到别人数据的风险。希望官方能尽快把这个口子封住。
三、内置知识库:拖进去就能引用
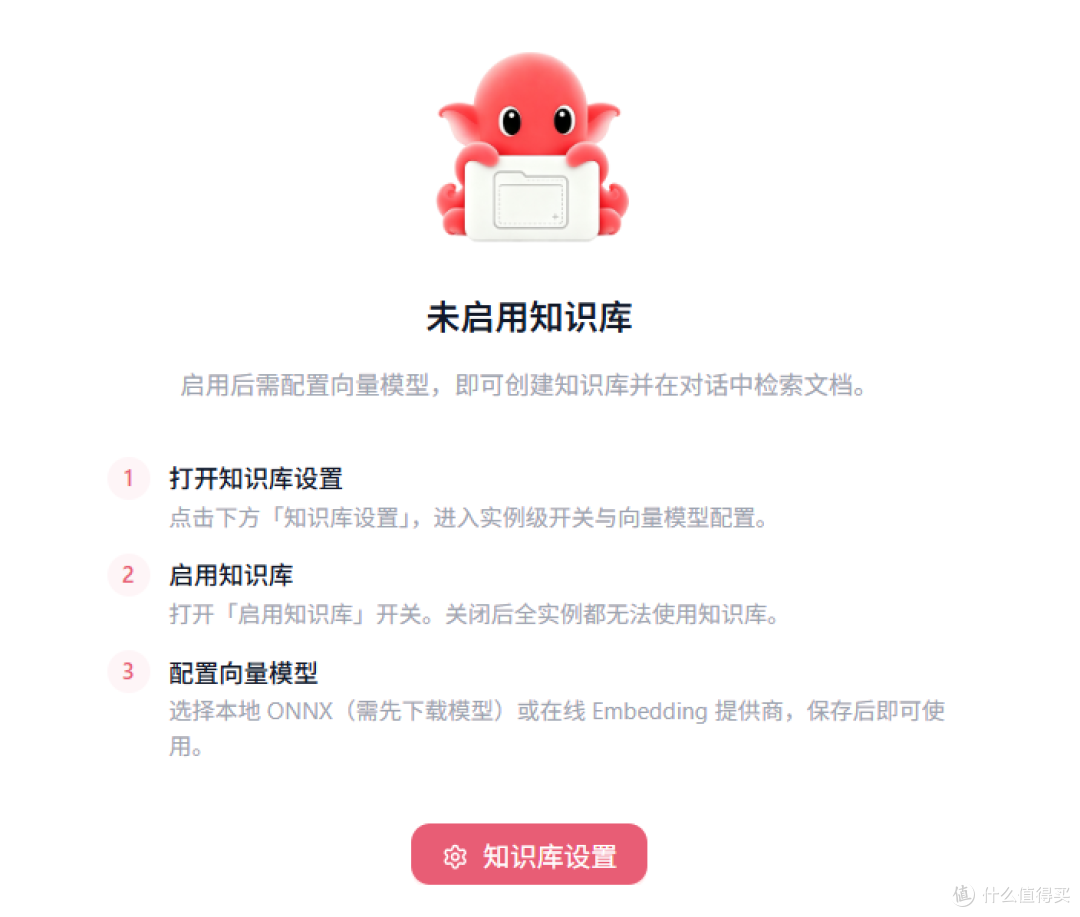
设置里打开知识库,把文档拖进去,它会自动解析、索引。
对话时勾选知识库,回答就会引用这些资料,下面还会列出源文件,点开就能看原文。
支持的格式很全:常见文档、表格、PDF,图片和扫描件也能开 OCR 识别。
知识库可以设成共享(这样家里其他人也能用),也可以设成私有(只有自己看)。
四、备份与安全:从"手搓脚本"变成点一下
数据库、专家工作区、配置、密钥、技能包、插件、知识库,可以打包成一个归档下载下来,也能设成按时间自动备份。
用 AI Agent 最怕的就是"刚才我把 xxx 改坏了且没法恢复~"。现在这件事在管理页面点一下按钮就完事。
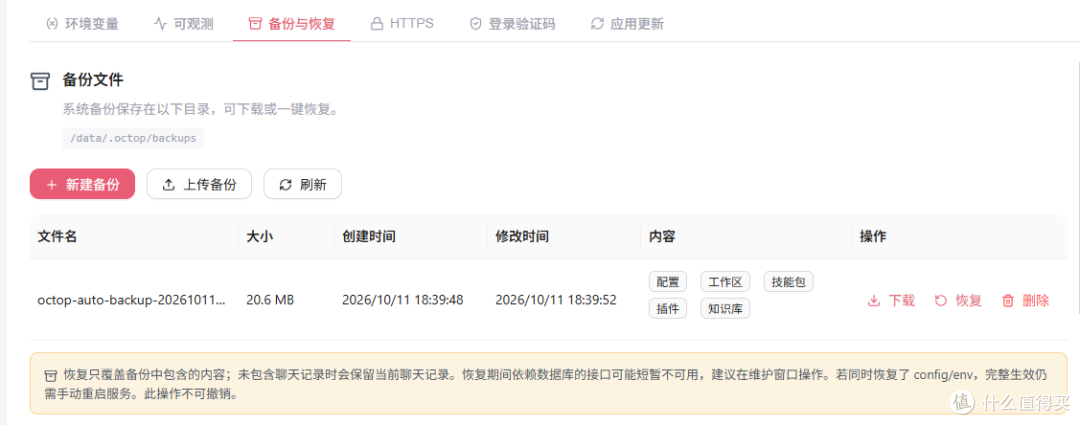
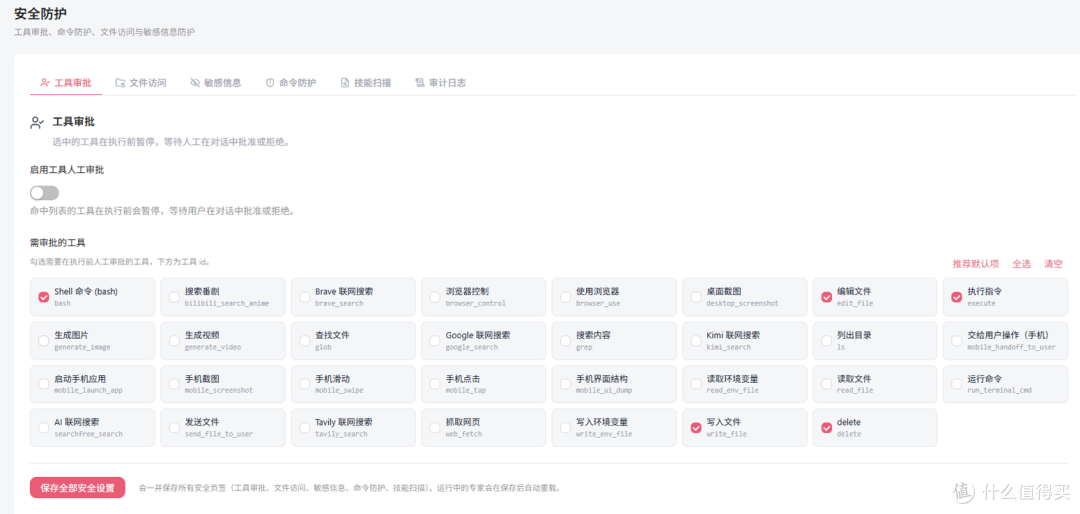
安全设置也在同一片区域:审批、文件访问黑名单、脱敏,都是可视化开关,按需开就行。
五、几个能省事的配置
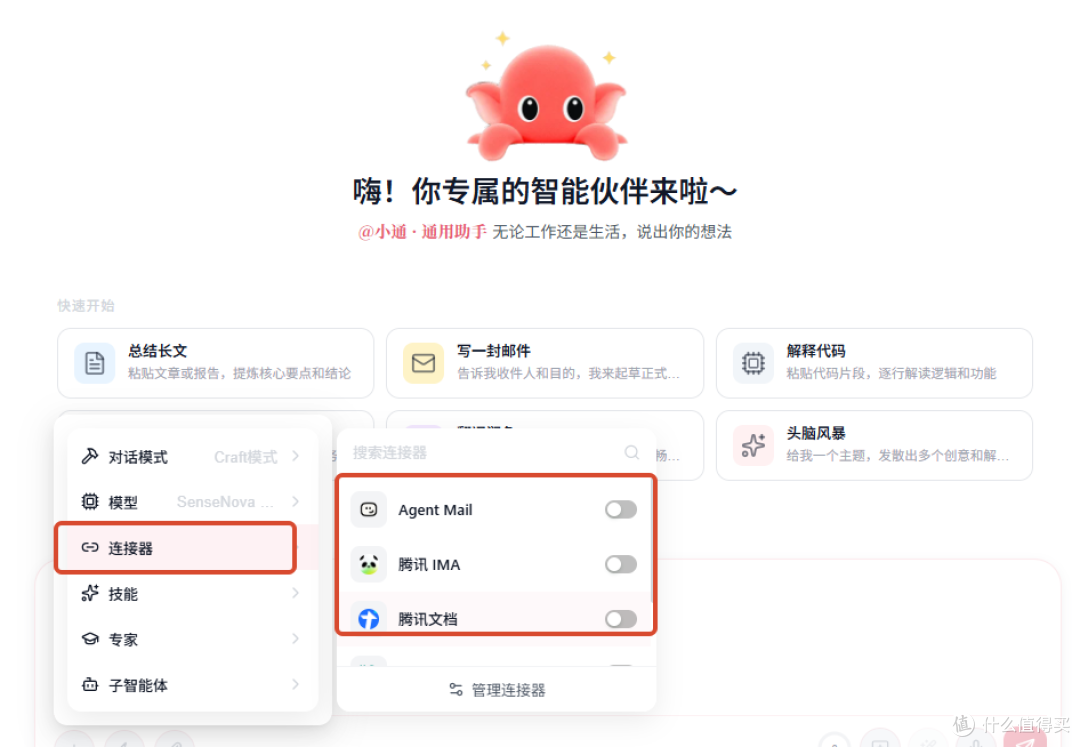
连接器按对话勾选:
默认只加载常用的,其余可以在每个对话里单独选。
不常用的不默认加载,能省 Token,也避免上下文塞太多让 Agent 分心。
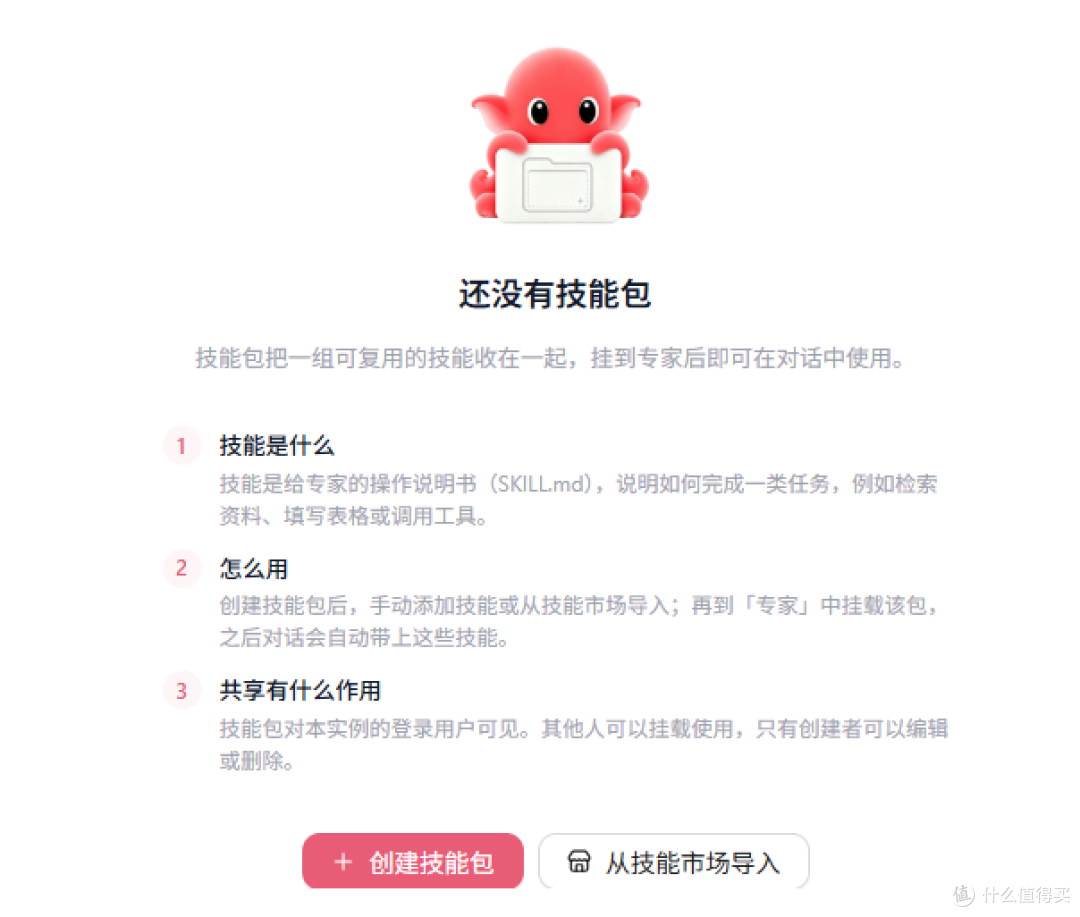
技能包:
把一堆技能打包成一个包,挂到不同 Agent 上。由创建者维护一处,其他人直接挂载用,不用每个 Agent 都复制一套。
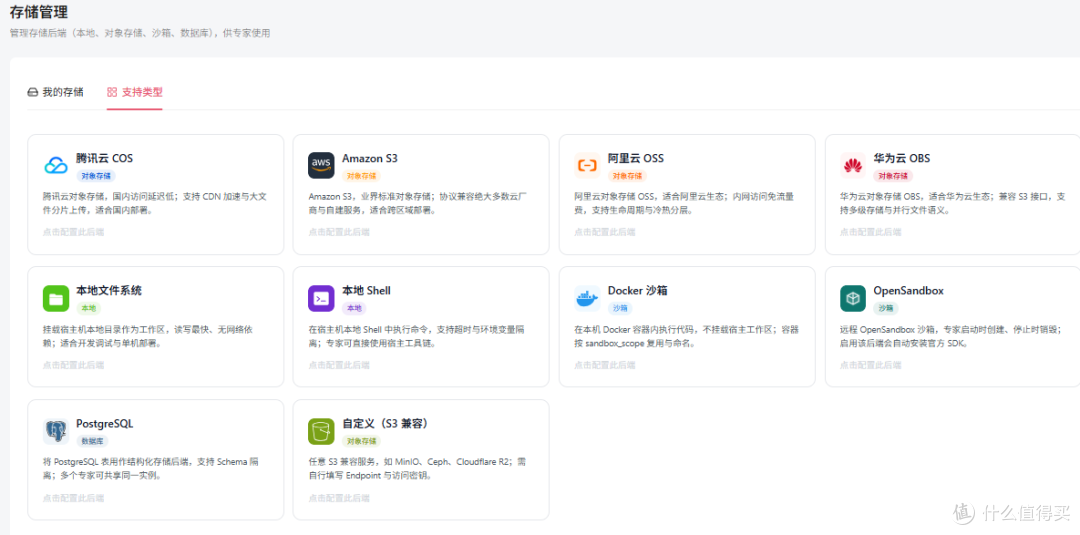
存储后端:
可以拿网络存储当工作区,读写文件直接进存储后端;支持混合模式——本地做缓存/临时工作区,远端做持久化,按文件类型或路径自动路由。
六、常见问题
Q:部署完发现 NAS 端口转发不进来?
A:先看 OCTOP_BIND_HOST 是不是 0.0.0.0。这个变量漏了,容器内服务就只绑在 localhost,NAS 转发不到。
Q:多个用户会不会串数据?
A:各自的对话和文件是分开的,但目录隔离还没做,属于「约定级」隔离,不是系统级。用过 AI 助手的应该都养成习惯了,重要数据一定要备份。
Q:已经有自己的知识库了,还用它的内置知识库吗?
A:内置知识库胜在省事。但如果已经自己搭建过知识库了,那肯定是自己的更灵活。建议继续用自己的,没必要迁到内置。
总结
多人共用一个实例的 AI Agent,Octop 是目前少有的选择,部署和日常配置的门槛也确实压得低——备份、安全这些以前要自己写脚本的事,现在都做成了页面按钮。
唯一要等的,是目录隔离那最后一公里。











校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案
校验提示文案