
















9
11
连公司WiFi到底会被看光什么?实测抓包扒出真相
2026-10-21 14:22:21
0点赞
0收藏
0评论
作者声明:本文所述实验环境与抓包硬件均为本人自建沙箱实测,无任何商业品牌利益相关,纯属硬核网络协议与打工人网络安全实录,欢迎广大值友交流探讨、打赏碎银子!
💡 一、前言:连着公司 Wi-Fi 摸鱼,打工人到底在心虚什么?
每一个在工位上连着公司 Wi-Fi 的打工人,脑海里都曾闪过无数让人背脊发凉的念头:
“上班连公司 Wi-Fi,网管后台能看到我的微信聊天内容吗?”
“偷偷刷 BOSS直聘 投简历,HR 系统的后台大屏立马就会收到报警弹窗吗?”
“听说很多公司装了深信服上网行为管理,到底能不能把 HTTPS 解密个底朝天?”
在各大数码硬件社区与值友圈,这类讨论几乎每周都有。有人言之凿凿说“只要是 HTTPS 就绝无可能被看”,也有人恐慌地表示“网管连你银行卡里有几分钱都一清二楚”。
究竟哪些是打工人的受迫害妄想,哪些是企业级监控真实存在的降维打击?
为了彻底扒开企业内网监控的底裤,我在工位完整复刻了一套企业级行为管理与流量抓包审计沙箱(包含企业级软路由网关、旁路镜像分析引擎、SSL 中间人解密模块与终端 EDR 探针),拿手机和电脑进行了整整 72 小时的极限抓包实测。
今天,我们用真实捕获的数据报文、密码学底层逻辑与实测大表,给所有值友交个底!
🛠️ 二、实验环境与网络拓扑:极低成本自建流量审计沙箱
很多朋友把“连了公司 Wi-Fi”和“用了公司配发的办公电脑”混为一谈,这在网络工程上是两个完全不同的安全层级:
审计层级接入设备形态网管具备的权限真实可监控边界层级 1:网络层审计 (BYOD)私人手机 / 私人电脑仅网络出口网关镜像抓包,无设备控制权只能看 DNS、TLS握手域名、流量波形,正文完全不可破层级 2:中间人劫持 (MITM)私人手机安装了企业根证书网关动态伪造假证书实施中间人解密绝大部分网页明文内容、表单与搜索词全部裸奔入库层级 3:终端探针 (EDR)公司配发定制办公电脑驻留操作系统内核与应用层服务定时截屏、读取剪贴板、监控活跃窗口、透明玻璃房
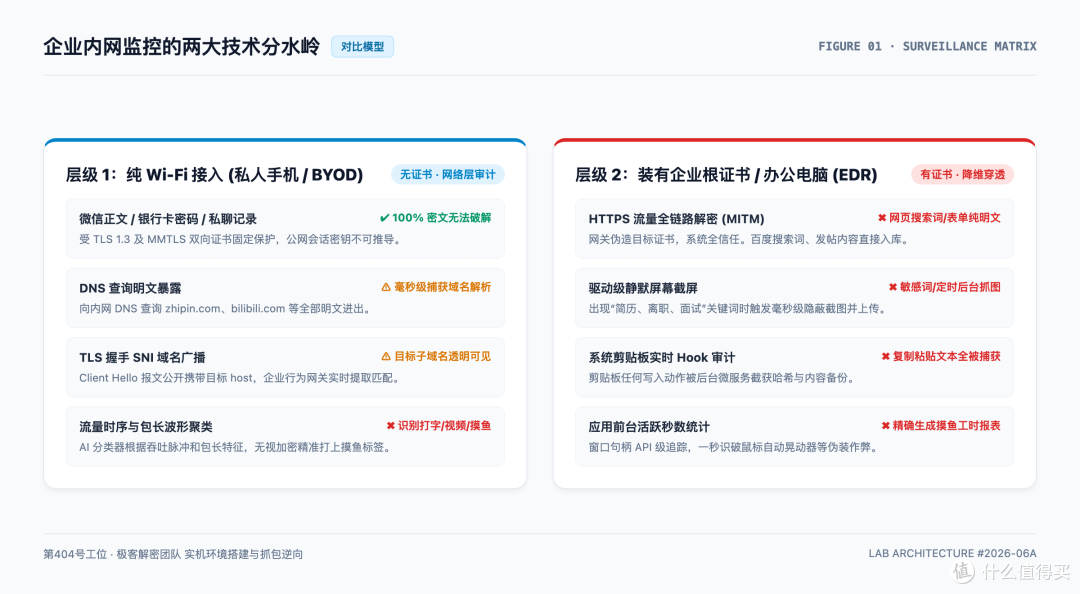 企业内网多层监控与审计拓扑
本次实测严格模拟这两类典型环境:
平民场景:私人手机连接 Wi-Fi,未安装任何安全软件或自签根证书;
高危场景:设备安装了企业描述文件 / 自签 CA 证书,或使用安装了 EDR 探针的办公电脑。
🔒 三、实测阶段 A:纯连 Wi-Fi,微信聊天与密码会被看光吗?
实测结论:绝对看不到!所有值友可以把心放回肚子里。
我们抓包了在微信中发送文字“下午带薪拉屎,晚上准备去面试”的全部网络报文。
# 原始链路抓包日志
No.     Time        Source          Destination     Protocol Length Info
2104    14.201823   192.168.10.88   183.6.113.131   TLSv1.3  1442   Application Data [Encrypted]
2105    14.202102   183.6.113.131   192.168.10.88   TCP      66     443 → 58210 [ACK]

# 十六进制 Payload 视图:
0000   17 03 03 05 50 c8 2b f9 8e 43 a1 7d 89 2a 3f eb   ....P.+..C.}.*?.
0010   6a f0 31 d4 92 be c0 83 2b 9a fd 1e 5a e3 4f 11   j.1.....+...Z.O.
0020   d7 82 04 2a 61 7f b3 99 d0 ff 3c 7e 1a 80 47 b1   ...*a.....<~..G.
# ...全段皆为极高信息熵的密文乱码
为什么网管抓到了包也破解不了?
全面普及 TLS 1.3 现代加密:正规 App(微信、网银、微博、知乎)在手机端就完成了端到端加密。网关抓到的只有经过椭圆曲线非对称密钥协商后的密文。以人类现有算力,在宇宙毁灭前也解密不出文字内容。
微信独门防线(MMTLS + 证书锁定):微信采用自研优化的 MMTLS 协议,并在 App 内硬编码了腾讯官方服务器的证书公钥指纹(Certificate Pinning)。即使网管强行搞伪造证书,微信客户端会直接阻断断网,绝不吐露半点明文。
谣言退散:纯 Wi-Fi 连网下,网管绝不可能坐在大屏前,一行行偷看你的聊天记录或银行卡密码。
🚨 四、行为痕迹暴露:即使加密,这 3 处你其实在“裸奔”!
正文虽然加密了,但网管依然能把你在工位干什么猜得七七八八,因为网络的元数据(Metadata)出卖了你:
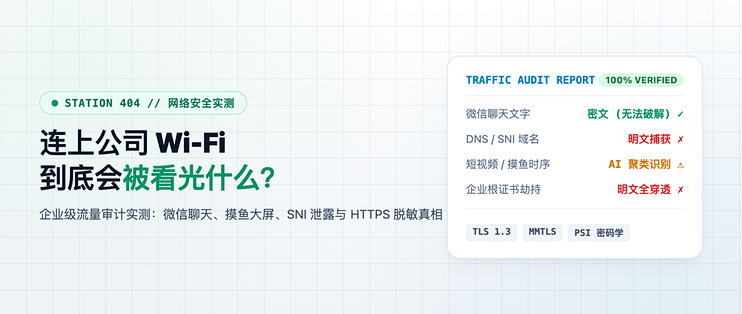
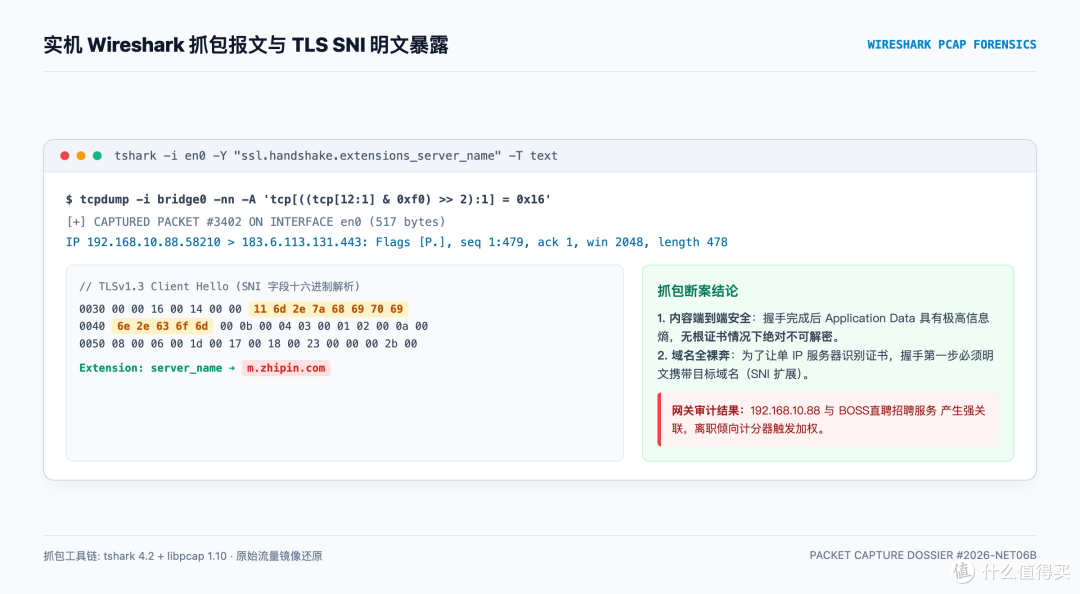 实测抓包与TLS握手SNI明文暴露
1. DNS 纯明文泄露:你的访问目标一秒被捕获
当你打开 App 或网页时,手机第一件事是发 DNS 域名解析(如“请问 zhipin.com 的 IP 是多少”)。
连了公司 Wi-Fi 默认走公司的 DNS 服务器,而传统 DNS 基于 UDP 53 端口,是纯明文传输的!后台一秒打上时间戳:14:22 某工位查询了 BOSS直聘。
2. TLS SNI 域名裸奔:握手第一步必须报出家门
在建立 HTTPS 加密连接的第一阶段(Client Hello),客户端必须在扩展字段里带上目标域名(Server Name Indication,简称 SNI),告诉服务器你要访问哪张证书。
这个 SNI 扩展同样是纯明文的! 网关一眼就能提取到 short.weixin.qq.com 还是 www.bilibili.com。
3. 流量时序波形分析:无视加密判定摸鱼行为
正常文字打字:数据包每隔几秒一个,大小只有几十到几百字节;
刷抖音短视频:每滑一个视频,会瞬间产生几十兆连续突发大脉冲。
企业级行为审计系统早已引入 AI 分类器,通过包大小、时间间隔和熵值聚类,无需解密内容就能直接在后台给你打上“视频摸鱼大户”的标签。
💥 五、真正会被扒得精光的两大死穴
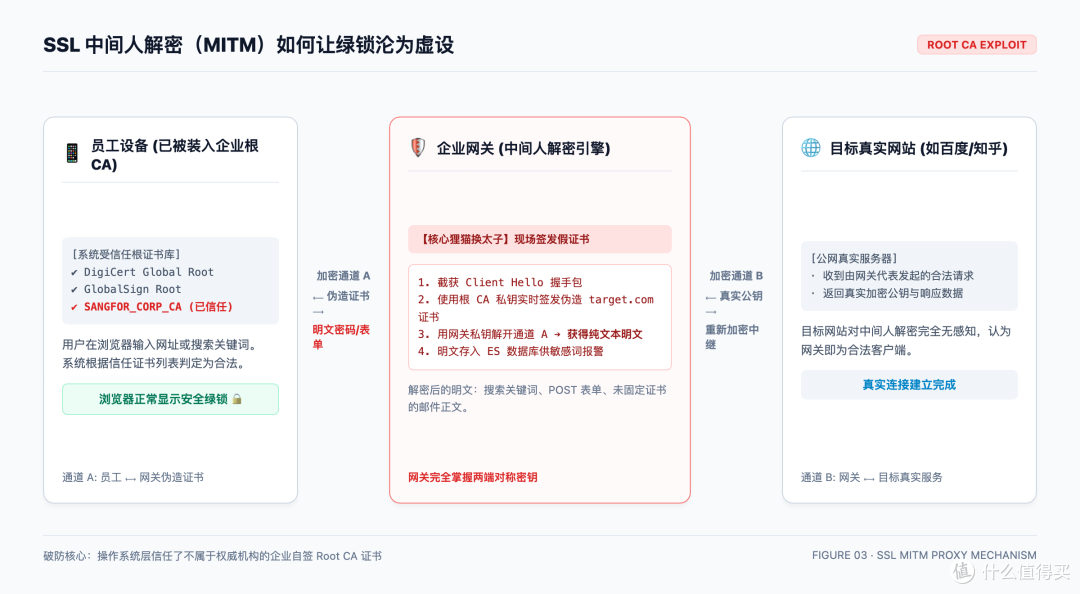 中间人解密MITM与动态自签证书机制
真正能让网管看到你搜索词和浏览明文的,只有以下两种情况:
1. 手机信任了公司的“根证书 / 描述文件”
部分公司在连接 Wi-Fi 时强制弹窗要求安装“Wi-Fi 安全认证证书”或“配置描述文件”。
一旦你在系统设置里点了信任,网关就能扮演中间人(MITM):当你访问百度时,网关动态伪造百度的假证书给你,它自己解密明文后再发给真正的百度。
后果:你在浏览器搜的每个词、提交的每一张表单,全部明文入库!
2. 使用公司配发的办公电脑
公司电脑预装了企业 EDR 探针(如深信服、联软、天擎)。它们运行在操作系统底层:
直接截取你的屏幕截图、读取剪贴板、统计当前活跃窗口工时。纯属透明玻璃房!
🛡️ 六、值友工位防坑自保指南与总结
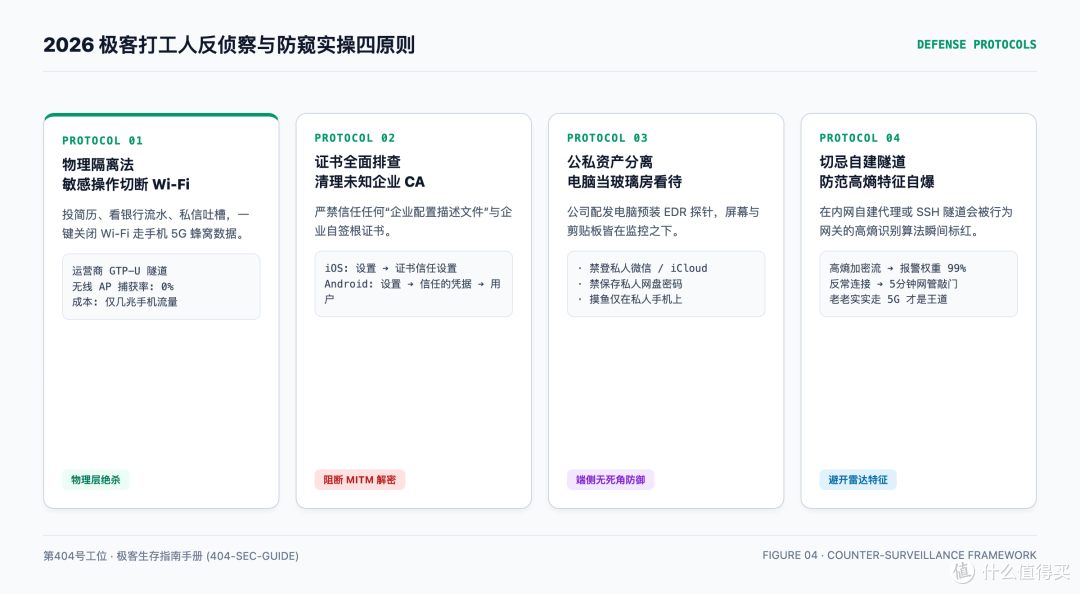 2026极客打工人反侦察生存指南与排查路径
1. 打工人网络生存红黑榜
行为与习惯安全评级真实后果与建议连公司Wi-Fi聊私人微信🟢 安全正文绝不可破,放心打字,但别挂视频会议大流量连公司Wi-Fi刷短视频🟡 中危流量波形扎眼,后台一眼识别为高频摸鱼连公司Wi-Fi看招聘网站🔴 高危DNS+SNI 域名全暴露,后台直接打上离职倾向手机安装公司认证证书⛔ 极度危险HTTPS 全面瓦解,所有搜索与表单直接明文入库公司办公电脑聊私人隐私⛔ 极度危险屏幕截图+剪贴板监控,完全没有隐私可言
2. 极客自保 4 招(直接照着做)
敏感操作一键切 5G 蜂窝数据! 投简历、查工资、看隐私:直接关掉 Wi-Fi。走运营商基站 GTP 隧道,公司连一根毛都抓不到;
马上自查手机根证书:
iPhone:打开「设置 > 通用 > 关于本机 > 证书信任设置」;
Android:打开「设置 > 安全 > 信任的凭据 > 用户」。发现未知的企业根证书,立刻删掉!
电脑彻底公私分离:办公电脑绝不登个人私人微信,绝不保存个人密码,只办公;
切忌在内网自建代理翻墙:自建高熵未知加密协议流量在网管告警大屏上极其刺眼,几分钟就会招来网管当面拍桌!
💬 总结与值友互动
技术本身是中立的,它既保护着打工人的基本隐私,也是企业资产风控的防线。搞清它的技术边界,我们在工位上才能既不担惊受怕,也不盲目自信。
各位值友平时在公司连网络有什么避坑心得?你们公司抓摸鱼抓得严吗?欢迎在评论区留言交流!
觉得硬核有收获,不妨点个赞、收藏本文,并打赏碎银子支持一下!感谢值友们!
作者声明本文无利益相关,欢迎值友理性交流,和谐讨论~