2026 年 10 月 28 日晚上 10 点,一位群晖 DS720+ 用户听见 NAS 一直响。远程登上控制台,磁盘可用空间是 0,所有文件后面都多了 .LOCK3D。
两块 8T 硬盘做了 RAID1,他把盘拔下来插到电脑上,也读不出来。他说,几十年的照片和资料都没了。
这不是一个人的遭遇。10 月 28 日到 29 日,同一类求助集中出现:文件被加密后追加 .LOCK3D 后缀,留下 read-me3.txt 勒索信,多人中招。知乎哔哩哔哩小红书
Solar 应急响应团队说,他们处置了多起群晖 NAS 勒索事件,暂把家族称为 C3RB3R。
NAS 本来是个很安静的东西。一块主板,几个盘位,塞在书桌边或机柜里,替手机、电脑、相机收着照片和项目文件。
它不像网盘那样每月扣费,也不像移动硬盘那样容易找不到。很多人买它,就是想把数据放在自己家里。
这波攻击最让人难受的地方,是几道“看起来已经做了”的防线,恰好都没拦住。
最新版也中招,但别急着喊 0day
Solar 团队上机检查的一台受害设备,运行的是 DSM 7.4.1-90080 Update 1——截至发稿时的最新版。知乎
群晖在 10 月 12 日发布这个更新,说明里只写了“修正了安全性弱点”,没公开漏洞编号和受影响组件。知乎
微博上的更新提醒也把它标成“important Update”,同样没有给出漏洞细节。微博
于是很多人第一反应是:最新版也有 0day。
Solar 把话说得很克制:最新版遭到攻击,不等于最新版存在 0day;入侵入口还没确认,套件、插件、账号凭据、暴露的服务都有可能。知乎
另一个做企业 IT 服务的账号复盘了自己处理的现场:局域网里一台电脑点了钓鱼邮件,病毒拿到保存在本机的 NAS 账号密码。
随后它通过正常的 SMB 协议读写 NAS 文件完成加密。这只是其中一种可能,不是全部答案,但它解释了一个让评论区最崩溃的细节。小红书
有人开了双重验证、关了 SSH、改了端口,还是中招。因为这些动作保护的是 DSM 登录入口。
如果对方拿着已经保存在电脑里的凭据走 SMB,门根本不在这条路上。
RAID1 不是备份,同步也不是
RAID1 做的是镜像:两块盘写一样的内容。四盘位的机器也是同一个逻辑:盘位多了,能坏的盘多了,镜像还是镜像。
这能扛住一块盘坏掉,但扛不住“删除”和“加密”。文件被加密,镜像会把加密后的版本同时写到两块盘上。
那位 DS720+ 用户把盘插到电脑上读不出来,并不奇怪,群晖的 RAID 不是插上普通 Windows 电脑就能直接读的。
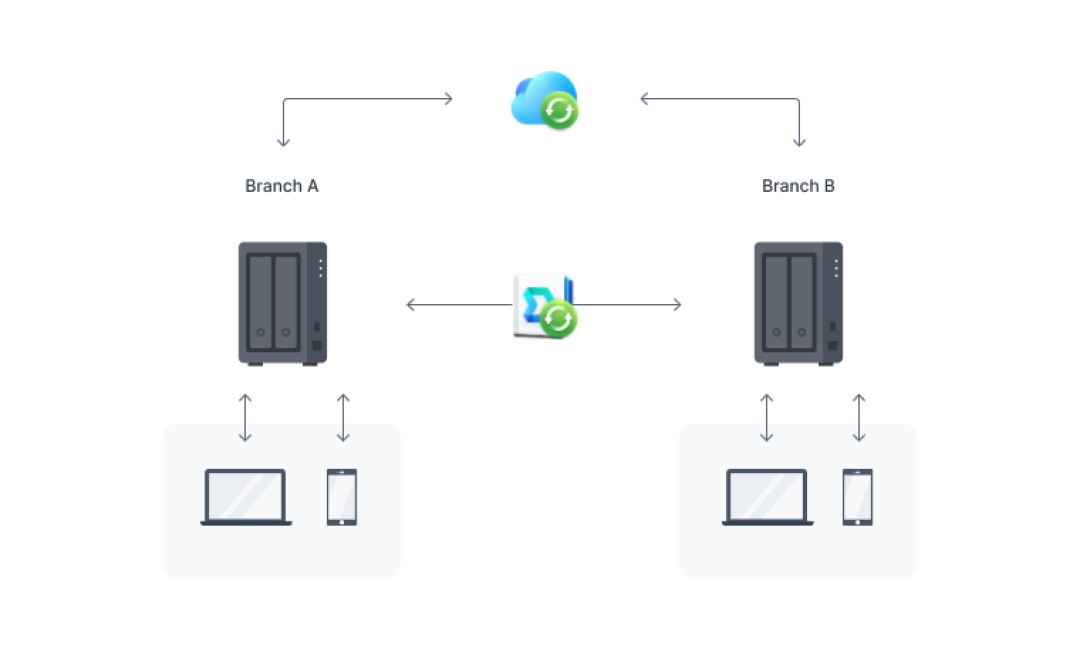
更隐蔽的是同步。另一位用户的情况更具体:家里 5 台黑群晖只有 1 台中招,但出事时 cloud sync 正在把一堆 read-me 文本同步出去。
连 OneDrive 里的副本也被改成了 .L0CK3D;唯一没被波及的,是一台下班就关机的备份机。
同步解决的是“多处都有”,不是“坏了还能拿回来”。当源头被加密,同步会把坏消息复制得比谁都快。
现在该做什么
一个名为 Synology群晖 的账号在 10 月 28 日发了一条提醒:尽快关闭外网访问,把账号密码改强,做好离线备份。同一篇提醒里,还放出了“不可变快照”的操作步骤。小红书
手机、电脑、相机都往 NAS 里集中,入口也就变多了。
先把能关的门关上:
先收暴露面:关掉端口转发、QuickConnect 和任何公网直连;不确定有没有开,就去路由器里看一遍。
查症状:文件后缀是不是多了 .LOCK3D,共享目录里有没有 read-me3.txt。发现后先断网、关机,保留现场,不要格式化,也不要急着交赎金。
查账号:停用 admin,给所有能访问 NAS 的账号换强密码,开双重验证和自动封锁;同时检查家里、办公室的电脑有没有保存 NAS 凭据。
把备份做成“拿不到”的:三份副本、两种介质、一份异地,最好用不可变快照(需要 Btrfs 存储空间)或不可变备份;定期真的恢复一次,而不是只看任务成功。
别把双向同步当唯一副本:同步账号只给需要的目录,重要数据保留一份不参与实时同步的冷备。
NAS 的好处,是数据终于回到了自己家。代价也一样:钥匙在自己手里,门也得自己锁。
这次中招的人里,有人靠百度网盘回收站翻回了没被加密的备份,有人靠一台关机的旧机器保住了底。
运气是一部分,但更可靠的,是让“最坏的情况”发生之前,就已经有一份对方够不着的副本。