

如果你当年是为了隐私,多掏几十块钱买的"指纹加密U盘",你的安全感建立在哪,最近被一把螺丝刀拆穿了。
10月底,微博数码博主BugOS技术组曝出:有安全研究员拆解了联想FU100指纹加密U盘。宣传页上写着"AES-256硬件加密",拆开外壳后,里面就是一张普通的TF存储卡,文件全是明文。不用录指纹、不用任何密码,卡拔下来插进读卡器,里面存了什么一清二楚。所谓指纹模块,干的事只是"验一下手指,然后给卡通电",跟加密没有半点关系。微博知乎
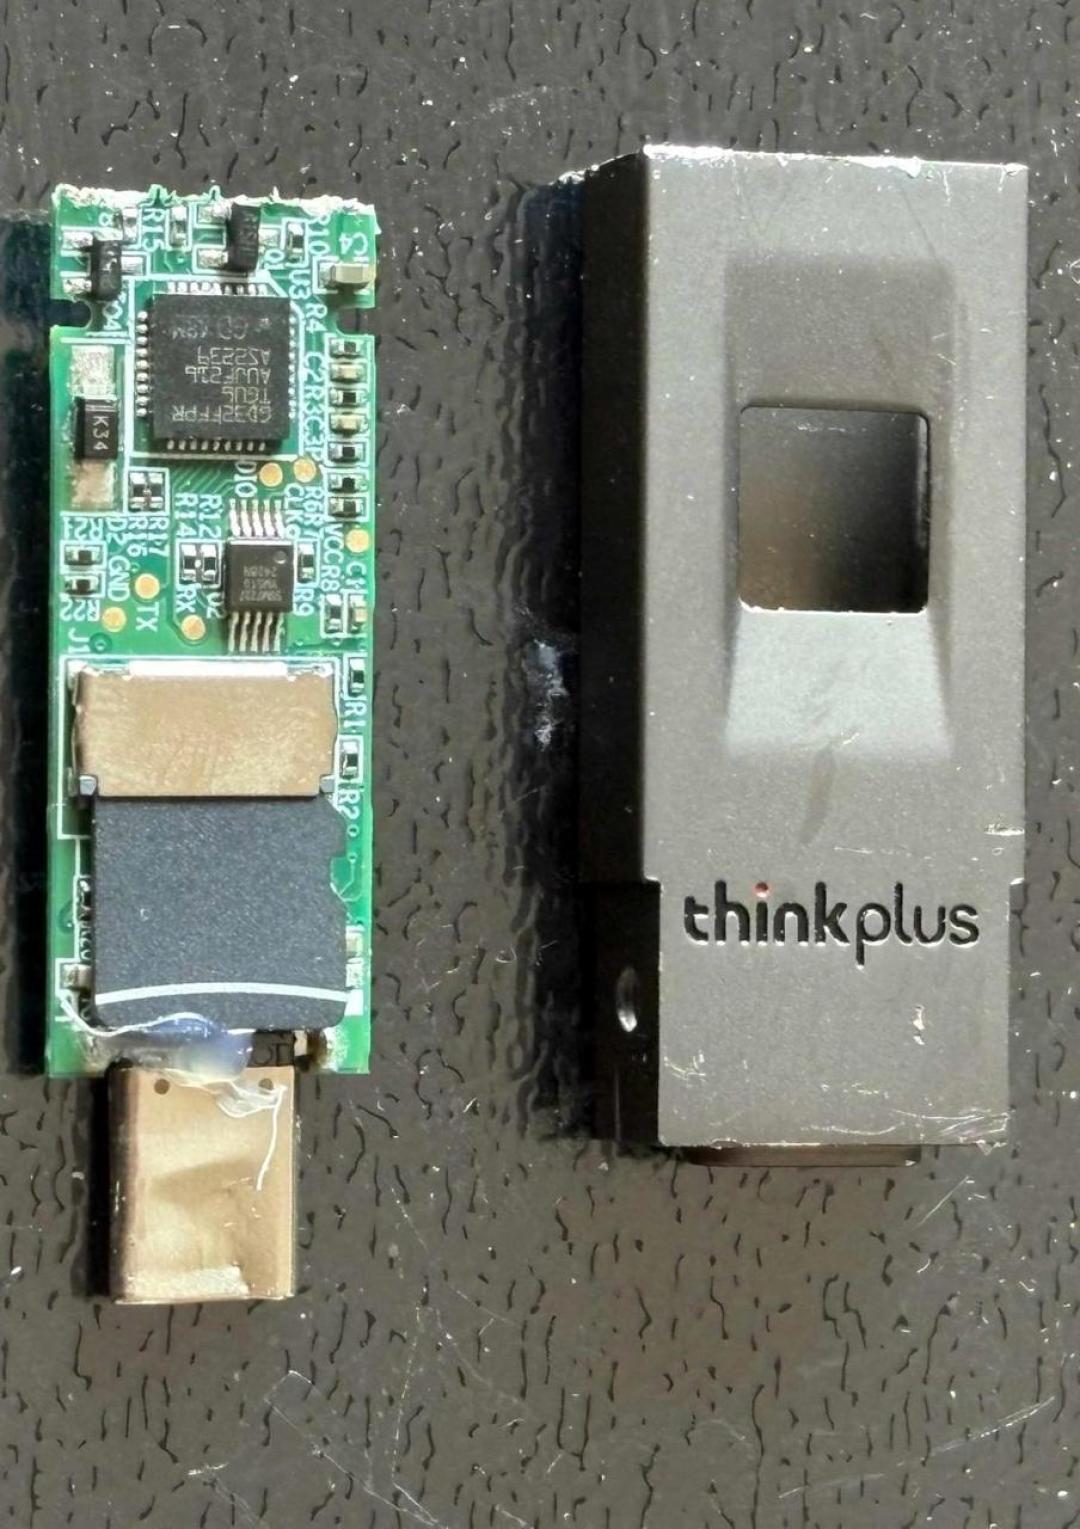
处理时间线更魔幻。据爆料,研究员2025年8月2日就把问题报给了联想;8月27日等来的临时方案是——往TF卡槽上糊一层环氧树脂,让你不容易拆。至于数据本身是不是加密了?没有。卡还是那张卡,明文还是那些明文,只是外面多了层胶。直到2026年1月,联想才正式发布公告(编号LEN-210545):涉及型号不止FU100,还包括FU200、TU800、TSD303,处理方式是联系客服免费升级。微博知乎
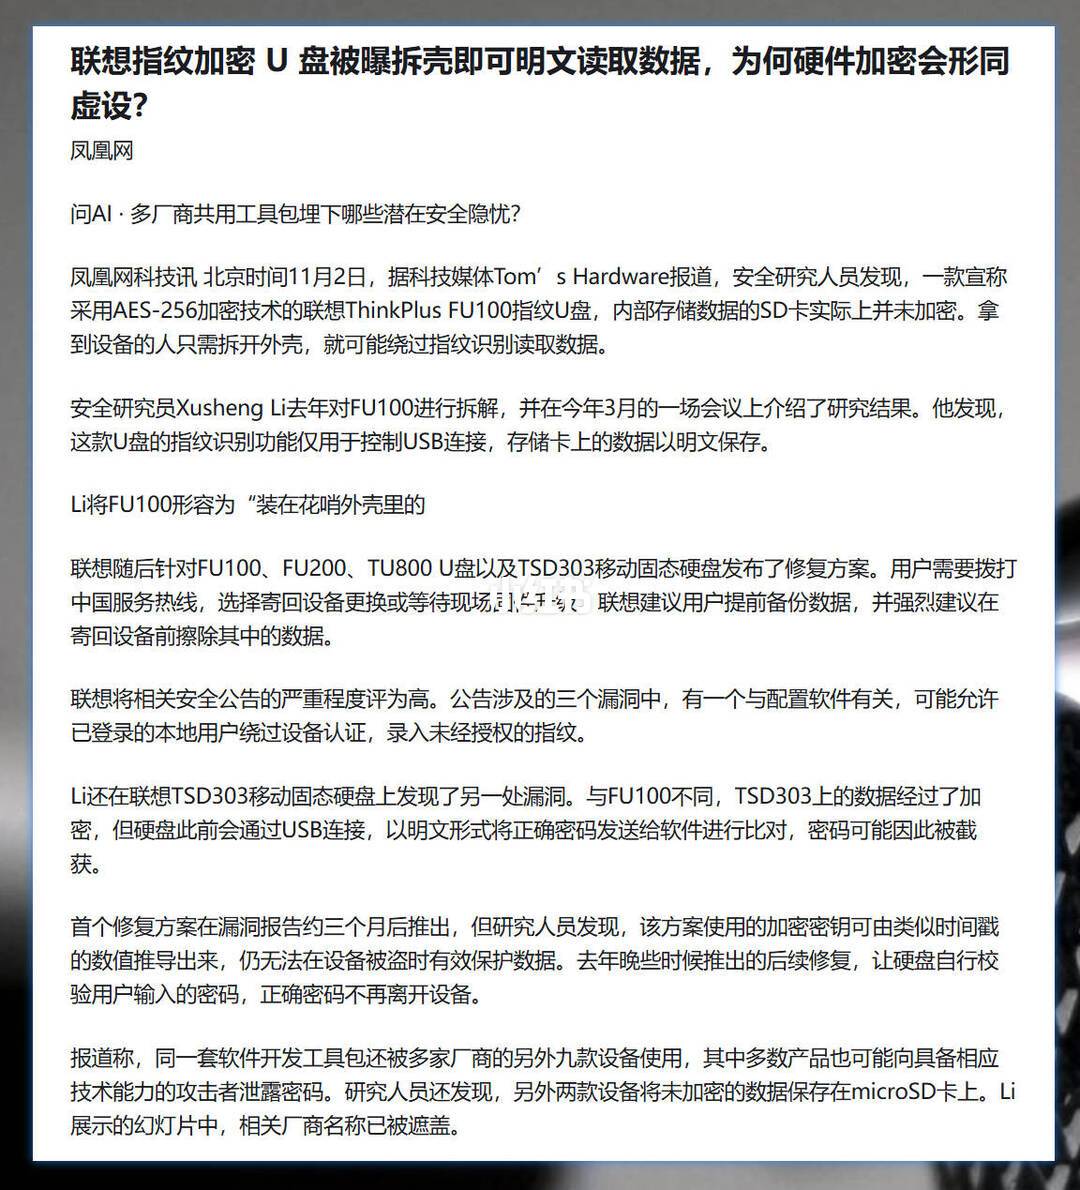
评论区最高赞那条(120+赞)就五个字:"坏了,我是真有。"另一边是看乐子的:"人家的修复思路很清晰——堵不上安全漏洞,就堵上拆机的口子。"笑归笑,这两条评论指向同一件事:很多用户买的不是加密,是一个"看起来很安全"的动作。
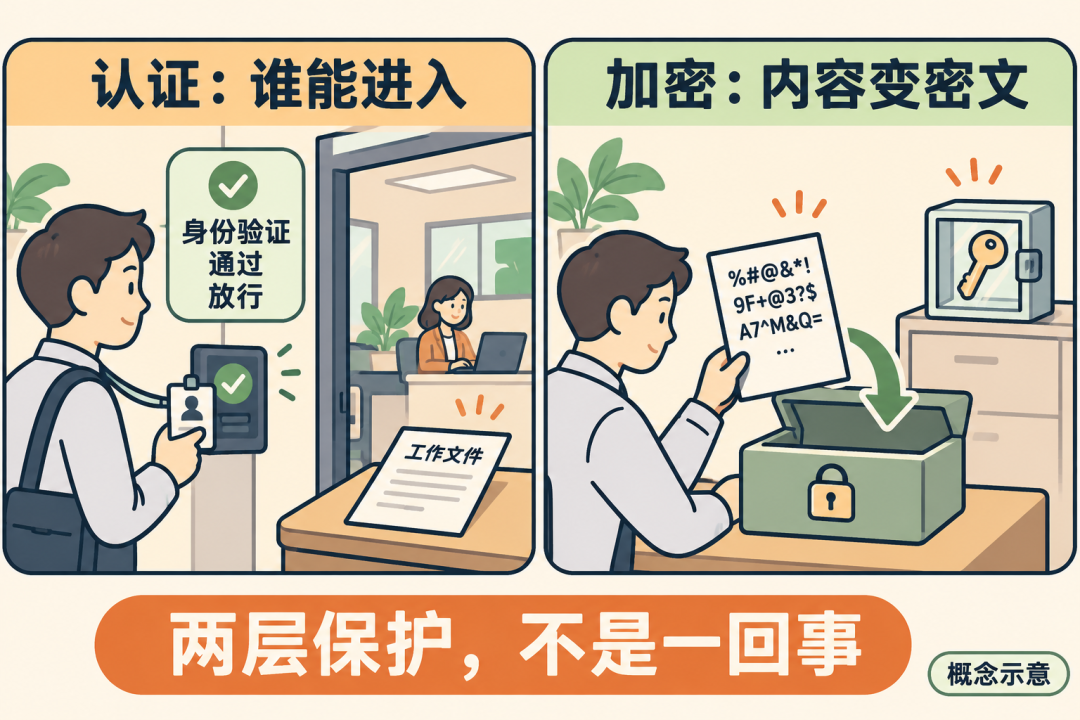
身份认证和数据加密是两码事,商家吃准的就是你会把这两件事划等号。指纹、密码、刷卡,回答的都是"谁可以用这个盘"。加密回答的是"东西被拿走之后,别人能不能读"。你防的不是偷U盘的人,U盘压根没丢——数据躺在TF卡上裸奔,任何一个肯花两分钟拧螺丝、拔卡、上读卡器的人,都能完整读走。物理拆读在硬件安全里是最没技术含量的攻击,它难住你的从来不是技术,是你没往那上面想。知乎
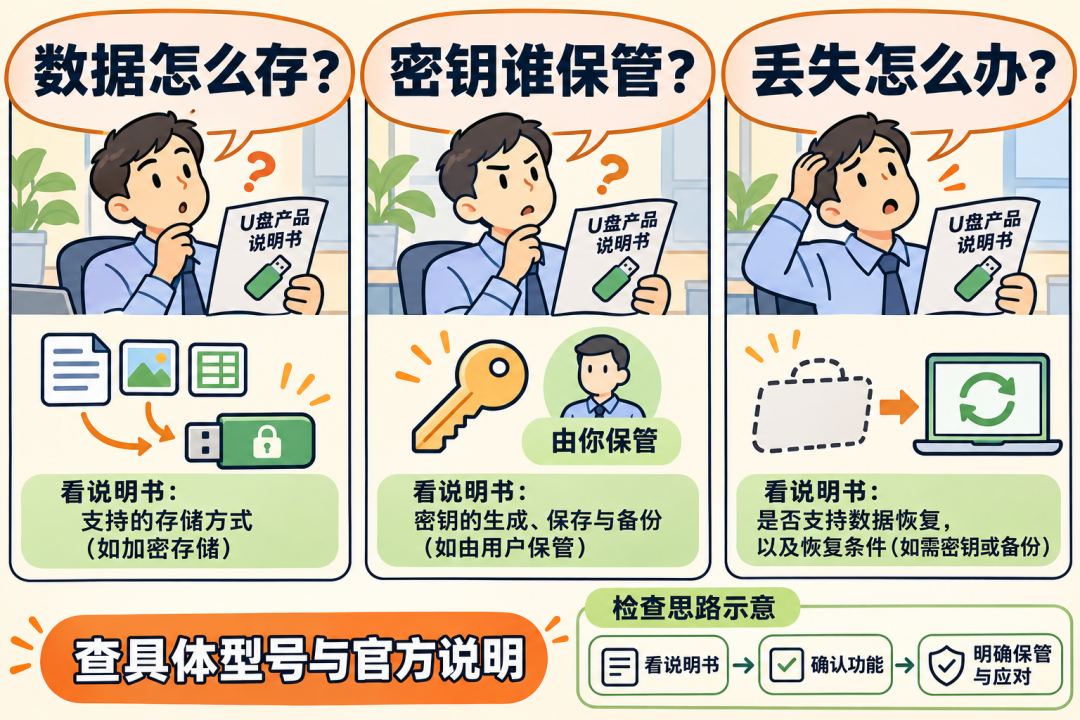
那怎么判断手里的加密U盘是真加密还是假加密?普通人不会挨个拆盘,买之前看四点就够了:数据加密是否由独立安全主控或SE安全芯片完成,密钥是不是锁在芯片内、从不出盘。有没有多次验证失败后销毁密钥的防暴力重试机制;是否过了FIPS 140、国密GM/T这类第三方认证;指纹之外有没有独立PIN兜底。这四点全没有、只反复强调"指纹秒开"的,基本可以按"氛围安全"处理。小红书
手里已经有FU100这类盘的,先找客服走免费升级;升级到手之前,涉密文件别往里放。还有一句更实在的话:真要有高度敏感的数据,别指望任何消费级U盘,那不是一个安全等级的东西。
一把螺丝刀几十块钱,真正值钱的是厂商赌你不会去拆。下次再看到"AES-256硬件加密"和"指纹解锁"印在同一个盒子上,先问一句:密钥在哪?认证在哪?谁给做的检测?三个问题,就能让大部分"加密"现出原形。

当前文章无评论,是时候发表评论了