

11月20日,加密通讯应用 Signal 宣布将默认限制截图,以阻止手机上的 AI 智能体读取私聊内容:iOS 用户将无法在应用内截图或录屏,安卓端检测到 AI 助手截屏读取消息时会启动「屏幕安全」策略。这项改动点名的对象很具体:谷歌把 Gemini Intelligence 做进 Android,苹果把 Onscreen Awareness 与 Siri AI 做进 iOS——一旦屏幕上的 Signal 内容被这些系统级助手捕获,数据就会进入当时所用的本地数据库或远程服务器,Signal 再也无法独立保证这场对话里所有参与者的隐私。所以,它要挡的不是你按下的截图键,而是 AI 对屏幕的「扫描」。知乎微博知乎
为什么突然出手:三天前的那份调查
Signal 的公告不是孤立的产品更新,它接在一个具体事件后面。两天前的11月18日,路透社发布了一篇与 Signal、AI Now Institute 联合测试 Meta 智能体 Muse 的调查:Muse 在 Android 上通过安装时授予的通知权限、在 Mac 上通过辅助功能和截图工具,读到了 Signal 的消息文本,而 iPhone 上同样的尝试失败了;苹果在同一周更新了 macOS,堵住了这条路径,并给 AI 智能体加了单独的权限。Signal 总裁 Meredith Whittaker 在博文里把这种变化定性为「生存性威胁」:眼下这些智能体集成正在改变环境,使它越来越不友好于隐私。知乎知乎
Meta 的回应是,智能体需要看到并操作用户的电脑才能替人做事,Muse 只通过用户明确授予的权限访问其他应用。而 Signal 把这层逻辑挑明了:用户授权了,和对话另一方同意了,是两回事——群聊里其他人的消息也会被一并读走,这正是 Signal 最在意的点。知乎知乎
四条数据出口,这次只堵住了最常见的一条
Signal 自己也没把这套做法说成万全之策——它把这项措施定性为「不完整」,同时呼吁苹果、谷歌、微软给应用开发者一条更明确的退出路径,让应用可以彻底切断 AI 的数据访问。知乎
按 Signal 博客的梳理,智能体从这类应用拿数据有几条路。截屏是「大多数 Agent 系统从 Signal 这类应用拿数据的方式」,最典型的例子就是 Windows 上的 Recall:每隔几秒截一次屏、OCR 出文字、存进本地可搜索数据库——按 Signal 的说法,连设了阅后即焚的消息都可能被这样无限期留存。知乎
另外两条路,禁截图拦不住。辅助功能本来是给读屏软件用的,能拿到界面上每个控件的文字,Whittaker 把它形容成第三方智能体手里的「万能钥匙」,截图拦得住像素,拦不住这条路;官方也承认,限制截屏挡不住更隐蔽的读取方式,例如从设备文件系统里取走已经落在本地的内容。换句话说,这次默认开启的防截图,堵住的是四条出口里最常见的那一条,也是应用层目前唯一堵得住的那一条。知乎知乎
四个平台四种做法,差别取决于系统给了什么接口
同一个目标,Signal 在四个平台上落成了四种策略,差别几乎全在操作系统给开发者留了什么接口。
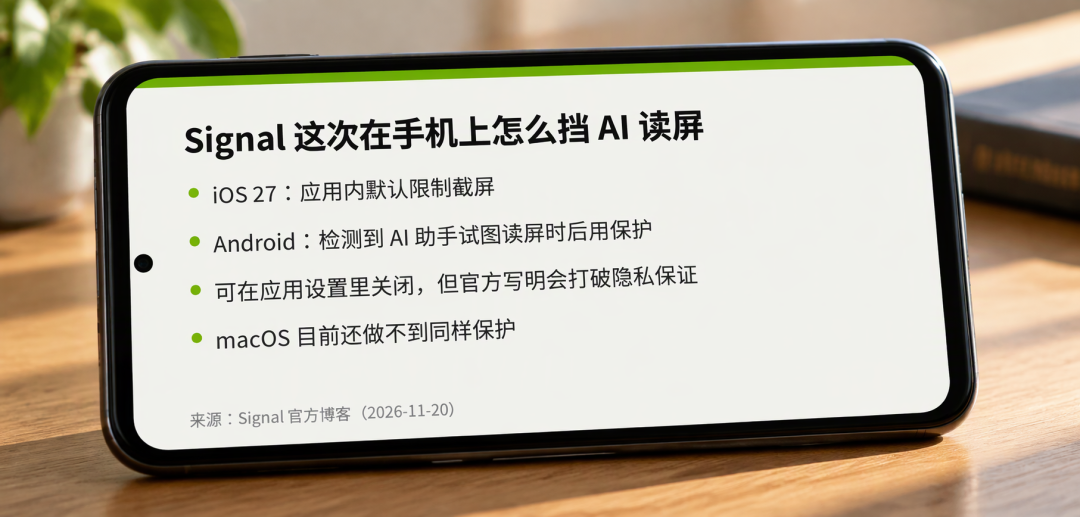
iOS 上最干脆:开关默认打开,应用内截图直接被禁。iOS 并没有公开的「禁止截图」API,社区常见做法是把内容放进系统安全输入框的保护层、让截图里那块区域变空白——Signal 没有说明自己用的是不是这个办法。知乎
Android 上反而不敢一刀切。系统早有的「屏幕安全」机制(对应窗口 FLAG_SECURE,让内容不出现在截图里)这次没有被默认全量打开,而是「检测到 AI 助手在读屏,才自动开启」。原因写在博客脚注里:大量非 Pixel 厂商定制机型上,Signal 无法可靠判断用户是不是在截图,一刀切只会让用户截图莫名其妙失败、又不知道原因;代价是覆盖面,它只在 Signal 能可靠检测的 Android 版本上生效。官方配图的措辞也留了余地:阻止的是「某些 AI 助手(如 Google Gemini)」的扫描。知乎
Windows 是这套思路最早的试验田——2025 年微软 Recall 上线时,Signal Desktop 就在 Windows 11 上默认打开了屏蔽截图,让系统截图拿到黑块,这次没有变化;macOS 则是目前唯一补不上的缺口,系统对持续录屏有防护、对截图没有,旧接口已被弃用,Signal 只能建议用户自己去 Siri 设置里把 Signal 加进「排除应用」名单。知乎知乎
用户会碰到什么:保护可以关,代价不只关乎你
对普通用户,最直接的变化是 iOS 版 Signal 里截不了图、录不了屏。想继续截图的人可以在应用设置里关掉这项保护,但 Whittaker 写明,关掉之后,可能把自己和联系人的内容暴露给这些 AI 助手,并打破 Signal 的隐私保证。这个开关不只影响你自己的屏幕,也影响对面那个没同意被读的人。知乎
还有细节没对齐:路透社等媒体报道用户会看到一个弹窗,可以选择关闭屏蔽、提示形式视设备而定,而 Signal 博客原文没有提到这个弹窗,以实际客户端为准。完整推送时间表和适配机型范围,官方至今没有披露。知乎知乎
更大的问题:钥匙不在 Signal 手里
这件事真正值得记住的变化在于:过去十几年,「端到端加密」基本等于「只有通信双方能看」;系统级 AI 智能体出现后,这个等式里多了一个隐藏的第三方——你的操作系统。Signal 向苹果、谷歌、微软提了两条明确的要求:让开发者能把应用排除出 AI 的屏幕读取、文件系统、通知等系统接口,以及把这些智能体到底如何访问数据写成清楚的技术说明;两家厂商已在与 Signal 讨论,但目前还没有可公开核验的新接口上线。知乎知乎
这也是观察这件事接下来怎么走的两个信号:一是苹果、谷歌是否会交出「应用排除权」这样的系统级接口——没有它,各家加密应用只能像 Signal 这样在应用层打补丁;二是靠读屏干活的智能体产品会否转向应用明确开放的接口,越来越多应用对「扫描屏幕」关门,会是这类产品必须面对的现实。对普通用户来说,在系统厂商给出真正的排除机制之前,Signal 这套补丁已经是加密通讯能做到的极限——它堵不住所有偷看,但至少把最常见的那条路,先默认关上了。


当前文章无评论,是时候发表评论了