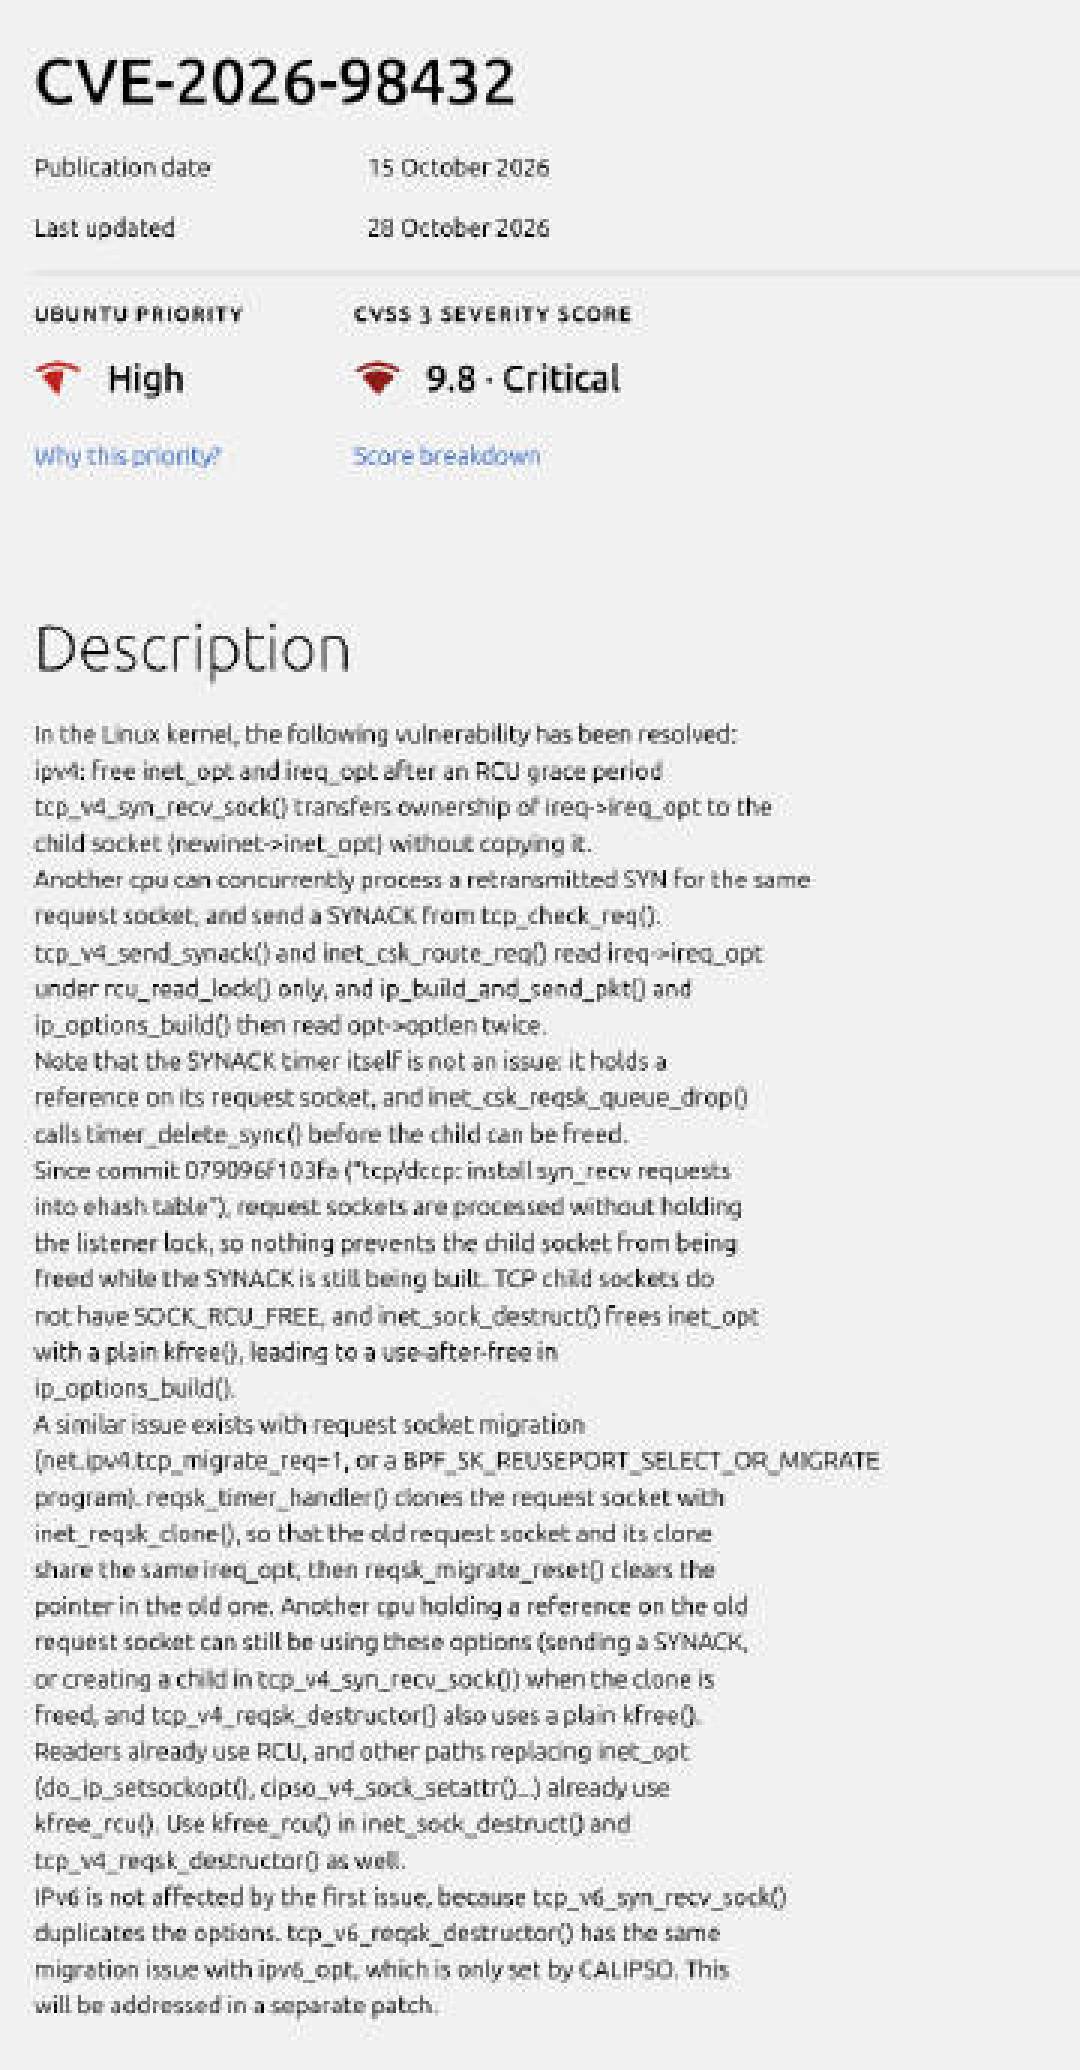
10 月 5 日,Linux 内核合进一个 commit,改的是 TCP 建连路径上一处内存释放的时序。十天后,它成了 CVE-2026-98432。又过九天,内核 CVE 团队补了一个分数:9.8。知乎
红帽的 CVE 页面却挂着 5.9 和 Moderate,Bugzilla 刚从 medium 改成 high,CSAF 公告写的又是 8.1。一家公司,三个口径。知乎
9.0 以上,很多企业要求 72 小时内处置;5.9 可以排进下个季度。差 3.9 分,就是这周末加不加班。
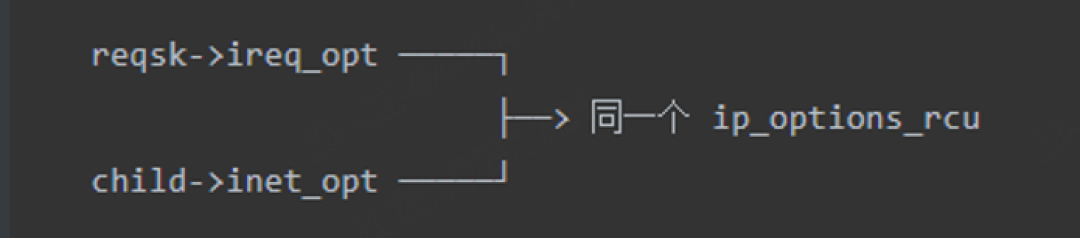
问题不复杂。一次 TCP 握手完成时,内核把挂在请求套接字上的 IP options 交给新建的 socket,不做拷贝。两个 socket 指向同一块内存,不是引用计数,是两根裸指针。360漏洞研究院
2016 年的一次性能优化把这条路径推向并发:提交 079096f103fa 把 SYN_RECV 请求放进 ehash,处理时不再始终持有 listener 锁。
CPU1 还在读 `ireq_opt`,CPU0 已经把对象 `kfree()` 掉。等 CPU1 走到 `ip_options_build()`,读到的就是回收后的内存。UAF。360漏洞研究院
这个 bug 从 Linux 4.4 就进去了,在主线里待了十年。修复 commit 把两处 `kfree()` 换成 `kfree_rcu()`,释放前等其它 CPU 读完。
分歧在攻击复杂度。内核团队定为 low:请求和重传都由攻击者诱发,不需要外部条件,按 CVSS 3.1 算出来是 9.8。
红帽定为 high:竞态很难赢,最可能是内核崩溃,“没有任何机密性或完整性影响被证实”,于是给了 5.9。知乎
Anthropic 的 AI 模型站在 9.8 那边:先泄露内核地址破掉 KASLR,再覆盖回调指针,以 root 执行命令,整套 53 分钟。微博知乎
但前提是目标开了 MPTCP 监听,默认不开。CVE 记录和修复 commit 都没提 MPTCP,这个关联只出现在 Anthropic 的博客里。万联SD-WAN
所以“能不能被打崩”和“能不能被打到 root”是两个暴露面。
到 10 月 29 日,Ubuntu 和 RHEL 都还没有可安装的修复内核。知乎
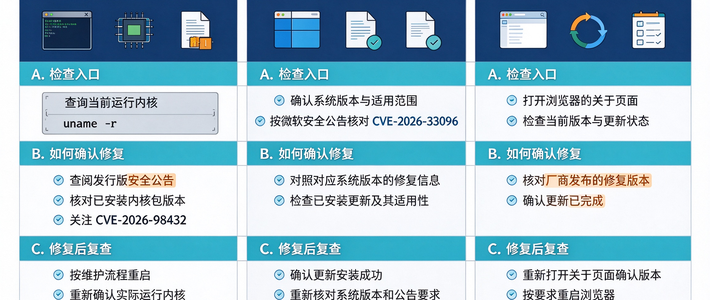
上游已回移到各稳定分支,但发行版会回移补丁,自查要看发行版公告,不能只看 `uname -r`。万联SD-WAN
分数该信谁,取决于暴露面。只跑普通 TCP,5.9 的崩溃风险更现实;开了 MPTCP 监听,9.8 的 root 利用就与你有关。